


Un enorme fallo de seguridad global ha expuesto alrededor de un billón de registros personales en una base de datos desprotegida vinculada a IDMerit, una empresa que ofrece soluciones de verificación de identidad digital y servicios de “know your customer” (KYC) para el sector fintech y financiero. Investigadores de seguridad detectaron que la base de datos permanecía accesible en Internet sin autenticación, permitiendo la visualización masiva de información personal sin restricciones.
Los datos expuestos incluyen nombres completos, direcciones, números de teléfono, fechas de nacimiento, identificaciones nacionales, códigos postales, correos electrónicos y metadatos vinculados a telecomunicaciones, lo que crea un panorama de riesgo considerable para las personas afectadas. Esta información no solo es sensible por sí misma, sino que combina varios elementos que pueden facilitar suplantación de identidad, fraudes financieros, ataques de phishing dirigidos, cambio de SIM y otros delitos cibernéticos.
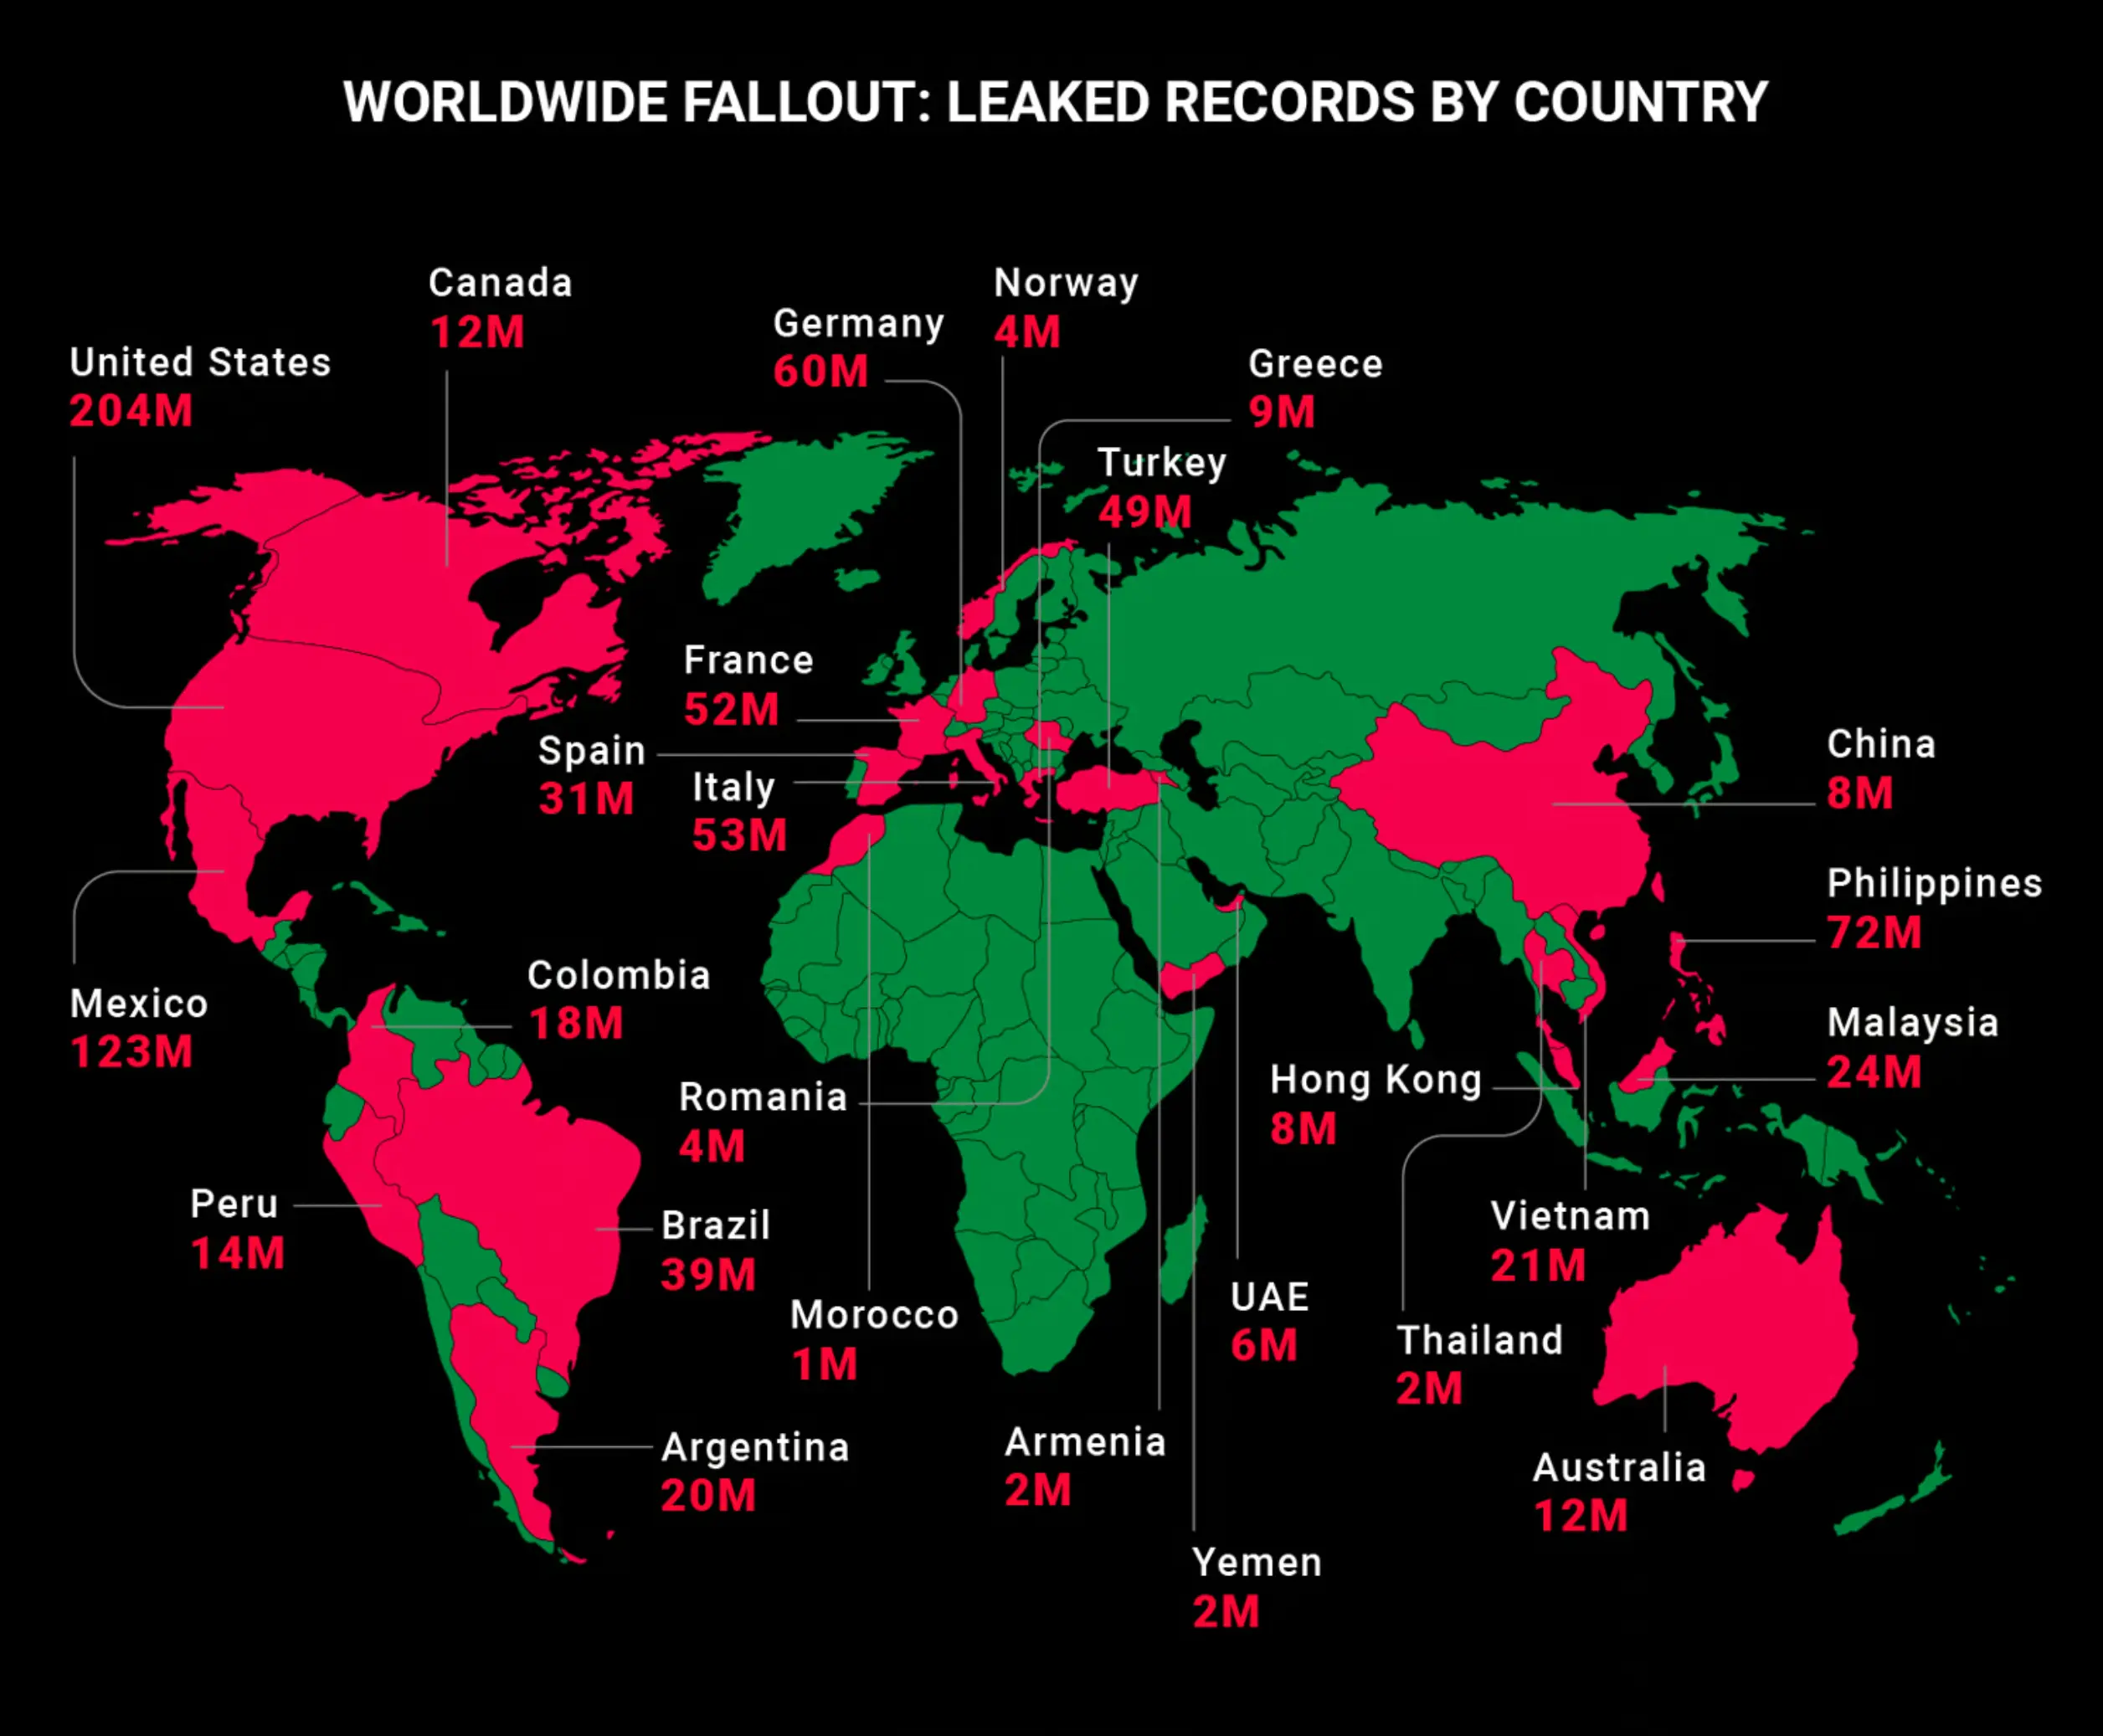
La brecha abarcó registros de ciudadanos de 26 países, con Estados Unidos como el más impactado, seguido por México, Filipinas y varias naciones europeas. Aunque la empresa aseguró que la base de datos fue protegida tras ser alertada, no hay evidencia pública de que datos descargados por terceros maliciosos no hayan circulado ya en redes o foros no regulados.
Este incidente destaca los peligros que enfrentan los sistemas que manejan datos personales de verificación de identidad cuando no se implementan medidas básicas de seguridad como autenticación, cifrado y controles de acceso robustos. La exposición masiva de información de KYC resalta la necesidad urgente de reforzar las prácticas de protección de datos en proveedores que forman parte de la infraestructura crítica de la economía digital.


