Google Workspace: OAuth es el nuevo punto de entrada en ataques modernos
El análisis de Material Security revela que los atacantes han abandonado el email como puerta de entrada a Google Workspace. Ahora utilizan tokens OAuth para acceder directamente a cuentas y robar datos sensibles.
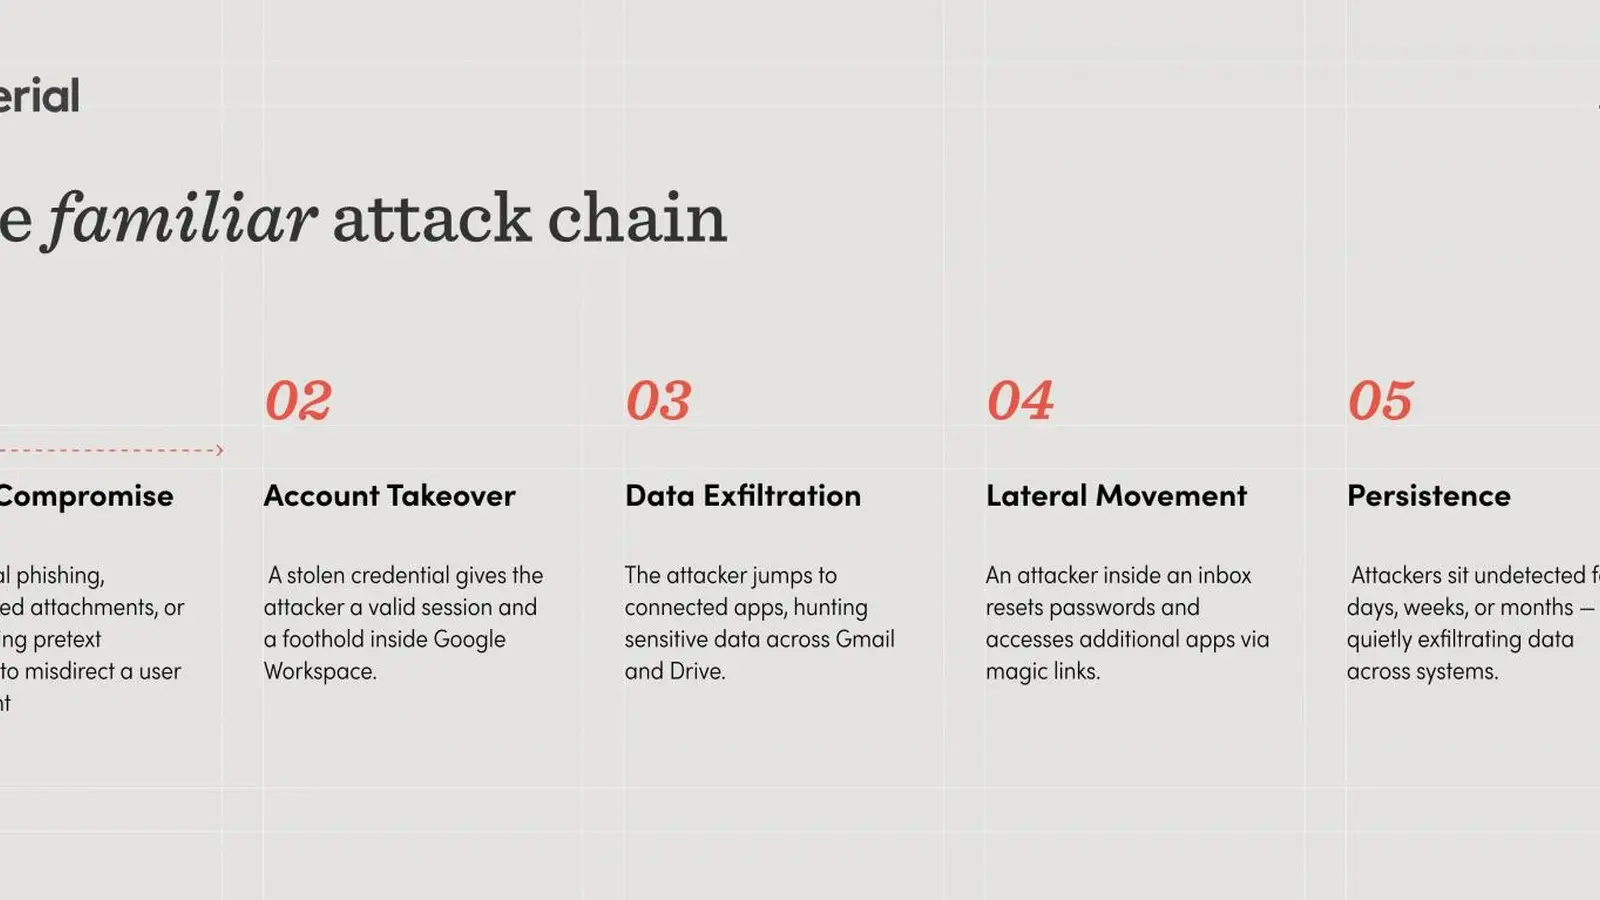
El modelo de defensa tradicional que sitúa el email como el principal vector de ataque a Google Workspace ha quedado obsoleto, según análisis de Material Security. Los incidentes en Vercel y Composio exponen un patrón distinto: los atacantes usan tokens OAuth como punto de entrada, saltando el email para acceder directamente a cuentas, robar datos de Drive y Gmail, y luego expandir lateralmente dentro del ecosistema de Google Workspace.
Por qué importa: Este cambio en la cadena de ataque requiere replantear completamente las estrategias defensivas. Si el email deja de ser la puerta principal, los equipos de seguridad deben proteger OAuth, el acceso a datos y la persistencia dentro del workspace con la misma intensidad.
Lo esencial
OAuth se posiciona como el punto de entrada preferido en lugar del email para comprometer cuentas de Google Workspace
Una vez dentro, los atacantes acceden a datos en Gmail y Drive, luego realizan movimientos laterales hacia aplicaciones conectadas
El patrón de ataque moderno ha sido documentado en múltiples incidentes contra diferentes organizaciones, evidenciando un cambio sistemático en la táctica de los ciberdelincuentes
Del email a OAuth: cómo cambió la puerta de entrada
Durante años, la defensa de Google Workspace se construyó sobre la premisa de que el email era donde residía el peligro. Los atacantes lanzaban phishing, adjuntos maliciosos o enlaces engañosos para robar credenciales. Ese modelo ya no refleja la realidad operativa. Los ataques modernos documentados en Vercel y Composio demuestran que OAuth se ha convertido en el mecanismo preferido para acceder a cuentas sin pasar por la bandeja de entrada.
Acceso directo a datos sensibles tras la brecha
Una vez que un atacante obtiene un token OAuth válido, gana acceso inmediato a información sensible: emails en Gmail, archivos en Drive y datos en aplicaciones integradas. Este acceso no dispara las alarmas tradicionales porque OAuth está diseñado para permitir integraciones legítimas. Los atacantes permanecen dentro del workspace sin alertas detectadas, extrayendo datos durante días o semanas antes de ser descubiertos.
Imagen de referencia: BleepingComputer.
La paradoja con los agentes de IA
Material Security plantea una incómoda observación: la cadena de ataque moderna donde un token OAuth accede a email, Drive y aplicaciones conectadas describe exactamente lo que hacen los agentes de IA por diseño. Estos sistemas automáticos usan tokens OAuth para leer información, tomar decisiones y ejecutar acciones. Ese mismo mecanismo, cuando está comprometido o mal utilizado, se convierte en el vehículo perfecto para ataques coordinados contra infraestructuras de Google Workspace.
Replanteamiento de defensas en Google Workspace
Las organizaciones deben expandir su perímetro defensivo más allá del email. Esto significa monitorear OAuth grants, restringir permisos en Drive, detectar accesos anómalos a datos sensibles, y establecer visibilidad completa sobre cómo se mueven los atacantes dentro del workspace después de la entrada inicial. El modelo anterior dejaba la mayoría de recursos desprotegidos. Ahora, cada componente conectado es potencialmente una puerta lateral para penetración.