Hackers han comprometido los gateways de redes Wi-Fi en hoteles y centros de conferencias para redirigir a los usuarios a páginas falsas de inicio de sesión de Microsoft 365, logrando así robar sus credenciales sin necesidad de correos phishing ni archivos maliciosos.
Por qué importa: Este método de ataque aprovecha la infraestructura pública de Wi-Fi para capturar credenciales corporativas, poniendo en riesgo la seguridad de empleados que viajan y utilizan redes compartidas.
Lo esencial
- Los atacantes comprometen gateways Wi-Fi en hoteles y centros de conferencias.
- Redirigen a usuarios a páginas falsas de Microsoft 365 para robar credenciales.
- No se requiere phishing ni interacción directa del usuario más allá de conectarse a la red.
Compromiso de gateways Wi-Fi en espacios públicos
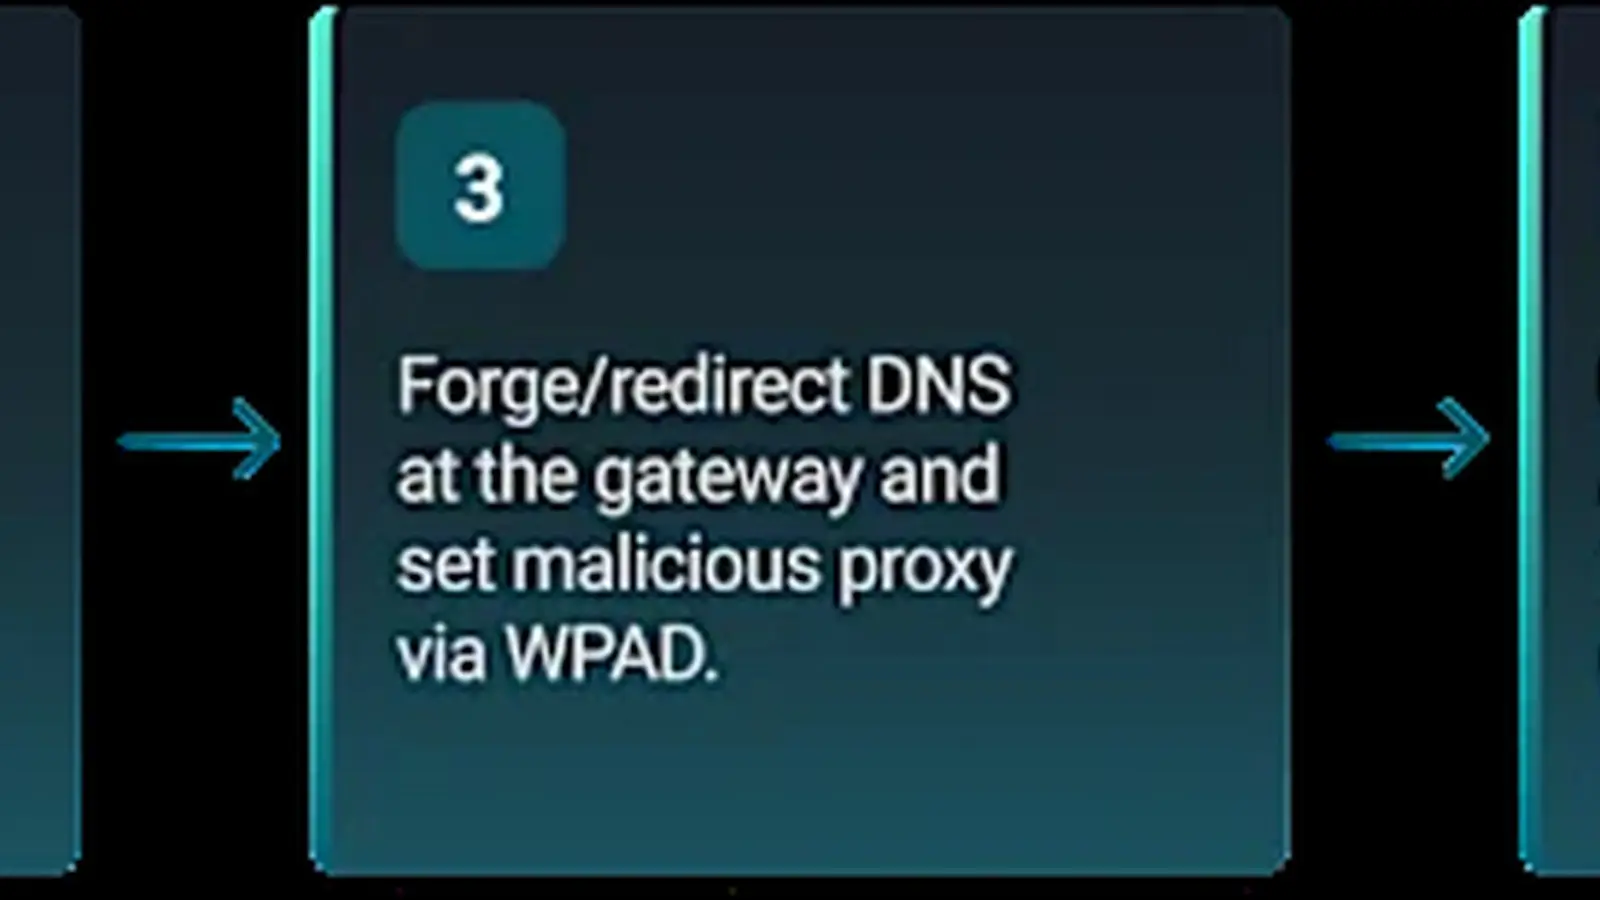
El equipo de investigación de amenazas de ReliaQuest documentó que los atacantes logran controlar los gateways de Wi-Fi en hoteles y centros de conferencias. Al tomar control de estos dispositivos, pueden modificar el tráfico de red para redirigir a los usuarios hacia infraestructuras controladas por los atacantes.
Esta técnica no depende de correos electrónicos maliciosos ni de archivos adjuntos, sino que se aprovecha de la confianza que los usuarios depositan en las redes Wi-Fi públicas, especialmente en entornos corporativos donde se accede a servicios críticos como Microsoft 365.
Redirección a páginas falsas de Microsoft 365
Una vez comprometido el gateway, los usuarios que intentan acceder a Microsoft 365 son dirigidos a páginas de inicio de sesión fraudulentas que imitan perfectamente la interfaz legítima. Al ingresar sus credenciales, estas son capturadas por los atacantes, quienes pueden luego acceder a las cuentas corporativas comprometidas.
Este método es especialmente peligroso porque no requiere interacción adicional del usuario ni la apertura de enlaces sospechosos, lo que dificulta la detección del ataque.