Malware SynkLoader distribuido en campañas de phishing en Microsoft Teams
Un malware llamado SynkLoader se usa en falsos mensajes de IT en Microsoft Teams para robar credenciales. Se detectó en julio de 2026 y se compone de múltiples.
Un malware llamado SynkLoader se usa en falsos mensajes de IT en Microsoft Teams para robar credenciales. Se detectó en julio de 2026 y se compone de múltiples lenguajes de programación.
Por qué importa: Los atacantes usan falsas notificaciones de soporte técnico para infiltrarse en redes.
Lo esencial
El malware SynkLoader fue detectado por primera vez el 28 de julio de 2026.
Se distribuye mediante un ejecutable .MSI fingido como 'PowerShell Cleaner'.
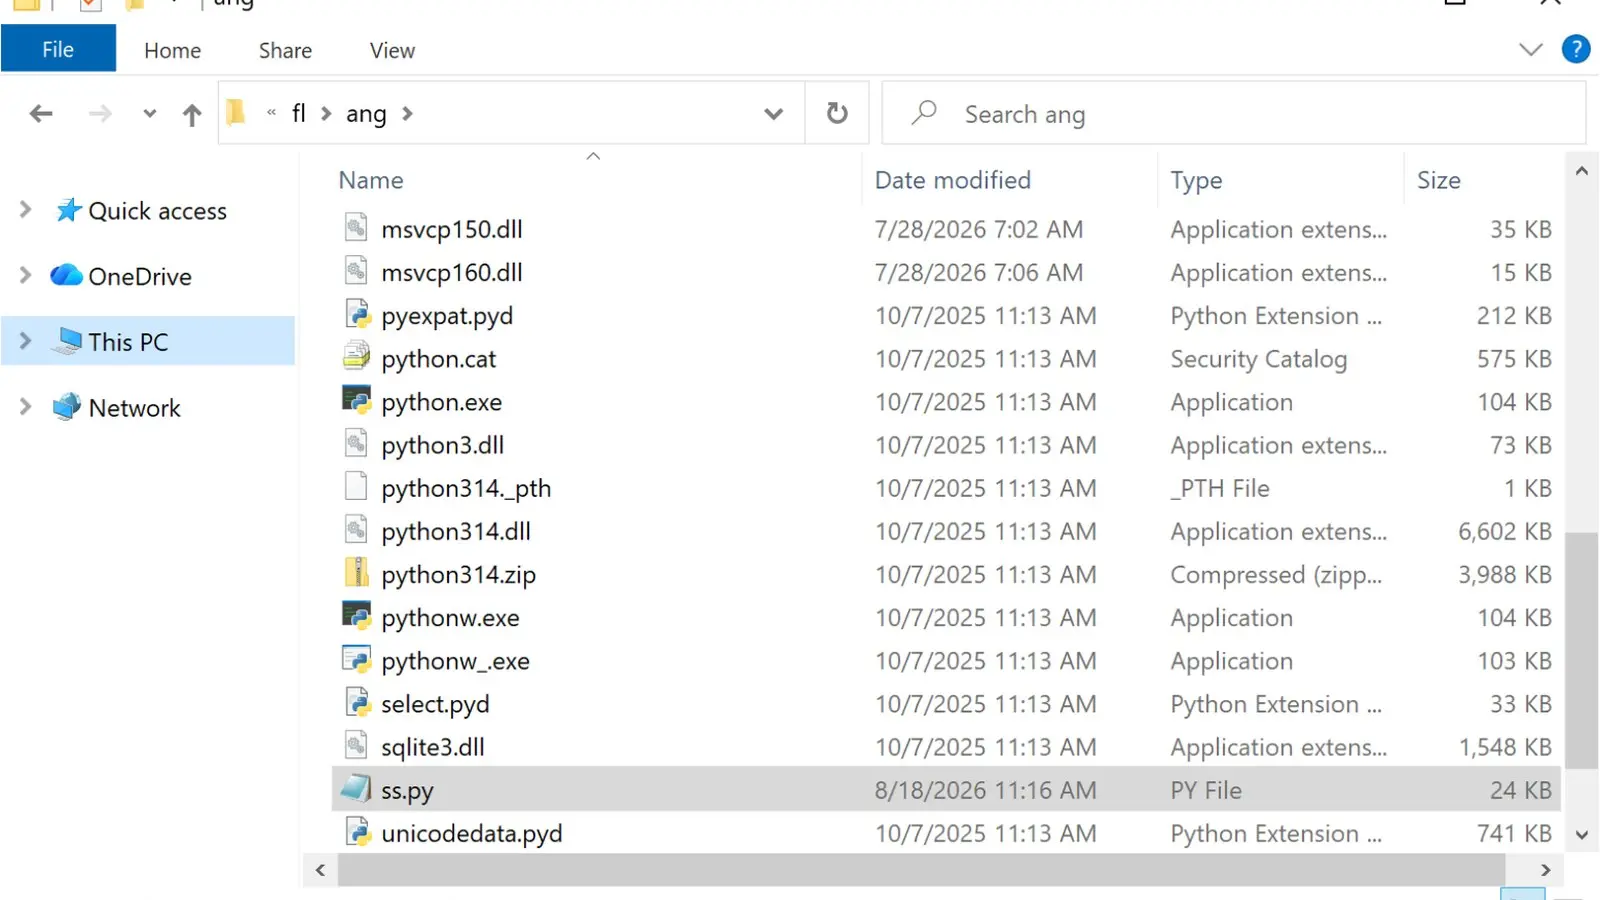
Incluye scripts en Python y PowerShell, junto con fakes de DLL de Microsoft.
Imagen de referencia: BleepingComputer.
Mecanismo de ataque en Microsoft Teams
Los atacantes imitan a la ayuda técnica de una empresa para engañar a los usuarios y dirigirlos a un ejecutable falso alojado en Azure.
Imagen de referencia: BleepingComputer.
Estructura y módulos del malware synk
El malware contiene módulos como System Profiler, Persistence Module y PhishLocker, cada uno con funciones específicas de recolección y persistencia.