


Saltar al contenido
MenteHackers

Operation ASTERIX une IA, vishing y apps para robar semillas

Rapid7 halló infraestructura activa que combinaba IA, phishing, llamadas y billeteras falsas para capturar frases semilla de usuarios de cripto.

Por

· 2 min de lectura

Operation ASTERIX une IA, vishing y apps para robar semillas

Investigadores de Rapid7 identificaron infraestructura expuesta de Operation ASTERIX, una operación que combinaba phishing, llamadas fraudulentas y aplicaciones falsas de billeteras para obtener frases semilla de usuarios de criptomonedas.

Por qué importa: los archivos muestran una cadena de fraude multicanal todavía activa o en desarrollo, además del uso continuado de asistentes de inteligencia artificial para preparar y distribuir sus herramientas.

Lo esencial

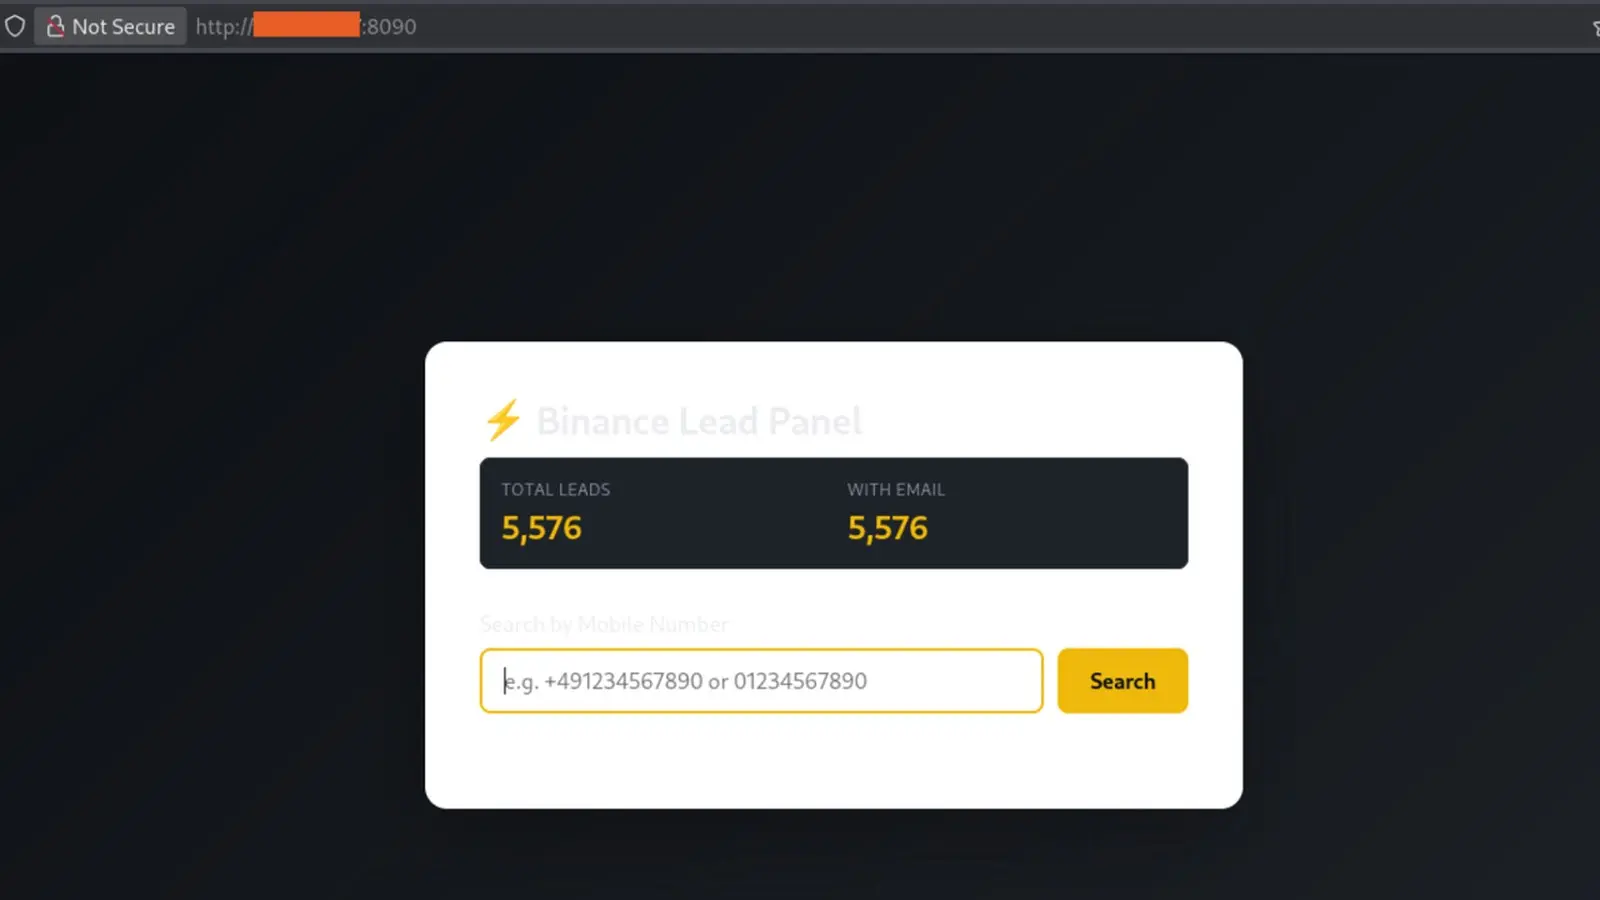
  • El servidor almacenaba números telefónicos, registros enriquecidos, paneles de phishing y herramientas para validar cuentas.
  • La operación imitaba aplicaciones de Ledger, Trezor y Exodus para capturar frases semilla.
  • Rapid7 notificó la infraestructura a autoridades y proveedores, incluido el equipo de seguridad de Apple.

Los atacantes filtraban primero a los usuarios de criptomonedas

Los archivos recuperados describen un proceso destinado a concentrar la ingeniería social en personas con cuentas activas en plataformas de criptomonedas. Las herramientas comprobaban qué números telefónicos estaban vinculados con cuentas reales y reducían los datos sin procesar hasta obtener una lista de posibles objetivos confirmados.

La infraestructura también contenía registros enriquecidos y componentes de gestión de contactos. Rapid7 señaló archivos como extract_sg_numbers.py y sg_leads_server.py como indicios de capacidades adicionales para administrar prospectos y realizar contactos directos.

Asterisk coordinaba correos y llamadas de vishing

Los paneles de phishing generaban casos de soporte y códigos de verificación falsos que después podían mencionarse durante las llamadas. El servidor incluía scripts de marcado basados en Asterisk, la plataforma de telefonía de código abierto que dio nombre a Operation ASTERIX.

Esta coordinación permitía conectar el correo fraudulento con el vishing, modalidad de phishing realizada mediante llamadas de voz. Rapid7 no recuperó registros de llamadas suficientes para reconstruir cada interacción, por lo que el informe atribuye el flujo a los artefactos técnicos observados y no a una secuencia completa de conversaciones.
Operation ASTERIX une IA, vishing y apps para robar semillas, imagen 2
Imagen de referencia: Rapid7 Research.

Las aplicaciones falsas enviaban semillas a Telegram

La operación incluía aplicaciones falsificadas de Ledger, Trezor y Exodus, junto con mecanismos de persistencia y código de exfiltración mediante Telegram. Según los investigadores, estos componentes dirigían a las víctimas hacia programas diseñados para capturar sus frases semilla, credenciales que permiten controlar una billetera de criptomonedas.

La IA acompañó todo el desarrollo del fraude

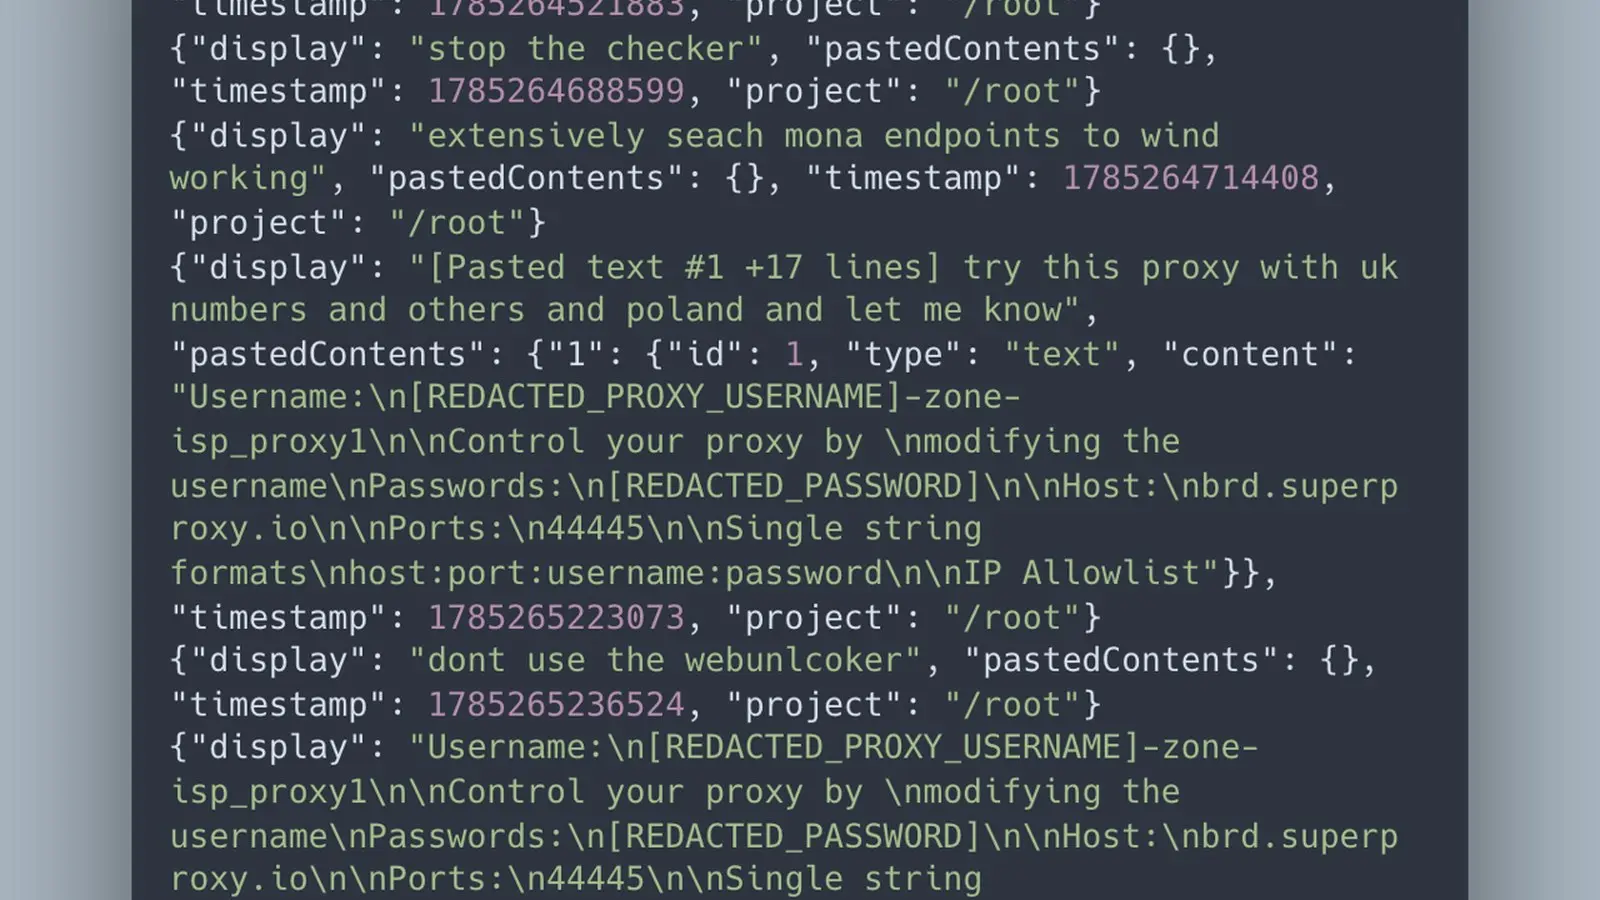
Prompts recuperados, historiales de comandos y archivos de proyectos indican que el operador utilizó asistentes de IA para empaquetar aplicaciones Electron, ofuscar código, resolver errores de compilación y modificar la infraestructura de phishing. También recurrió a esos sistemas para preparar malware para su distribución.

Cuando un modelo comenzó a rechazar partes del trabajo, el operador cambió de proveedor e intentó eludir las protecciones del siguiente mediante un prompt de jailbreak personalizado. Para Rapid7, los hallazgos muestran una integración sostenida de la IA en una operación activa, no la generación aislada de fragmentos de código.

Operation ASTERIX une IA, vishing y apps para robar semillas, imagen 3
Imagen de referencia: Rapid7 Research.

Preguntas frecuentes sobre Operation ASTERIX

¿Por qué Rapid7 pudo observar la operación mientras seguía activa?

Parte de la infraestructura aún estaba en uso o desarrollo cuando quedó expuesta. Esto permitió documentar las herramientas y avisar a autoridades y proveedores mientras la actividad continuaba.

¿Qué significa vishing?

Es una modalidad de phishing basada en llamadas de voz. En ASTERIX, las llamadas hacían referencia a casos de soporte y códigos falsos creados previamente por los paneles de phishing.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar