Abbott Laboratories confirma accesos no autorizados en sistemas internos y analiza reclamos de extorsión que podrían afectar datos sensibles.
Abbott Laboratories está investigando dos incidentes de ciberseguridad tras detectar accesos no autorizados en sistemas internos de su división de Diagnóstico del Cáncer y analizar reclamos de extorsión relacionados con la filtración de datos.
Por qué importa: Estos incidentes evidencian la creciente amenaza de ataques dirigidos a sistemas corporativos mediante técnicas de ingeniería social y comprometen datos sensibles de clientes y operaciones.
Lo esencial
Abbott confirmó accesos no autorizados en sistemas heredados de Exact Sciences, parte de su negocio de Diagnóstico del Cáncer.
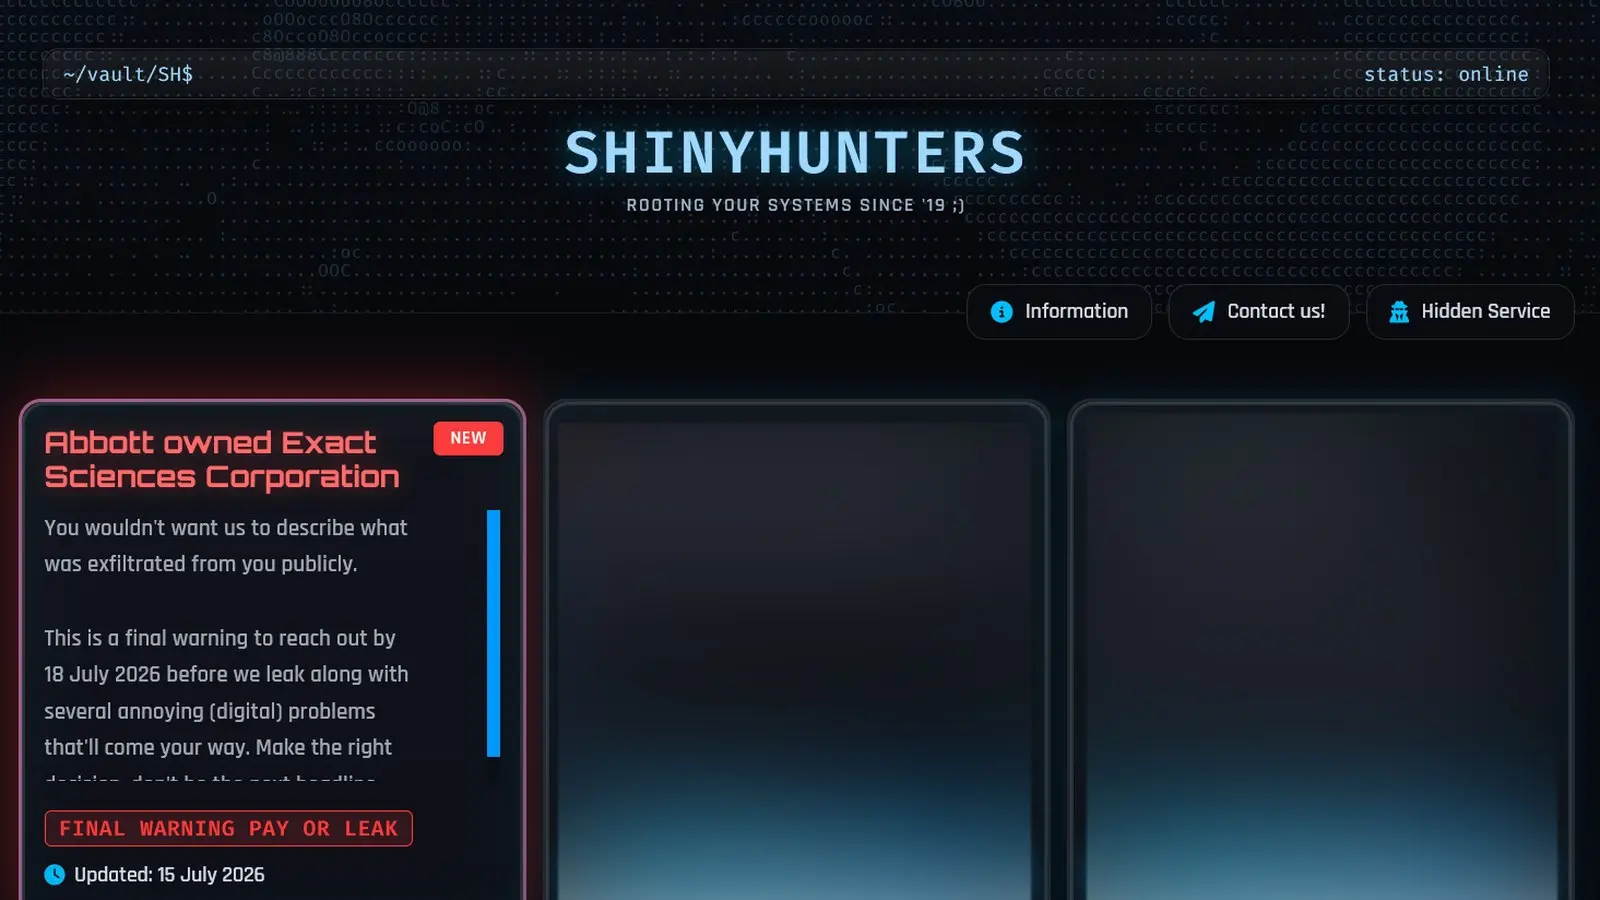
El grupo extorsionador ShinyHunters reclama haber robado datos y amenaza con publicarlos si no se negocia.
El ataque habría comenzado con un vishing que comprometió cuentas Microsoft Entra SSO, permitiendo acceso a múltiples aplicaciones SaaS.
Imagen de referencia: BleepingComputer.
Detalles del incidente en Exact Sciences
Abbott detectó accesos no autorizados en sistemas internos antiguos de Exact Sciences, su unidad de Diagnóstico del Cáncer. La compañía aclaró que este incidente no afecta operaciones, productos, manufactura ni servicios a pacientes. Los sistemas comprometidos son independientes del resto de las plataformas de Abbott.
Reclamos de extorsión y modus operandi
El grupo de extorsión ShinyHunters añadió a Abbott a su sitio de filtraciones, inicialmente con una fecha límite para negociar antes del 18 de julio, luego extendida al 21. Según ShinyHunters, el ataque comenzó con un vishing dirigido a empleados, logrando comprometer una cuenta Microsoft Entra de inicio de sesión único (SSO). Esto permitió el acceso a sistemas internos y la extracción de datos.
Datos comprometidos y alcance
ShinyHunters afirma haber robado información de plataformas como Microsoft Entra, ServiceNow, SharePoint, Databricks y Coupa. Entre los datos exfiltrados se incluyen documentos internos, contratos y datos personales de clientes, con más de 30 millones de registros que contienen nombres, correos, teléfonos, direcciones, fechas de nacimiento y más de un millón de números de Seguro Social.
Respuesta de Abbott y medidas adoptadas
Abbott activó sus protocolos de respuesta a incidentes, contrató expertos en ciberseguridad y notificó a las autoridades. La empresa aseguró que no espera un impacto material en sus resultados financieros ni en sus operaciones generales. Además, confirmó que el incidente está limitado a la división de Diagnóstico del Cáncer y no afecta otras áreas.
Preguntas frecuentes sobre Abbott y ShinyHunters
¿Qué es Microsoft Entra?
Microsoft Entra es una solución de inicio de sesión único (SSO) que permite a los empleados acceder a múltiples aplicaciones corporativas con una sola autenticación.
¿Por qué ShinyHunters apunta a empresas de tecnología médica?
ShinyHunters ha incrementado ataques a empresas medtech por la sensibilidad y valor de los datos que manejan, buscando extorsionar con información crítica y personal.