
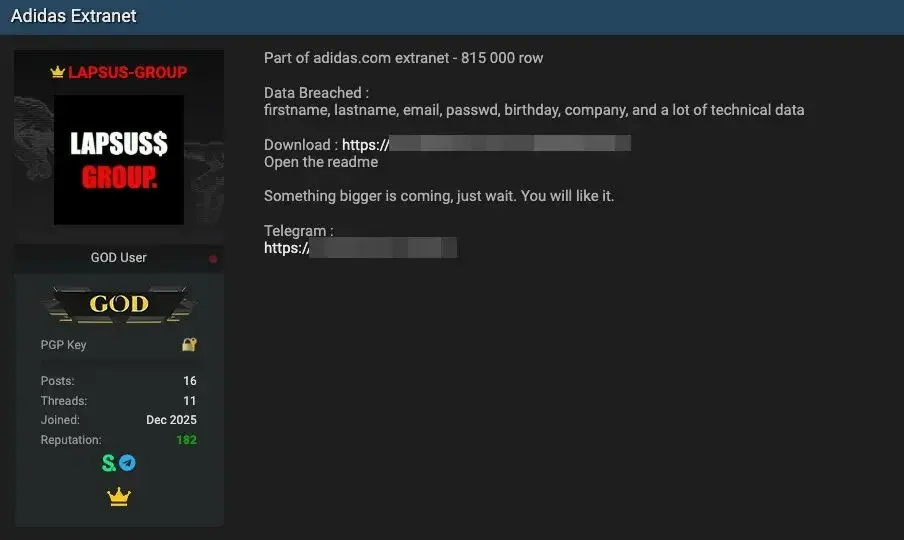
La marca deportiva Adidas está investigando un posible incidente de seguridad de datos que podría haber comprometido información personal tras un ataque a un socio independiente o proveedor externo vinculado a su red de licencias y distribución. El hecho salió a la luz después de que un actor malicioso, que afirma pertenecer al grupo de ciberdelincuencia Lapsus$, publicara en foros oscuros que había accedido a la extranet de la empresa y robado aproximadamente 815,000 registros.
La compañía confirmó que no hay indicios de que su infraestructura interna, sus plataformas de comercio electrónico o sus sistemas principales hayan sido directamente vulnerados por el incidente. En cambio, el posible acceso no autorizado ocurrió a través de un socio independiente, lo que subraya los riesgos asociados con terceros en la cadena de suministro de tecnología.
Los detalles del supuesto conjunto de datos robados incluyen nombres, correos electrónicos, contraseñas y otros datos sensitivos vinculados a clientes y contactos corporativos, aunque la firma aún no ha emitido un informe completo sobre la extensión real de la filtración ni ha confirmado formalmente la autenticidad de todas las afirmaciones del atacante.
Este es al menos el segundo incidente relacionado con proveedores externos que involucra a Adidas en menos de un año: en 2025 la empresa reveló una brecha de datos a través de un servicio de atención al cliente tercerizado que expuso información de consumo y detalles de contacto de clientes, aunque no afectó información financiera o sensible de pago.
Adidas ha indicado que está colaborando con expertos en seguridad y las autoridades pertinentes para aclarar lo ocurrido, evaluar los riesgos y notificar a las partes afectadas según los requisitos legales. La situación destaca la importancia crítica de fortalecer las defensas no solo internamente sino también en los proveedores y ecosistemas asociados.