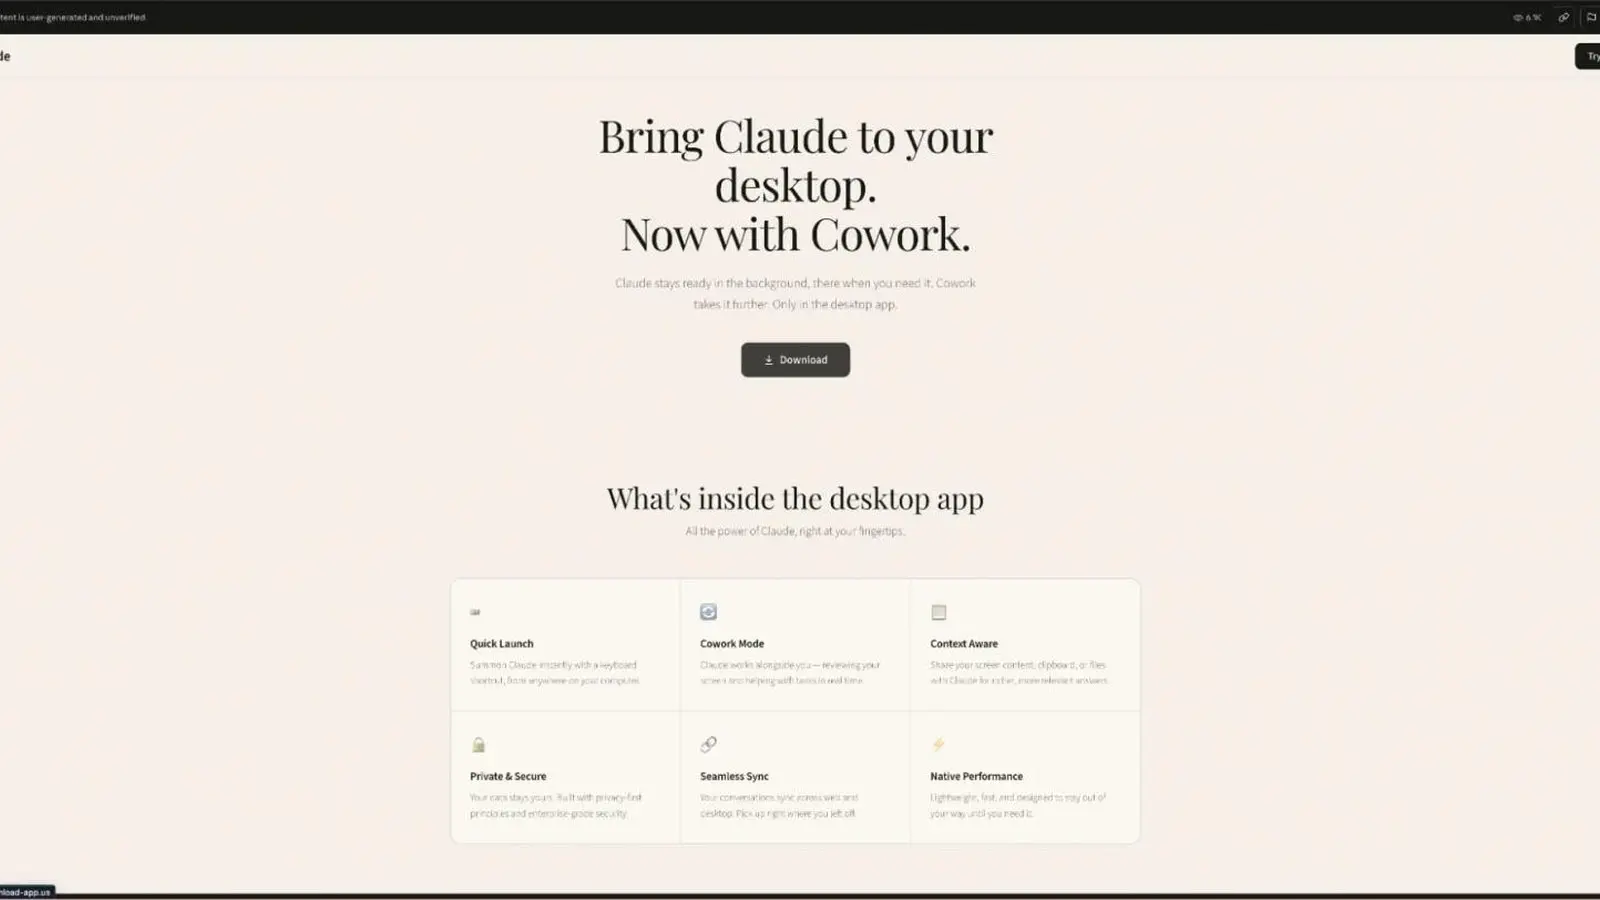
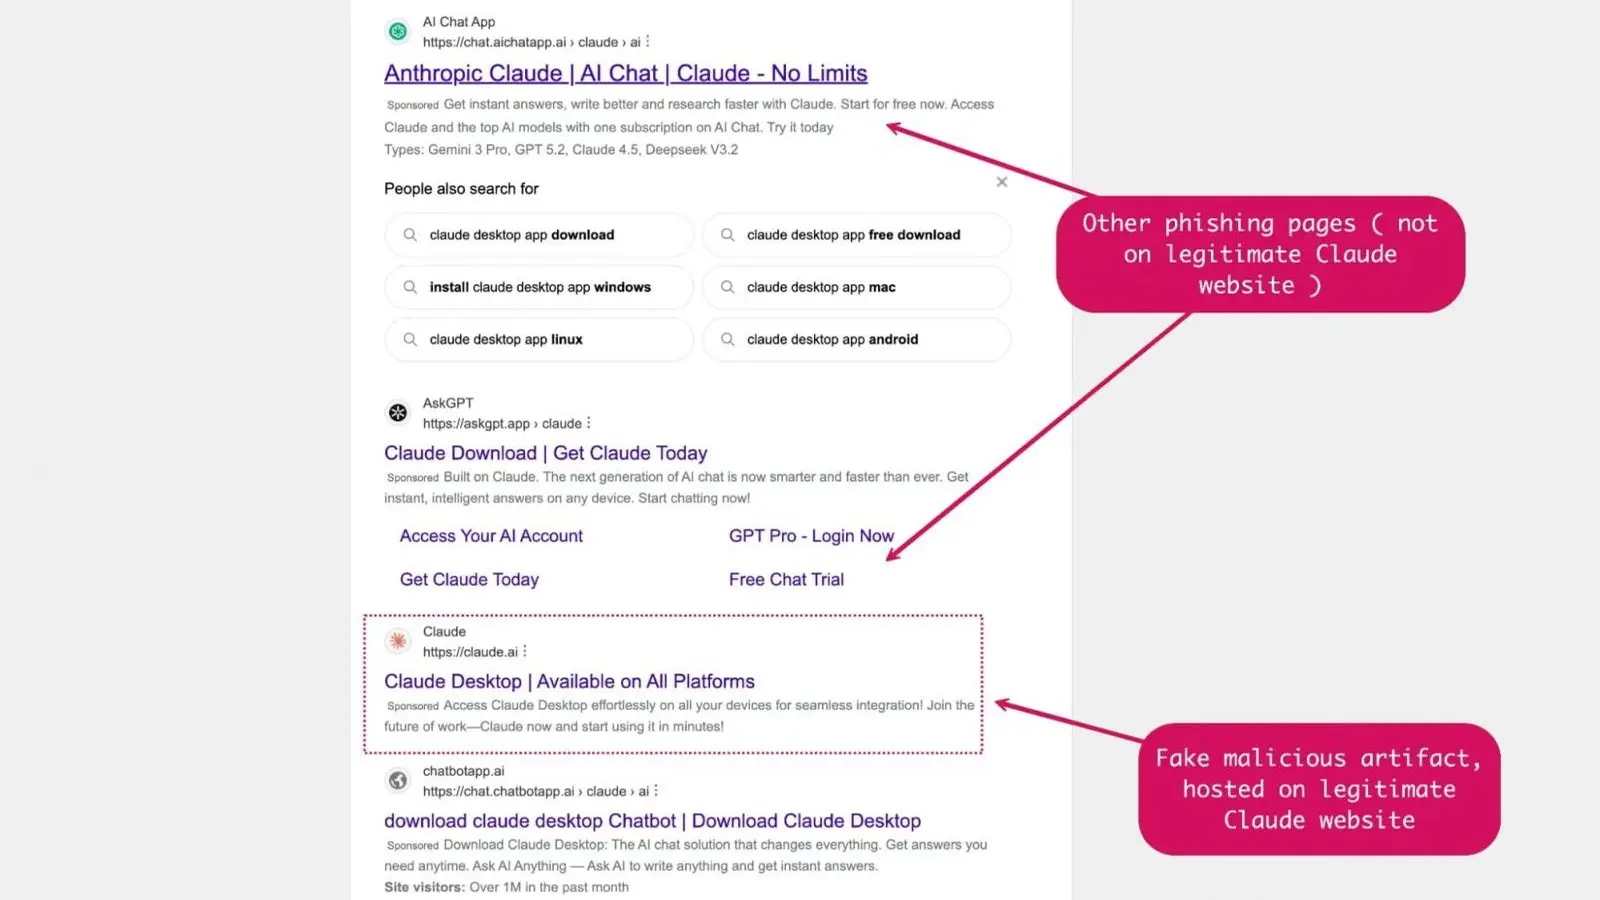
Una campaña maliciosa detectada en el servicio de búsqueda Bing ha estado promoviendo una aplicación falsa llamada ClaudeDesktop.exe para distribuir el malware SectopRAT, afectando a al menos 29 organizaciones entre el 21 y 22 de julio. La amenaza se camufla usando un instalador alojado en un dominio legítimo de Claude.ai, lo que dificulta su detección.
Por qué importa: Esta técnica aprovecha la confianza en dominios oficiales para propagar un troyano de acceso remoto con capacidades avanzadas de robo de información.
Lo esencial
- El malware SectopRAT se distribuye mediante un instalador falso alojado en un dominio legítimo de Claude.ai.
- La campaña, llamada FakeAgent, comprometió al menos 29 organizaciones en dos días.
- SectopRAT roba datos sensibles y permite control remoto oculto del sistema infectado.
Uso de dominios legítimos para camuflar malware
Los atacantes aprovecharon un artefacto malicioso alojado en el dominio oficial de Claude.ai para distribuir un instalador falso llamado ClaudeDesktop.exe. Este archivo, aunque parece legítimo, es un componente de JetBrains Chromium que carga una biblioteca maliciosa (libcef.dll) para instalar el troyano SectopRAT. Esta técnica de usar recursos legítimos para ocultar código malicioso ya se había observado en campañas anteriores dirigidas a macOS.
Características técnicas y evasión
El malware utiliza múltiples mecanismos para evitar análisis y detección, como empaquetado con VMProtect, verificaciones de temporización de shaders, y detección de máquinas virtuales y GPUs. Además, la persistencia se asegura mediante un ejecutable adicional que crea tareas programadas en el sistema. SectopRAT emplea técnicas avanzadas como EtherHiding para obtener direcciones de comando y control a través de transacciones en la cadena inteligente Ethereum BNB.