El grupo Chaos ransomware emplea msaRAT, un troyano que canaliza su comunicación maliciosa a través de Chrome o Edge para evitar detección en redes.
Chaos ransomware ha desarrollado un método innovador para evadir la detección en redes mediante msaRAT, un troyano de acceso remoto (RAT) que utiliza los navegadores Chrome o Edge para canalizar su tráfico de comando y control (C2).
Por qué importa: Esta técnica aprovecha el protocolo de depuración Chrome DevTools para ocultar la comunicación maliciosa, dificultando la identificación y bloqueo del malware en entornos corporativos.
Lo esencial
msaRAT es un RAT escrito en Rust que no realiza conexiones de red directas.
El malware utiliza Chrome DevTools Protocol para enviar y recibir comandos a través del navegador.
El tráfico C2 se oculta dentro del navegador, evitando detección tradicional en la red.
msaRAT: un RAT que usa navegadores para comunicarse
El malware msaRAT no establece conexiones de red propias. En cambio, se apoya en el navegador del usuario, ya sea Chrome o Edge, para enviar y recibir datos a través del protocolo Chrome DevTools (CDP). Este protocolo es una interfaz de depuración legítima que los desarrolladores usan para inspeccionar y controlar páginas web, pero en este caso es explotado para ocultar el tráfico malicioso.
Cómo Chaos ransomware aprovecha esta técnica
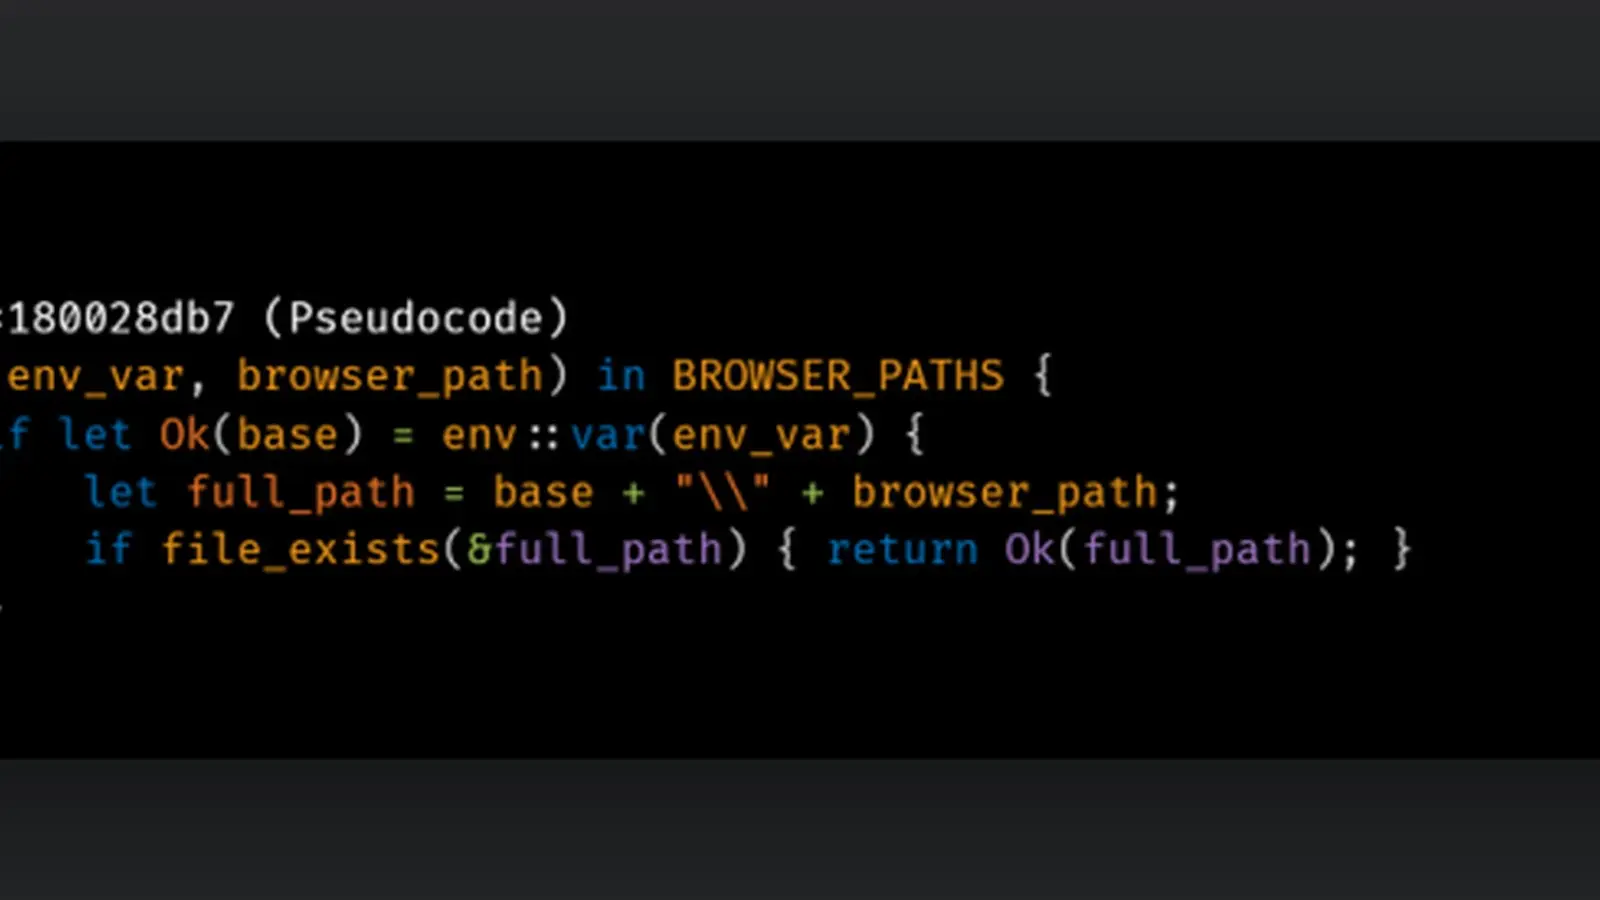
El grupo Chaos ransomware integra msaRAT en sus ataques para mantener comunicación con sus servidores de comando y control sin levantar sospechas. El binario del malware contiene un endpoint de Cloudflare Workers, pero en lugar de hacer solicitudes HTTP directas, todo el intercambio de datos se realiza mediante el navegador, lo que dificulta la detección por sistemas de seguridad que monitorizan el tráfico de red convencional.
Imagen de referencia: Security Affairs.
Implicaciones para la ciberseguridad
Esta técnica representa un desafío para las defensas tradicionales basadas en la inspección de tráfico de red, ya que el malware se camufla dentro de procesos legítimos del navegador. Los equipos de seguridad deben considerar nuevas estrategias para detectar comportamientos anómalos en el uso de Chrome DevTools y monitorear procesos locales en busca de actividades sospechosas.
Preguntas frecuentes sobre msaRAT y Chaos ransomware
¿Qué es Chrome DevTools Protocol?
Es una API de depuración que permite controlar y monitorear navegadores Chrome y Edge, usada legítimamente por desarrolladores para inspeccionar páginas web.
Imagen de referencia: Security Affairs.
¿Por qué msaRAT es difícil de detectar?
Porque no realiza conexiones de red directas y canaliza todo su tráfico malicioso a través del navegador, que es una aplicación confiable y común en los sistemas.