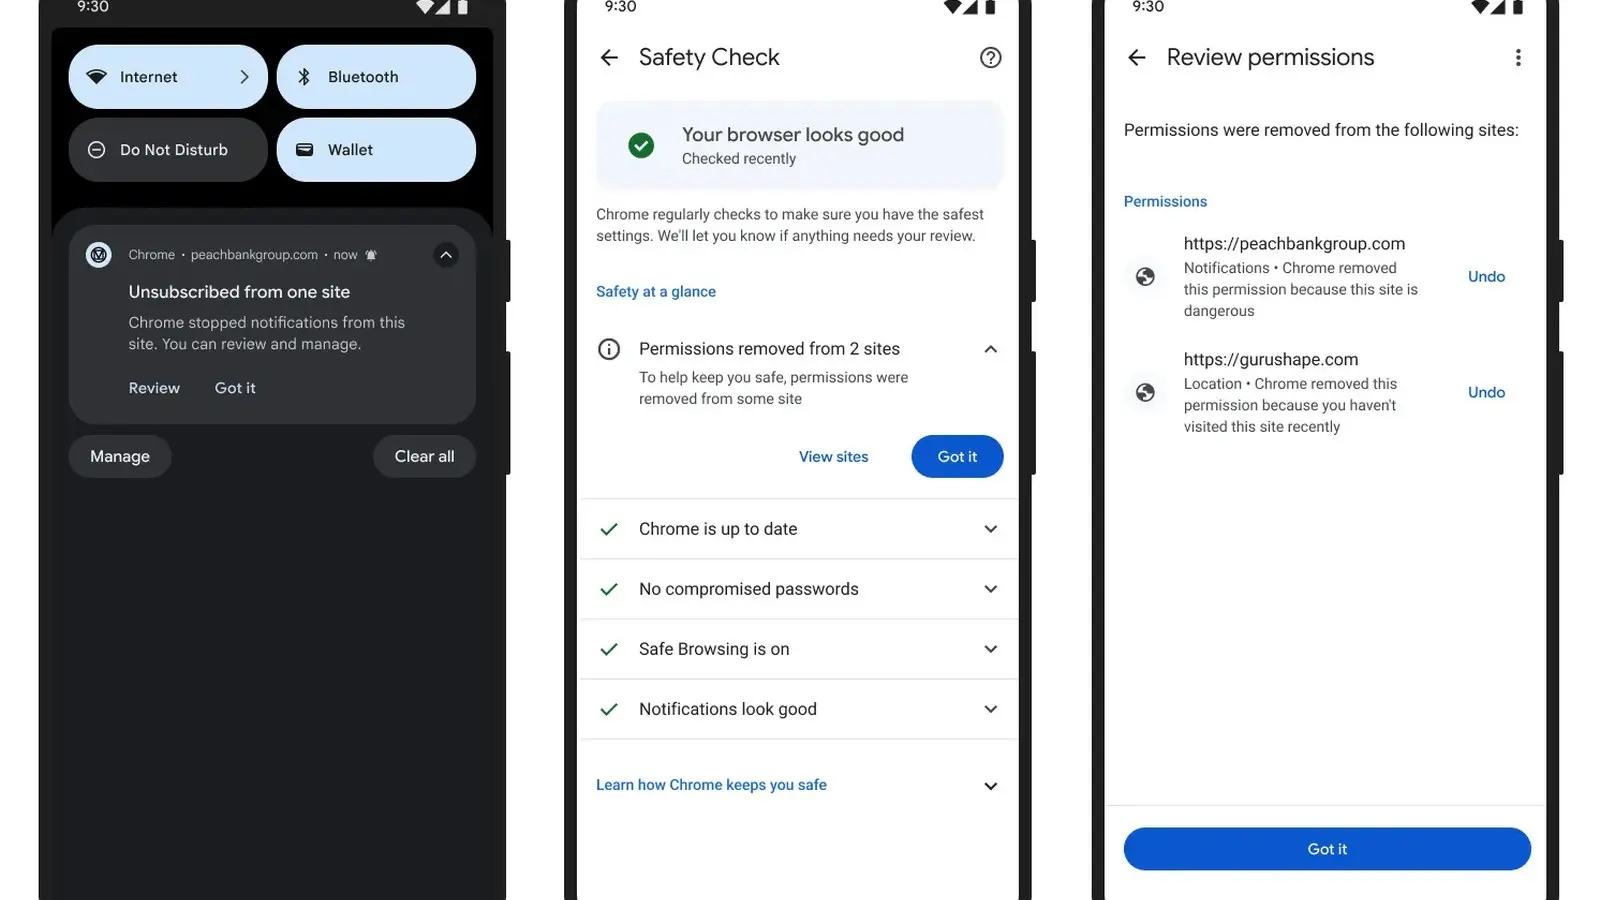
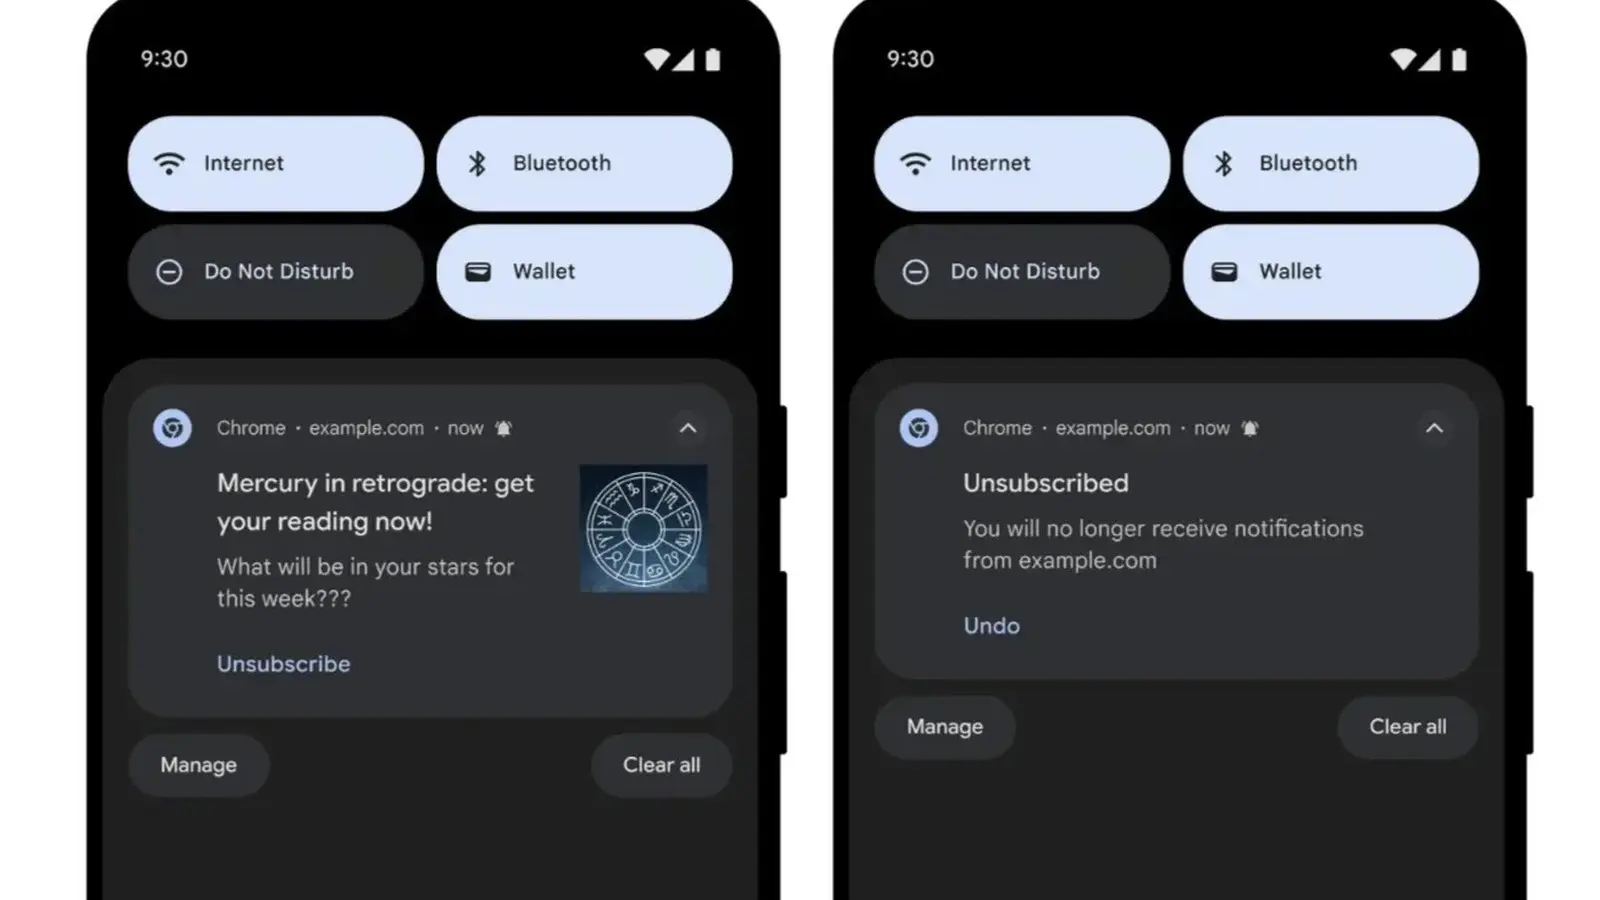
Google informó que los sistemas anti‑abuso de Chrome redujeron más de 7.000 millones de notificaciones no deseadas por día en Android durante el primer trimestre de 2026, una medida que implica revocaciones automáticas de permisos y límites de envío.
Por qué importa: según Google, el cambio corta vectores usados para distribuir estafas, phishing y solicitudes de pago fraudulentas sin impedir las notificaciones legítimas.
Lo esencial
- Google atribuye la reducción a un modelo de defensa en capas que denomina “queso suizo”.
- Chrome puede revocar permisos y anular suscripciones automáticamente tras detectar abuso.
- Sitios disruptivos pueden recibir límites de envío, con exceso de mensajes devolviendo HTTP 429 (Too Many Requests).
Modelo “queso suizo” contra el abuso
Google describe una estrategia de capas superpuestas: varios sistemas actúan en distintos puntos para interceptar notificaciones abusivas. La compañía explica que la intención es que si el abuso pasa una capa, otra capa lo detenga más adelante.
Ese enfoque combina detección local, reglas de comportamiento y análisis a nivel de redes de sitios para reducir el tráfico malicioso antes de que alcance al usuario.
Revocación automática de permisos y límites por volumen
Chrome ya elimina permisos de notificaciones en sitios inactivos y en aquellos que generan advertencias repetidas por notificaciones sospechosas. Cuando revoca el permiso, puede anular la suscripción del usuario automáticamente.
Además, Google impone límites: sitios clasificados como disruptivos pueden quedarse en 1.000 mensajes por minuto; los envíos excedentes reciben un código HTTP 429 (Too Many Requests). Según la compañía, las restricciones se endurecen para reincidentes y se restablecen tras periodo de comportamiento no disruptivo.