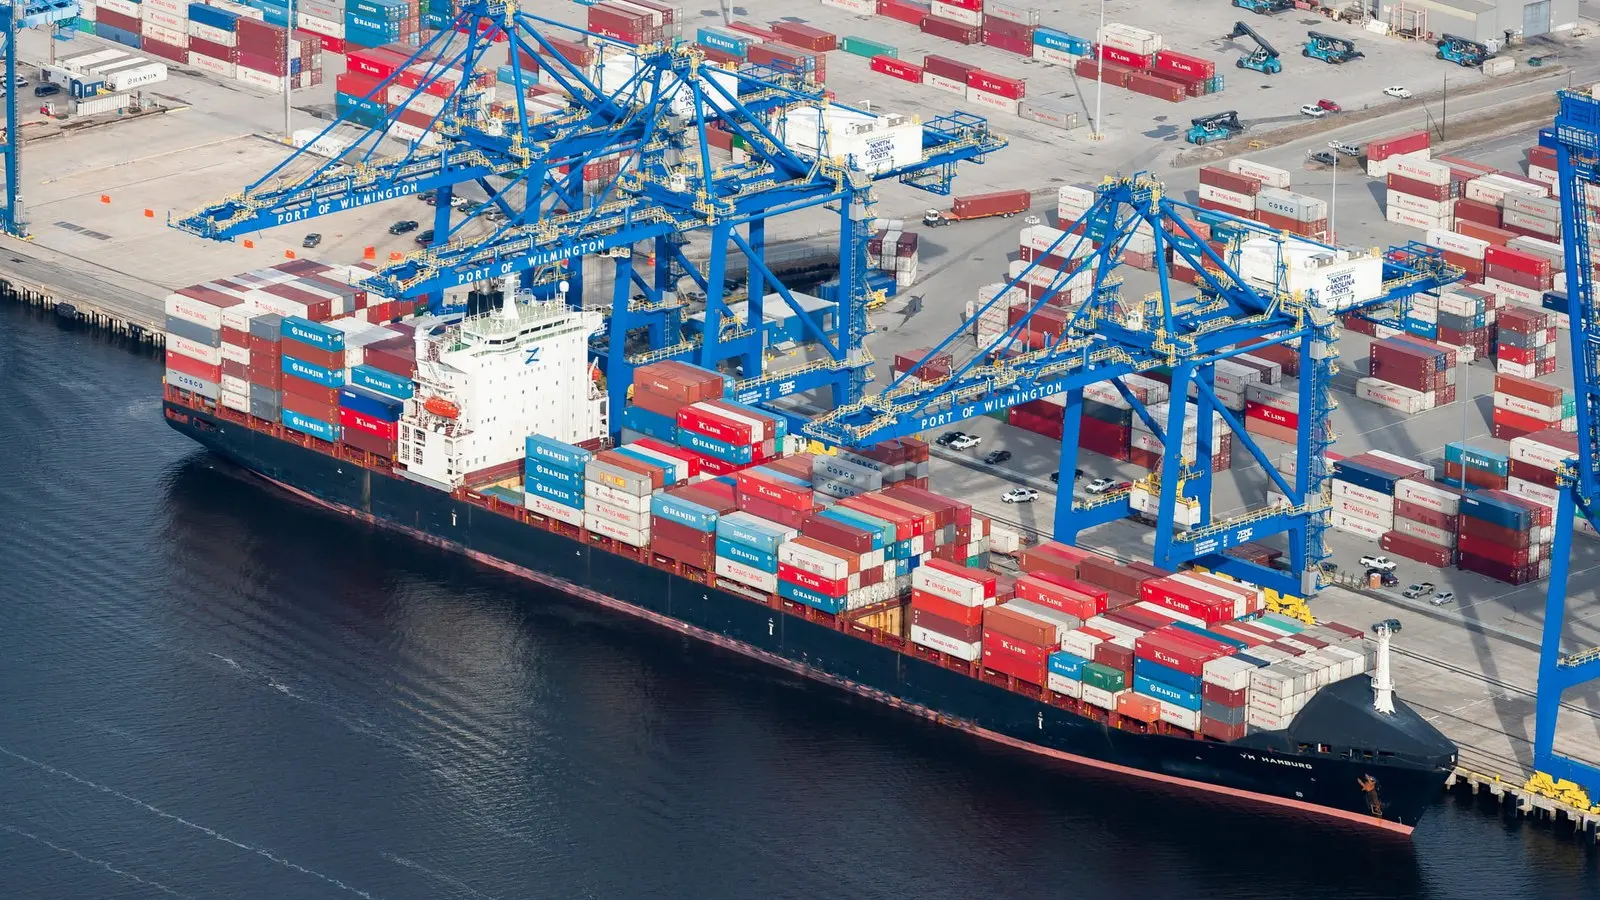
La Guardia Costera y la North Carolina State Ports Authority reportaron un ciberataque que afectó los sistemas de control de acceso en los tres puertos del estado, obligando a retrasos en aperturas de puertas y a procesar ingresos de forma manual.
Por qué importa: la interrupción golpeó la logística en un eje comercial regional y desencadenó una investigación coordinada entre agencias estatales y federales.
Lo esencial
- Los controles de acceso se vieron afectados en Port of Wilmington, Port of Morehead City y Charlotte Inland Port.
- La autoridad portuaria activó su plan de contingencia y pasó a procedimientos manuales para contener la intrusión.
- La Guardia Costera dijo que su unidad de TI coordina con socios estatales y federales; CISA no respondió públicamente.
Gate systems afectados en los tres recintos portuarios
La intrusión impactó los sistemas de apertura de puertas en las tres instalaciones mencionadas: Wilmington, Morehead City y el Charlotte Inland Port. La autoridad no ha detallado la naturaleza técnica del ataque ni qué componentes concretos fueron comprometidos.
Como respuesta inmediata, la operación de accesos se manejó de forma manual mientras los equipos de TI trabajaban para contener y evaluar el incidente.
Coordinación: Guardia Costera y autoridades estatales
La Guardia Costera informó a CyberScoop que su unidad de tecnología de la información está coordinando con agencias asociadas en la investigación. La North Carolina State Ports Authority también solicitó apoyo estatal y declaró que activó su plan de ciberseguridad ante la detección del problema.
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) no había respondido a las consultas al cierre de la nota, según el medio fuente.