
CIBERSEGURIDAD
Microsoft detecta nuevas variantes en correos de estafas de facturas
Microsoft identifica escamas de estafa con uso de IA en correos fraudulentos. Los atacantes usan múltiples elementos para engañar a empresas.
AJOSE19


Herramienta gratuita
Pega el mensaje o el enlace que recibiste y te decimos qué señales de fraude tiene: bancos suplantados, enlaces disfrazados, peticiones de códigos, premios falsos y más.
Los bancos no piden por SMS, WhatsApp ni llamada tu contraseña, PIN o códigos de verificación, ni te envían enlaces para “desbloquear” la tarjeta. Ante la duda, llama al número que aparece detrás de tu tarjeta o entra tú mismo a la app oficial.
No lo compartas nunca, aunque parezca un amigo o familiar. Con ese código pueden robar tu cuenta. Si ya lo diste, sigue la guía “Me hackearon WhatsApp”.
No. El análisis se ejecuta en tu propio navegador y el texto no se envía a ningún servidor de MenteHackers.
No necesariamente. El verificador busca señales habituales de fraude, pero los estafadores cambian sus técnicas. Si te piden datos, dinero o códigos, verifica siempre por otra vía.
Aprende a reconocer cada técnica en el glosario o revisa las guías de qué hacer si ya caíste.
Microsoft identifica escamas de estafa con uso de IA en correos fraudulentos. Los atacantes usan múltiples elementos para engañar a empresas.
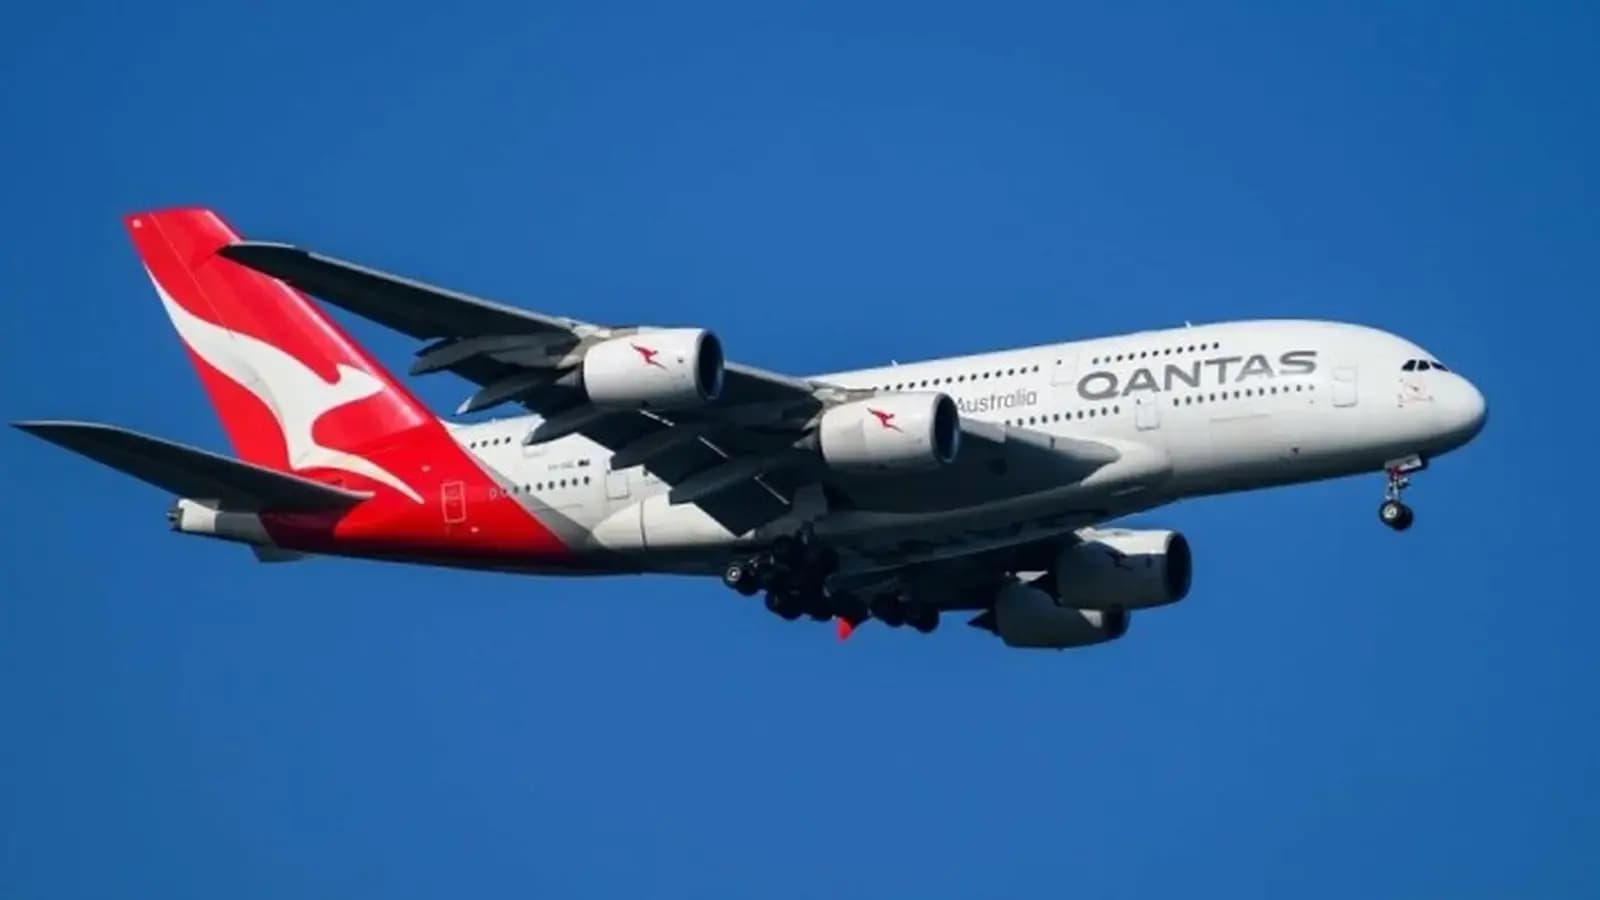
Una estafa de ingeniería social permitió la filtración de datos de 5.7 millones de clientes de Qantas, aunque la aerolínea cumplió con normas de privacidad.
Angelo Martino, negociador de ransomware, fue sentenciado a 70 meses por colaborar con atacantes y estafar más de 75 millones de dólares a víctimas.
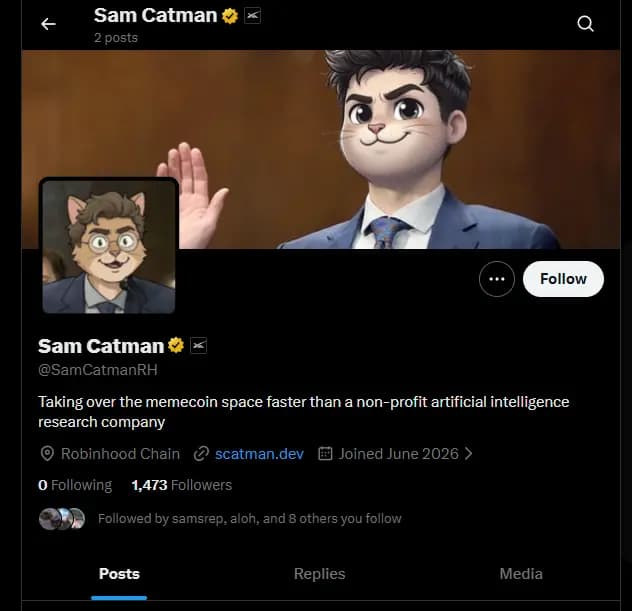
Las cuentas oficiales de SpaceX y Starlink en X fueron usadas para promover una estafa de criptomonedas que dejó a compradores con tokens sin valor.