CrashStealer se disfraza de CrashReporter para engañar usuarios y robar contraseñas, datos de navegadores y criptomonedas en Macs con un instalador notarizado.
CrashStealer es un nuevo malware para macOS que se hace pasar por el componente oficial CrashReporter de Apple para engañar a los usuarios y robar sus contraseñas y datos sensibles. Utiliza un instalador notarizado por Apple para evadir Gatekeeper y extrae información de navegadores, gestores de contraseñas, monederos de criptomonedas y el llavero de macOS.
Por qué importa: Este ataque demuestra que incluso las protecciones integradas de macOS, como la notarización y Gatekeeper, pueden ser vulneradas por campañas sofisticadas que explotan la confianza del usuario.
Lo esencial
CrashStealer se presenta como CrashReporter.app y crea un LaunchAgent con nombre similar para parecer legítimo.
Usa un instalador notarizado llamado "Werkbit Setup" distribuido desde un sitio falso con acceso restringido por PIN.
Robó datos de navegadores, gestores de contraseñas, extensiones de criptomonedas y el llavero de macOS, enviándolos cifrados a un servidor remoto.
Imagen de referencia: Malwarebytes Labs.
Imitación de CrashReporter para engañar usuarios
El malware adopta el nombre y el icono de CrashReporter, una herramienta legítima de Apple, para generar confianza. Además, crea un LaunchAgent llamado com.apple.crashreporter.helper para integrarse en el sistema y pasar desapercibido. Esta suplantación facilita que los usuarios bajen la guardia y acepten la ejecución del software malicioso.
Uso de instalador notarizado para evadir Gatekeeper
Gatekeeper es la función de seguridad de macOS que verifica la legitimidad de las aplicaciones antes de permitir su ejecución. CrashStealer utiliza un instalador notarizado, que Apple ha escaneado automáticamente y marcado como seguro, para evitar bloqueos. Sin embargo, esta notarización no implica que Apple haya aprobado el malware, sino que el instalador pasó controles automatizados que los atacantes aprovecharon.
Robo de credenciales y datos sensibles
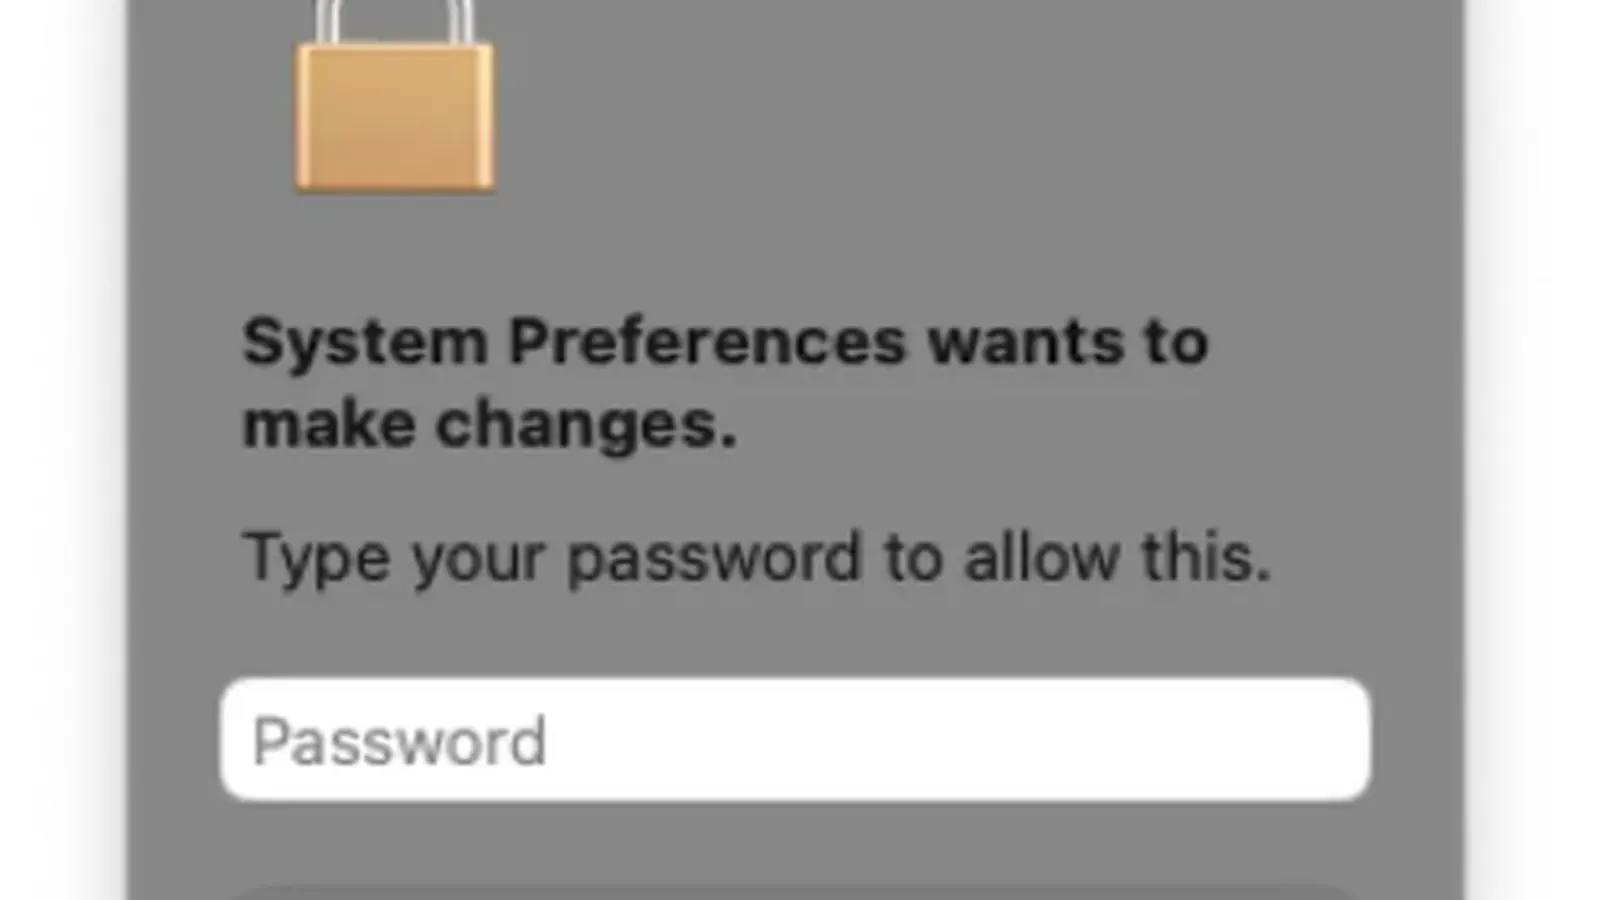
Al ejecutarse, CrashStealer muestra una ventana falsa solicitando la contraseña del usuario, que se usa para desbloquear el llavero de macOS, donde se almacenan contraseñas y secretos cifrados. Luego, el malware extrae credenciales de navegadores, cookies, datos de gestores de contraseñas y extensiones de criptomonedas. Toda la información robada se cifra con AES y se envía a un servidor de comando y control.
Campaña dirigida y distribución restringida
El instalador "Werkbit Setup" se distribuye desde un sitio falso registrado en junio de 2026 y protegido por un PIN, lo que indica que la campaña es selectiva y posiblemente dirigida a objetivos específicos. Este método limita la exposición pública y aumenta la efectividad del ataque.
Preguntas frecuentes sobre CrashStealer
¿Cómo se diferencia CrashStealer de otras amenazas para macOS?
Su uso de un instalador notarizado y la imitación precisa de un componente oficial de Apple lo hacen especialmente engañoso y difícil de detectar por usuarios y algunas defensas automáticas.
¿Qué medidas específicas deben tomar los usuarios afectados?
Evitar descargar CrashReporter de fuentes externas, desconfiar de instaladores protegidos por PIN y mantener actualizado macOS junto con software de seguridad confiable que detecte esta amenaza.