CrashStealer: malware para macOS roba contraseñas y carteras cripto
CrashStealer se disfraza de herramienta Apple para robar credenciales, datos del llavero y más de 80 extensiones de carteras de criptomonedas en macOS.
CrashStealer es un nuevo malware para macOS que se hace pasar por la herramienta oficial de reporte de fallos de Apple para robar credenciales, datos almacenados en el llavero (Keychain) y carteras de criptomonedas. Detectado en ataques desde julio de 2026, este software malicioso utiliza técnicas avanzadas para evadir la seguridad del sistema y extraer información sensible.
Por qué importa: CrashStealer aprovecha la confianza en componentes legítimos de Apple para engañar a usuarios y sistemas, poniendo en riesgo datos críticos como contraseñas y activos digitales.
Lo esencial
El malware se presenta como “CrashReporter.app” y crea un LaunchAgent con nombre similar para pasar desapercibido.
Utiliza un instalador firmado y notarizado por Apple, llamado “Werkbit Setup”, que evade Gatekeeper sin alertas.
Roba datos del llavero, credenciales de navegadores, 80 extensiones de carteras cripto y 14 gestores de contraseñas.
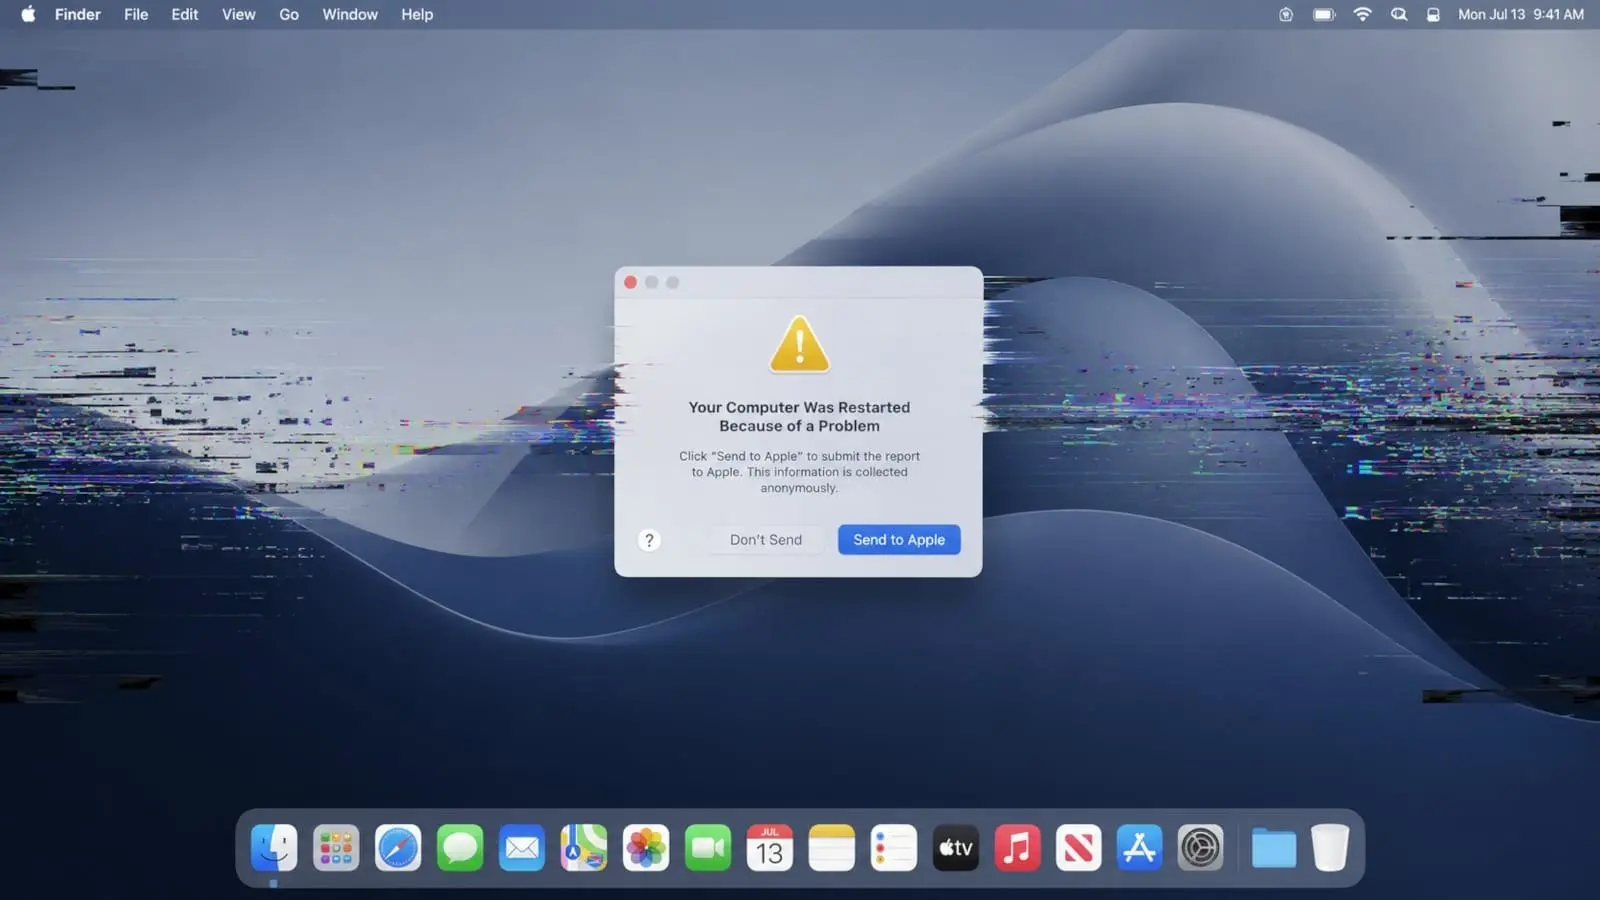
Imagen de referencia: BleepingComputer.
Imitación de herramienta oficial para evadir detección
CrashStealer se disfraza con el nombre y el icono del componente legítimo de Apple encargado de reportar fallos del sistema. Además, crea un agente de lanzamiento llamado “com.apple.crashreporter.helper” para integrarse en el sistema. Esta suplantación busca evitar la sospecha de usuarios y herramientas de seguridad, facilitando su ejecución sin levantar alertas.
Instalador firmado y notarizado que elude Gatekeeper
El malware se distribuye mediante un instalador llamado “Werkbit Setup” que está firmado digitalmente y cuenta con la notarización oficial de Apple. Gracias a esto, puede pasar sin problemas el filtro de Gatekeeper, el sistema de protección de macOS que bloquea software no confiable, permitiendo su instalación sin advertencias para el usuario.
Robo de datos sensibles y cifrado avanzado
Al ejecutarse, CrashStealer muestra una ventana falsa solicitando la contraseña del usuario para supuestamente autorizar una operación del sistema. Esta contraseña desbloquea el llavero de macOS, que contiene contraseñas de Safari, redes Wi-Fi, claves criptográficas y tokens. Además, el malware extrae credenciales de navegadores Chromium y Firefox, más de 80 extensiones de carteras cripto como MetaMask y Coinbase Wallet, y 14 gestores de contraseñas populares como 1Password y LastPass.
Antes de enviar la información robada a sus servidores, CrashStealer la cifra con el algoritmo AES-256-GCM, un método de cifrado muy robusto, y la empaqueta en archivos ZIP ocultos para dificultar su detección.
Impacto y diferencias con otros infostealers
Investigadores de Jamf, empresa especializada en seguridad para dispositivos Apple, destacan que aunque CrashStealer comparte objetivos con otros malware de robo de información como Atomic o MacSync, se diferencia por su cifrado del lado cliente y su implementación nativa en C++. Esto lo hace más sofisticado y difícil de analizar.
Preguntas frecuentes sobre CrashStealer
¿Cómo se distribuye CrashStealer?
Se instala mediante un instalador firmado y notarizado llamado “Werkbit Setup”, que permite evadir las protecciones de Gatekeeper en macOS.
¿Qué datos roba específicamente este malware?
Roba contraseñas del llavero de macOS, credenciales de navegadores Chromium y Firefox, datos de más de 80 extensiones de carteras cripto y 14 gestores de contraseñas, además de archivos de usuario.