DeadLock, un grupo de ransomware surgido a mediados de 2025, emplea servicios respaldados por la blockchain Polygon y redes descentralizadas como Session para proteger su canal de comunicación y la publicación de datos robados. Microsoft detectó que esta combinación permite ocultar direcciones de chat y alojar filtraciones, lo que complica los intentos de decomiso de su infraestructura por parte de autoridades y proveedores.
Por qué importa: Según Microsoft, la integración on‑chain y los servicios descentralizados reducen la dependencia de dominios y servidores tradicionales, dificultando las acciones de apagado que interrumpen la operación criminal.
Lo esencial
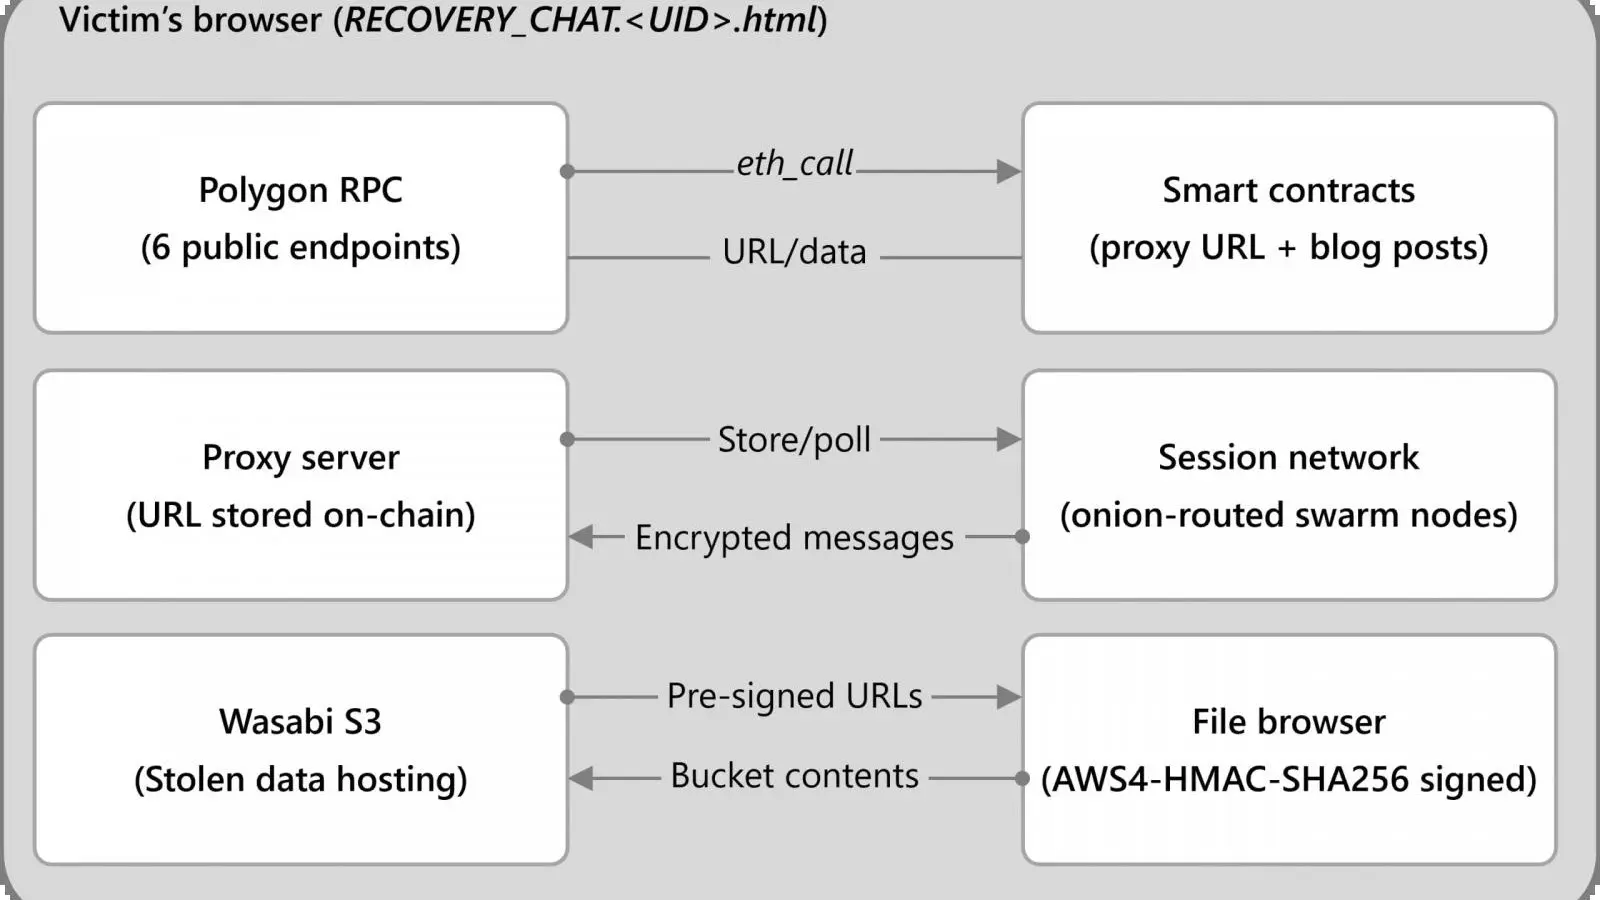
- DeadLock usa un contrato en Polygon para distribuir la dirección del chat‑proxy mediante llamadas eth_call de solo lectura.
- Comunicaciones y acceso a archivos robados pasan por Session y el servicio de almacenamiento Wasabi.
- El grupo aplica doble extorsión; la web de filtraciones listó 80 organizaciones hasta julio, según Microsoft.
On‑chain: Polygon almacena las direcciones del chat‑proxy
La página HTML que ve la víctima realiza una consulta a un contrato inteligente en Polygon y obtiene la dirección del chat‑proxy mediante una eth_call de solo lectura. Con este diseño, los operadores pueden rotar el proxy sin modificar la app visible para la víctima, eliminando la dependencia de URLs o dominios estáticos que suelen perderse tras un takedown.
Comunicaciones cifradas y alojamiento de filtraciones
Microsoft observó que DeadLock cifra los chats a través de la red descentralizada Session y publica muestras o archivos robados en Wasabi. Aun así, la resistencia no es absoluta: la operación requiere un proxy personalizado, puntos RPC públicos de Polygon accesibles y la permanencia de los archivos en Wasabi, elementos que pueden ser interrumpidos.