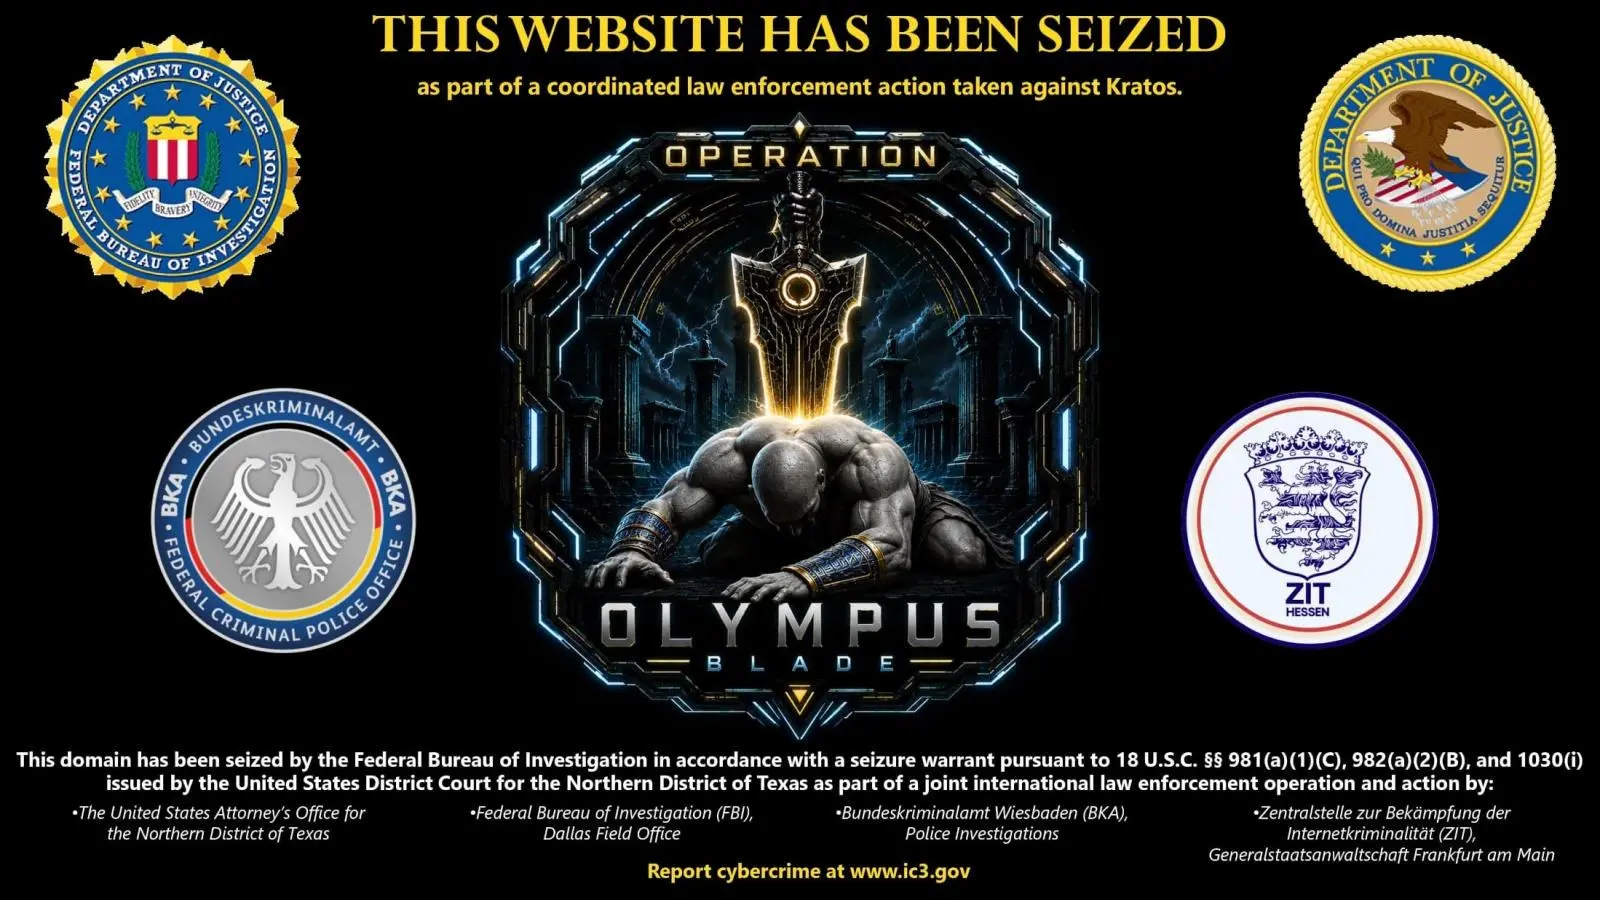
Las autoridades de Alemania y Estados Unidos lograron desmantelar la infraestructura central de Kratos, una plataforma de phishing como servicio (PhaaS) con alcance global, y arrestaron a su desarrollador en Indonesia. Esta acción interrumpió un servicio criminal que facilitaba miles de campañas de phishing mensuales dirigidas principalmente a usuarios en Europa y Estados Unidos.
Por qué importa: Kratos era uno de los servicios de phishing más usados en el mundo, afectando a miles de víctimas y permitiendo el robo de credenciales para cometer delitos posteriores.
Lo esencial
- Kratos permitía crear páginas falsas de autenticación de Microsoft para robar credenciales.
- Más de 1,800 clientes criminales usaban la plataforma para lanzar unas 15,000 campañas mensuales.
- Las autoridades incautaron más de 200 servidores y detuvieron al administrador técnico en Indonesia.
Kratos: un servicio global de phishing como servicio
Kratos operaba como un kit de phishing que ofrecía a los ciberdelincuentes la capacidad de crear y gestionar páginas falsas de inicio de sesión de Microsoft. Estas páginas estaban diseñadas para engañar a los usuarios y capturar sus direcciones de correo electrónico y contraseñas. La plataforma se alquilaba a criminales que luego usaban las credenciales robadas para acceder a cuentas legítimas.
Impacto y alcance de las campañas maliciosas
Según la Oficina del Fiscal General de Frankfurt y la Policía Federal Alemana (BKA), Kratos tenía víctimas confirmadas en 35 países, con especial incidencia en Europa y Estados Unidos. Se estima que cada campaña podía afectar a varios miles de usuarios, y en total se lanzaban alrededor de 15,000 campañas al mes. Los atacantes usaban las cuentas comprometidas para realizar fraudes adicionales, como el compromiso de correos empresariales, robo de datos y ataques dirigidos a contactos de las víctimas.