
Saltar al contenido
MENTEDEHACKERS | Cybersecurity | AI | Tech | News

Descubren qué datos revela el navegador pese a usar DNS cifrado

99 vistas

Descubren qué datos revela el navegador pese a usar DNS cifrado
LO ÚLTIMO

Un análisis revela que aunque el DNS-over-HTTPS oculta consultas, el navegador sigue exponiendo dominios visitados en el inicio de conexiones HTTPS.

Un experto en redes comprobó que, aunque el DNS-over-HTTPS (DoH) cifra las consultas DNS para proteger la privacidad, el navegador aún revela dominios visitados durante el establecimiento de conexiones HTTPS, lo que permite a proveedores de internet (ISP) y terceros conocer parte del tráfico web.

Por qué importa: Esta revelación muestra que el cifrado DNS no es suficiente para ocultar toda la actividad en línea, ya que el protocolo TLS expone nombres de dominio en el proceso de conexión.

Lo esencial

  • El DNS-over-HTTPS cifra las consultas DNS para evitar que el ISP vea los sitios consultados.
  • El navegador envía el nombre del dominio en texto claro durante el handshake TLS, visible para el ISP.
  • Herramientas como Wireshark permiten capturar estos datos y evidenciar la exposición.

Limitaciones del DNS cifrado

El DNS tradicional transmite consultas en texto plano, lo que facilita que el ISP y otros actores vean qué sitios se consultan. El DNS-over-HTTPS cifra estas consultas, protegiendo esa etapa del proceso. Sin embargo, esta protección solo cubre la consulta DNS, no la conexión posterior al servidor web.

El rol del handshake TLS y el SNI

Al iniciar una conexión HTTPS, el navegador realiza un handshake TLS que incluye el Server Name Indication (SNI), un campo que indica el nombre del dominio al que se conecta. Este campo no está cifrado en versiones anteriores de TLS, por lo que puede ser interceptado y leído por el ISP o cualquier observador en la ruta.
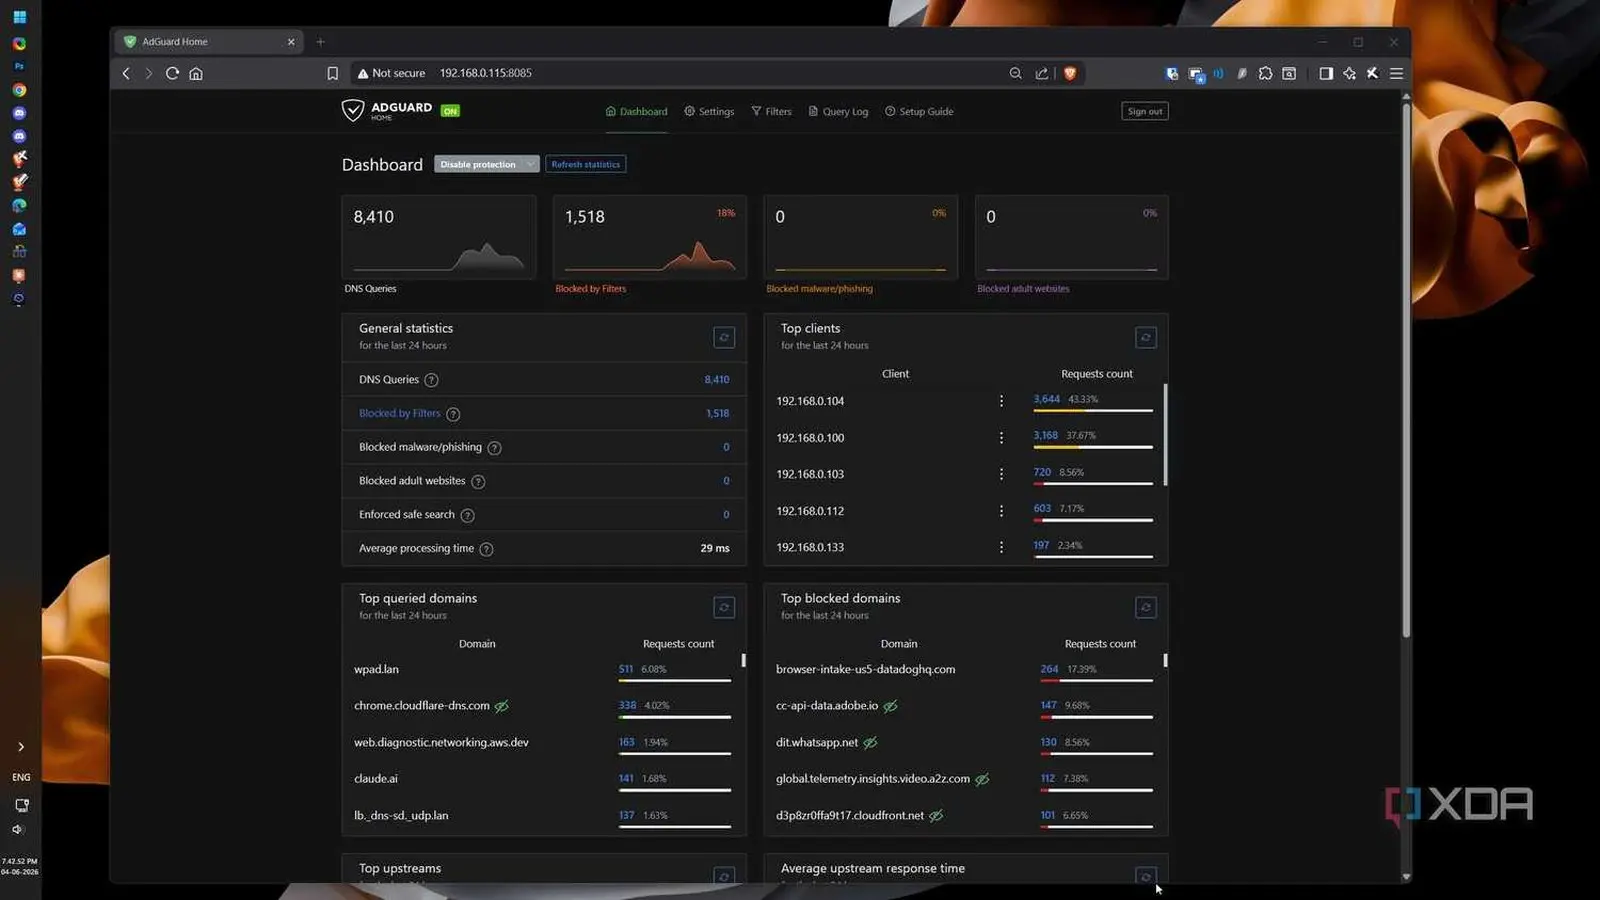
Descubren qué datos revela el navegador pese a usar DNS cifrado, imagen 2
Imagen de referencia: XDA Developers.

Herramientas para analizar la exposición

El autor utilizó Wireshark para capturar el tráfico de red y filtrar los handshakes TLS. Así pudo identificar dominios visitados, incluso aquellos no consultados directamente, revelando la cantidad de información que sigue siendo visible pese al uso de DNS cifrado.

Implicaciones para la privacidad

Este hallazgo indica que, aunque el DNS-over-HTTPS mejora la privacidad al cifrar consultas DNS, no es una solución completa para ocultar la actividad en línea. La exposición del SNI en el handshake TLS sigue siendo un vector para que los ISP y terceros monitoricen los sitios visitados.

Descubren qué datos revela el navegador pese a usar DNS cifrado, imagen 3
Imagen de referencia: XDA Developers.

Preguntas frecuentes sobre DNS cifrado y privacidad

¿El DNS-over-HTTPS oculta completamente los sitios visitados?

No, solo cifra las consultas DNS. El nombre del dominio aún se expone en el handshake TLS a través del SNI.

¿Existen soluciones para evitar la exposición del SNI?

Sí, tecnologías como Encrypted SNI (ESNI) o TLS 1.3 con Encrypted Client Hello buscan cifrar esta información, pero su adopción aún es limitada.

Fuente original: XDA Developers.

Compartir:

Deja un comentario

Tu correo no se publicará. Los campos obligatorios están marcados *

Artículos relacionados