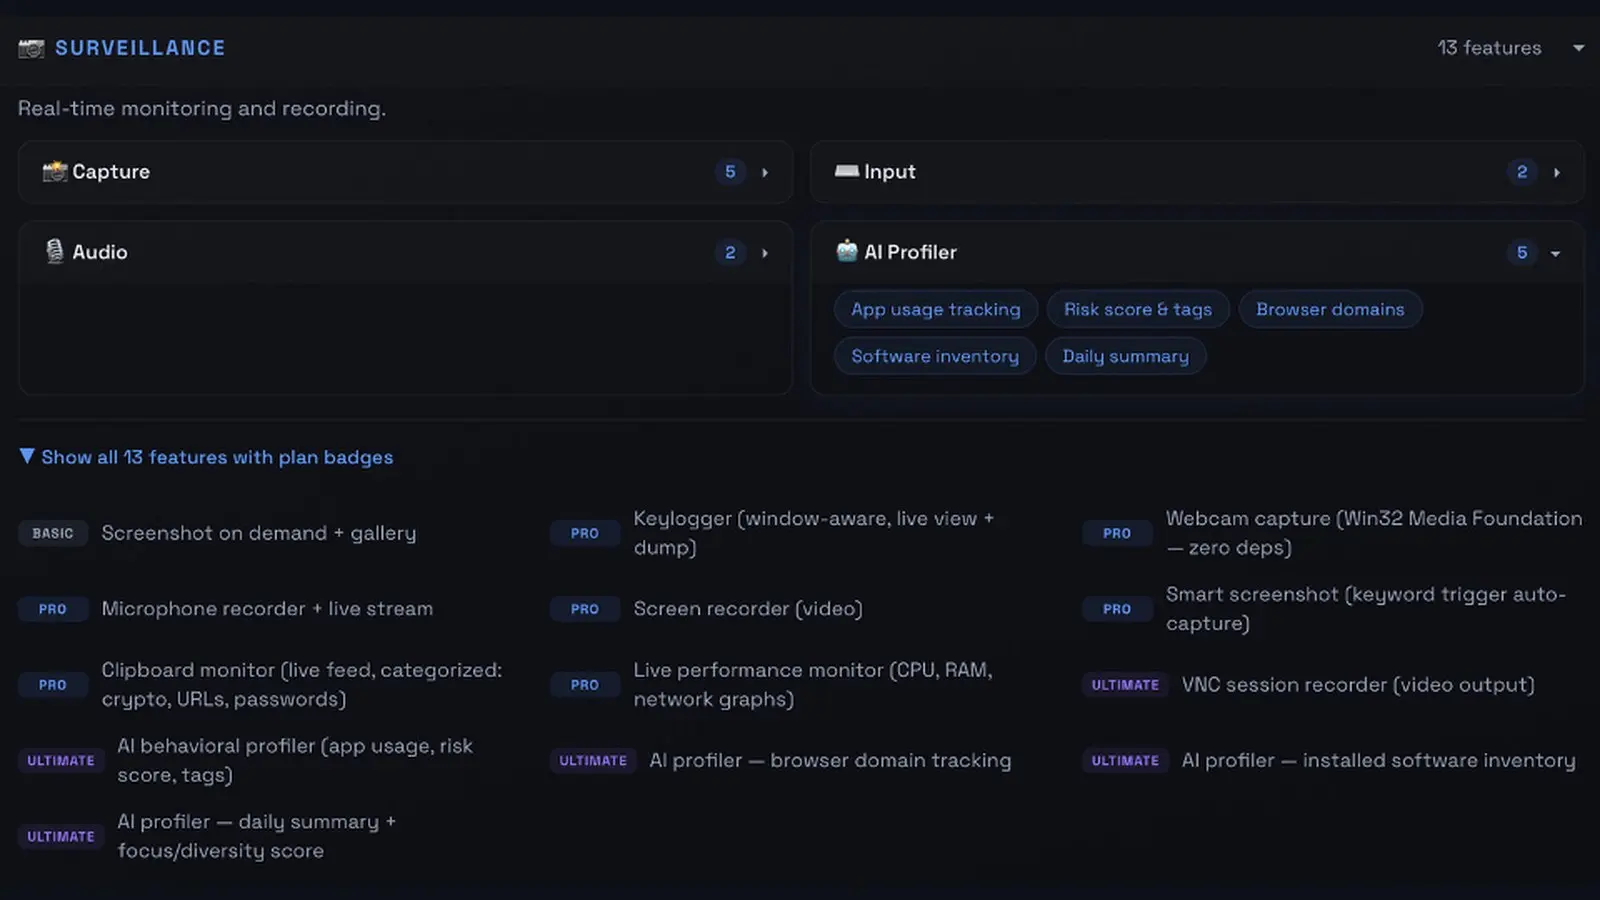
El nuevo malware Dolphin X, un troyano de acceso remoto, utiliza una función de inteligencia artificial para analizar y clasificar a las víctimas infectadas, facilitando a los ciberdelincuentes la identificación de objetivos de alto valor.
Por qué importa: Automatizar la priorización de víctimas permite ataques más eficientes y dirigidos, aumentando el riesgo para usuarios con datos sensibles o acceso a sistemas críticos.
Lo esencial
- Dolphin X incluye un perfilador con IA que asigna puntajes de riesgo a las víctimas.
- El malware roba credenciales de más de 300 aplicaciones, incluyendo navegadores y carteras de criptomonedas.
- La función de IA genera resúmenes diarios para que los atacantes prioricen objetivos.
Perfilador con IA para clasificar víctimas
El componente central de Dolphin X es su "AI Profiler" (perfilador de IA), que analiza datos recopilados de los sistemas infectados, como uso de aplicaciones, dominios visitados y software instalado. Con esta información, asigna una puntuación de riesgo a cada víctima, permitiendo a los operadores del malware enfocar sus esfuerzos en los objetivos más lucrativos o estratégicos.
Amplio alcance en robo de credenciales
Además de la clasificación, Dolphin X actúa como un ladrón de credenciales que puede extraer datos de más de 300 aplicaciones. Entre ellas se incluyen nueve navegadores basados en Chromium y Gecko, extensiones de criptomonedas, gestores de contraseñas y herramientas de línea de comandos en la nube. Esto amplía significativamente el potencial de acceso a cuentas valiosas y sistemas corporativos.