DOUBLECUP, un servicio ruso de distribución de malware operativo desde junio de 2026, utiliza ataques ClickFix para esconder código malicioso en imágenes PNG descargadas al caché del navegador, entregando finalmente el troyano de acceso remoto DeviceManager y una versión actualizada de CountLoader en sistemas Windows y macOS. SOCRadar descubrió la operación investigando un directorio abierto en la IP 213.139.77.109 que contenía archivos de prueba del servicio de licencias.
Por qué importa: DOUBLECUP automatiza la infraestructura de ataque, reduciendo la barrera técnica para que operadores desplieguen campañas sofisticadas contra objetivos empresariales mediante plataformas legítimas de colaboración.
Lo esencial
DOUBLECUP opera bajo modelo loader-as-a-service, proporcionando herramientas Go, hosting de imágenes esteganográficas y gestión de sesiones a sus clientes.
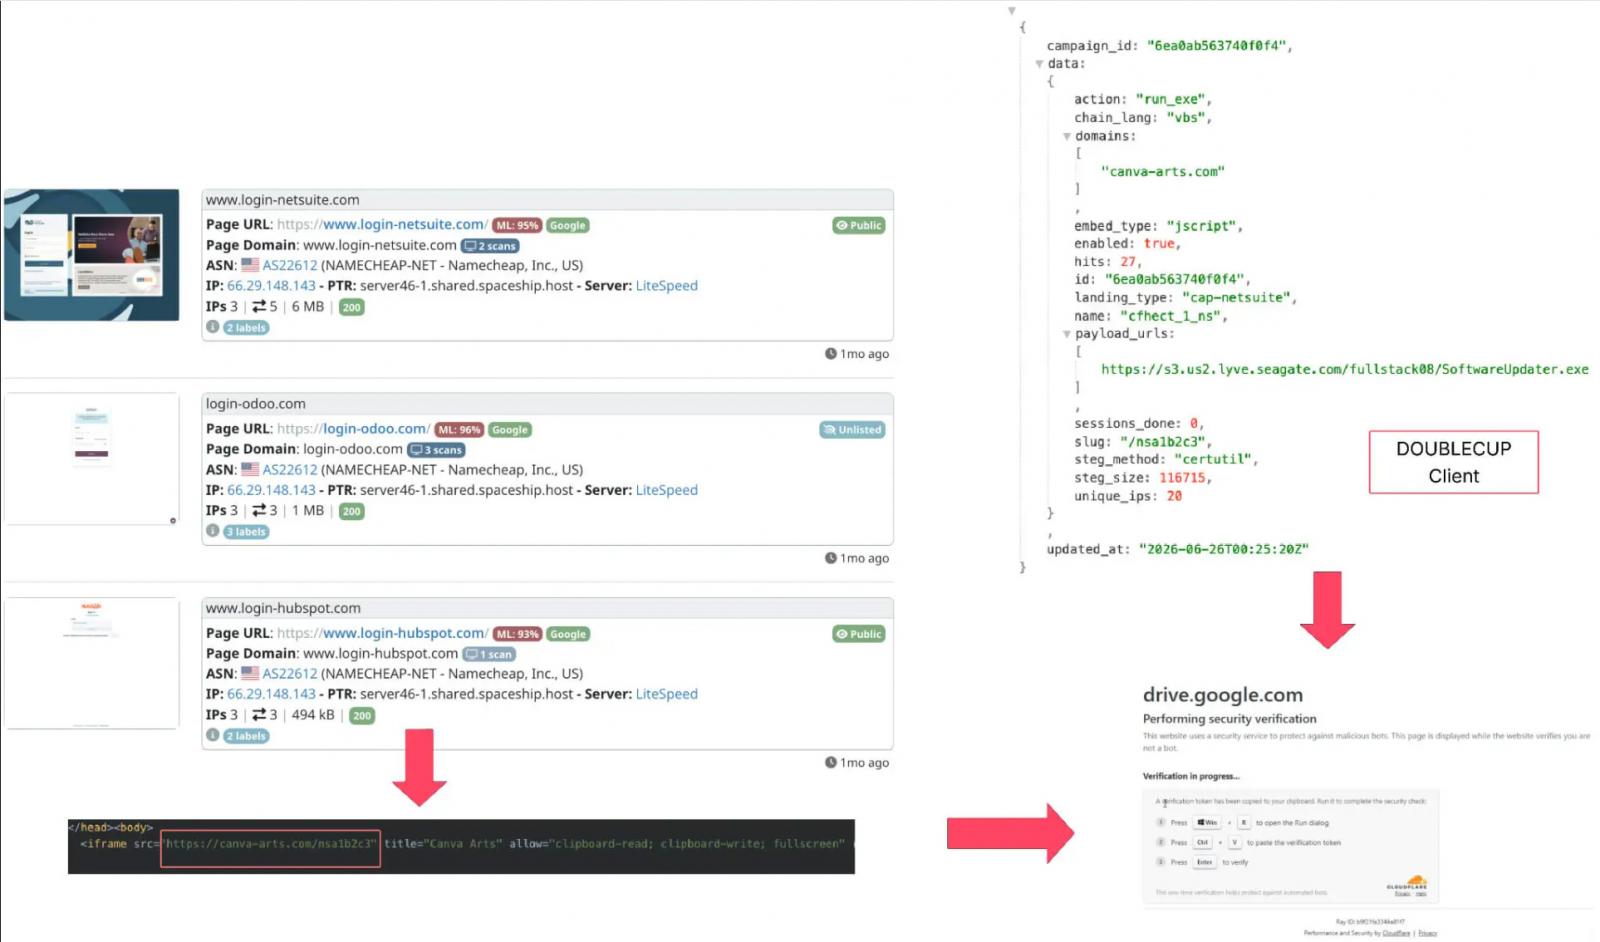
Los ataques utilizan falsos CAPTCHAs en páginas de login falsificadas de NetSuite, Odoo, HubSpot y Salesforce para engañar a víctimas.
El malware se recupera desde el caché mediante comandos findstr o certutil, bypaseando detecciones basadas en descargas directas.
Imagen de referencia: BleepingComputer.
Ataques ClickFix con impersonación empresarial
Las campañas observadas por SOCRadar despliegan prompts de verificación falsos en páginas de login imitando servicios empresariales conocidos. El código malicioso se carga mediante iframes incrustados que, sin que el usuario lo sepa, descargan una imagen PNG al caché mientras simultáneamente copia un comando al portapapeles e instruye al visitante a pegarlo.
Esteganografía en el navegador
El método de distribución aprovecha que los navegadores almacenan en caché recursos visuales. DOUBLECUP genera imágenes PNG con primer payload esteganografiado, registra la dirección IP pública de la víctima para crear claves de descifrado únicas, y determina qué comando específico enviar según el navegador detectado (Chrome, Edge, Firefox, Brave, Opera). Cuando se ejecuta, el comando busca la imagen en caché por tamaño exacto, extrae el payload y ejecuta un dropper fileless que valida la carga final contra un hash SHA-256 antes de ejecutarla en memoria.
Imagen de referencia: BleepingComputer.
Dos familias de malware entregadas
CountLoader, un downloader actualizado dirigido a Windows y macOS, descarga componentes adicionales durante la infección. DeviceManager, un RAT nuevo identificado por SOCRadar, proporciona acceso remoto completo a sistemas comprometidos. Ambos se ejecutan en memoria, dificultando detección basada en archivos escritos al disco.
Modelo de negocio y responsabilidades distribuidas
DOUBLECUP vende licencias a operadores que usan su herramienta Go para configurar campañas especificando dominio, método esteganográfico, ubicación de payloads y tipos de acción de ejecución. El servicio genera automáticamente puntos finales de configuración de API. Los operadores retienen responsabilidad de crear y albergar las páginas ClickFix, insertar el código frontend y aplicar ofuscación adicional, fragmentando responsabilidad entre infraestructura proporcionada (DOUBLECUP) y operacional (clientes).