Ataques de APTs surcoreanos usan herramientas de Linux para infiltrarse en industrias clave. El malware se integra directamente al software existente de los servidores.
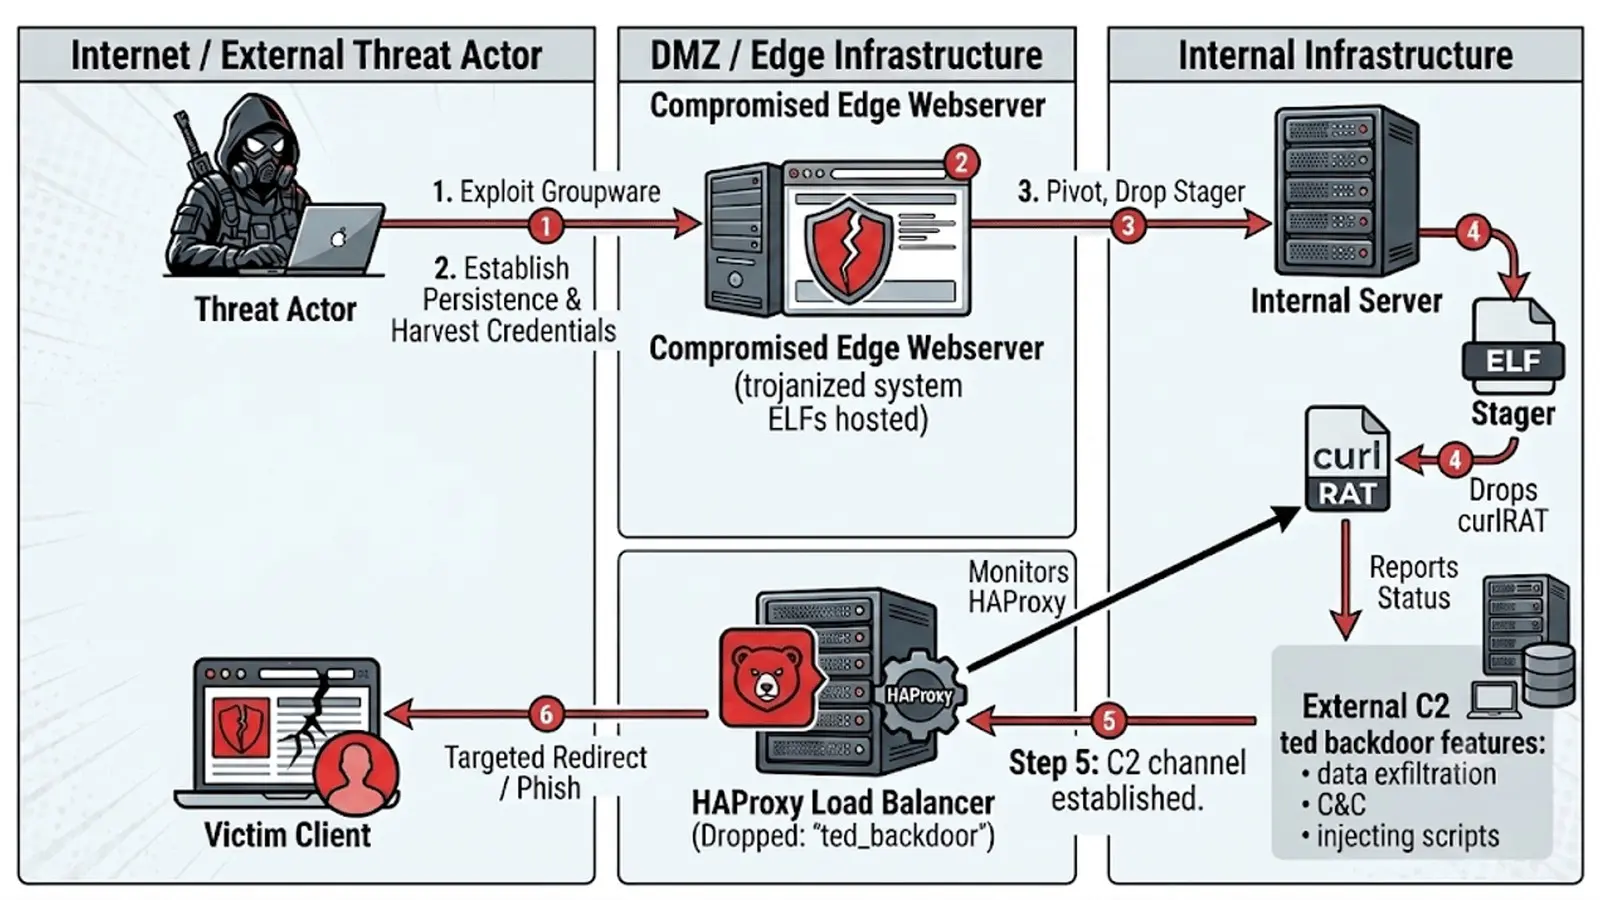
Por qué importa: El ataque utiliza una versión específica de HAProxy con puerta trasera integrado.
Lo esencial
- El puerta trasera Ted se compila dentro de HAProxy 2.8.12-0fdb194 publicado el 22 de noviembre de 2024.
- Las herramientas atacan sectores de medios y automotriz en Corea del Sur desde mediados de 2025.
- El RAT curl mantiene un hilo de monitoreo para reportar el estado de HAProxy al atacante.