DShield SIEM actualiza con nuevos logs TTY y soporte Suricata para análisis avanzado
DShield lanzó una actualización de su SIEM que incorpora logs TTY y Suricata, ampliando la visibilidad y el análisis de actividades en sensores de ciberseguridad.
DShield ha publicado una actualización importante para su sistema de gestión de eventos e información de seguridad (SIEM) que incorpora nuevos tipos de logs y mejoras en los paneles de control, aumentando la capacidad de análisis de datos recibidos por sus sensores.
Por qué importa: Esta actualización amplía la visibilidad sobre las actividades en los sensores DShield, facilitando la detección y análisis de incidentes de seguridad con datos más detallados y organizados.
Lo esencial
La actualización usa la versión 8.19.15 del stack ELK e incluye nuevos dashboards y logs.
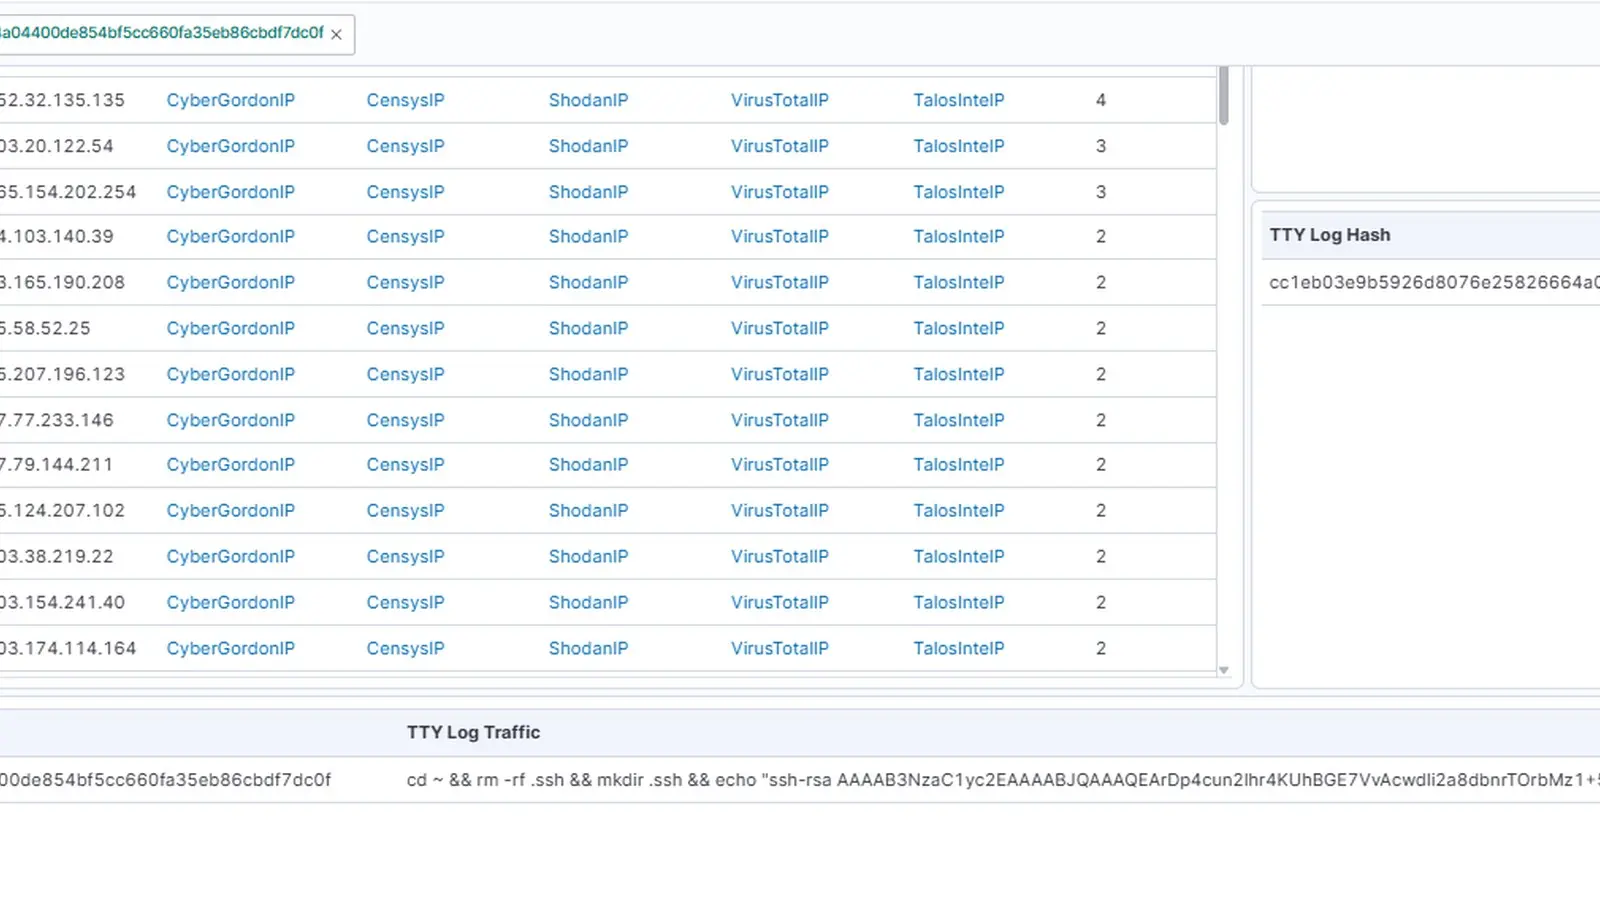
Se integran logs TTY codificados en base64 que permiten rastrear comandos ejecutados en sensores.
Se añade soporte para Suricata, un motor de detección de intrusiones, con paneles vinculados a otros logs.
Imagen de referencia: SANS Internet Storm Center.
Integración de logs TTY para rastreo detallado
Los logs TTY (teletipo) capturan las series de comandos ejecutados en los sensores DShield. Estos logs se codifican en base64 y se envían diariamente al SIEM, donde son decodificados y visualizados mediante Kibana. Esta funcionalidad permite identificar qué actores realizaron acciones específicas en los sensores, mejorando el análisis forense y la trazabilidad.
Incorporación de Suricata en los dashboards
Suricata, un motor de detección de intrusiones de red, ahora está integrado en los dashboards de DShield SIEM. Esto permite correlacionar alertas y eventos de Suricata con otros logs, facilitando un análisis más completo y contextualizado de las amenazas detectadas en la red.
Mejoras en la visualización y análisis
Los dashboards actualizados permiten compartir consultas entre sub-paneles, por ejemplo, al seleccionar una IP se replican los filtros en todos los paneles relacionados. Además, se incluye un mapa de amenazas que muestra la actividad del tráfico en movimiento, proporcionando una visión geoespacial de los eventos registrados.
Implementación y recursos para usuarios
La actualización requiere instalar y configurar un script BASH disponible en GitHub para procesar y subir los logs TTY mediante Filebeat. Los usuarios pueden acceder a la documentación y recursos en los repositorios oficiales para implementar estas mejoras en sus entornos.
Preguntas frecuentes sobre DShield SIEM
¿Qué es DShield SIEM?
Es una plataforma que centraliza y analiza datos de sensores de seguridad para detectar y responder a incidentes cibernéticos.
¿Cómo ayuda la integración de Suricata?
Permite detectar intrusiones en la red y correlacionar eventos con otros logs para un análisis más efectivo.