Se detecta un escaneo masivo y distribuido buscando servidores MCP y configuraciones de asistentes IA, exponiendo potenciales accesos no autorizados.
Un análisis de registros de seguridad reveló que múltiples actores están escaneando activamente servidores en busca de Model Context Protocol (MCP) y credenciales de asistentes de inteligencia artificial (IA), lo que podría facilitar accesos no autorizados a sistemas críticos.
Por qué importa: La exposición de servidores MCP sin autenticación puede permitir que agentes IA accedan a bases de datos, sistemas internos y herramientas, aumentando el riesgo de brechas y ataques.
Lo esencial
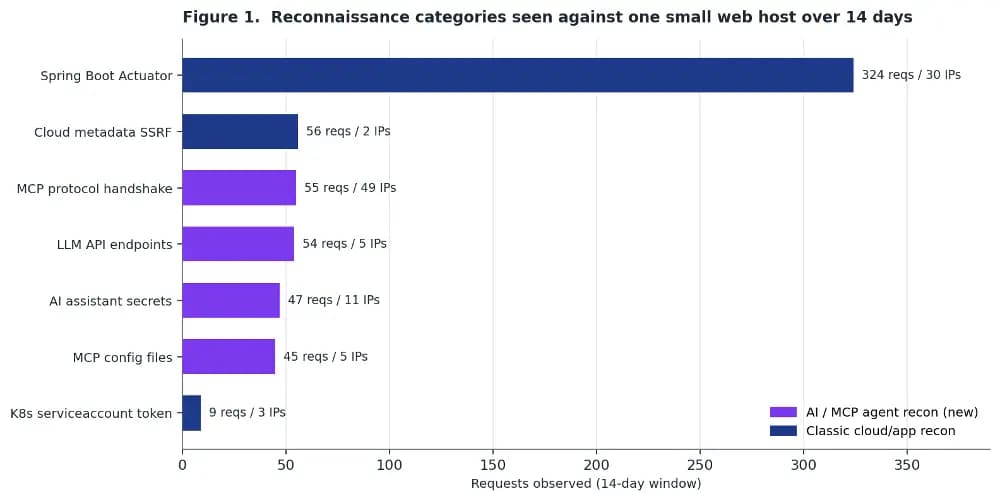
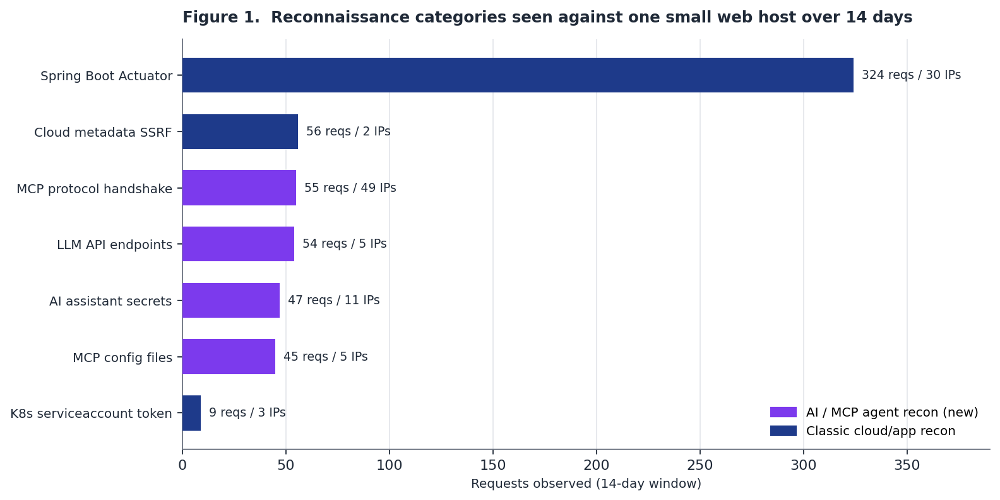
Se detectaron cerca de 200 solicitudes dirigidas a endpoints relacionados con MCP y asistentes IA en un servidor de bajo tráfico.
El escaneo provino de 49 direcciones IP distintas, indicando una operación distribuida y coordinada.
Los ataques incluyen handshakes válidos del protocolo MCP, no simples peticiones automatizadas.
Imagen de referencia: SANS Internet Storm Center.
Escaneo avanzado con protocolo MCP real
Los atacantes no solo envían solicitudes aleatorias, sino que realizan un handshake válido usando JSON-RPC 2.0 para inicializar comunicación con servidores MCP. Esto indica un conocimiento profundo del protocolo y un intento de identificar servidores activos que respondan a estas llamadas.
El mensaje de inicialización incluye información como la versión del protocolo y capacidades del cliente, buscando confirmar la presencia de un servidor MCP que pueda ser explotado.
Implicaciones de un servidor MCP expuesto
Un servidor MCP actúa como puente para que un agente IA acceda a herramientas, bases de datos y sistemas internos. Si está expuesto sin autenticación, un atacante podría enumerar recursos, manipular datos o ejecutar comandos, comprometiendo la seguridad de la organización.
Este tipo de exposición es especialmente crítica porque permite que modelos de lenguaje accedan a información sensible y sistemas internos sin controles adecuados.
Contexto del escaneo y su alcance
El análisis provino de un servidor común con sitios WordPress y aplicaciones personalizadas, sin MCP ni asistentes IA instalados, lo que indica que el escaneo es indiscriminado y masivo. La variedad de IPs y la sofisticación del handshake sugieren una campaña coordinada y automatizada.
Además del MCP, se detectaron escaneos clásicos como ataques a Spring Boot Actuator y búsqueda de archivos de configuración, pero el hallazgo de MCP es novedoso y preocupante.
Preguntas frecuentes sobre Model Context Protocol y seguridad
¿Qué es un servidor MCP?
Es un servidor que permite a agentes de IA interactuar con herramientas, bases de datos y sistemas internos mediante un protocolo específico para ampliar sus capacidades.
¿Por qué es peligroso que un servidor MCP esté expuesto?
Porque sin autenticación, un atacante puede acceder a datos sensibles y controlar sistemas internos a través del agente IA, facilitando ataques avanzados y brechas de seguridad.