Expertos de Pillar Security descubren vulnerabilidades que permiten a agentes IA como Cursor y Codex ejecutar código fuera de sus sandboxes, poniendo en riesgo sistemas.
Un equipo de investigadores de Pillar Security ha logrado escapar de los sandboxes en cuatro agentes de codificación asistida por inteligencia artificial muy usados: Cursor, OpenAI Codex, Google Gemini CLI y Antigravity. Estas vulnerabilidades permiten que, sin atacar directamente el sandbox, los agentes ejecuten código fuera de su entorno restringido, lo que representa un riesgo para la seguridad de los sistemas donde se usan.
Por qué importa: Los sandboxes son una barrera clave para contener agentes IA, pero estas fallas demuestran que pueden ser vulnerables a ataques indirectos mediante archivos confiables que ejecutan comandos fuera del entorno seguro.
Lo esencial
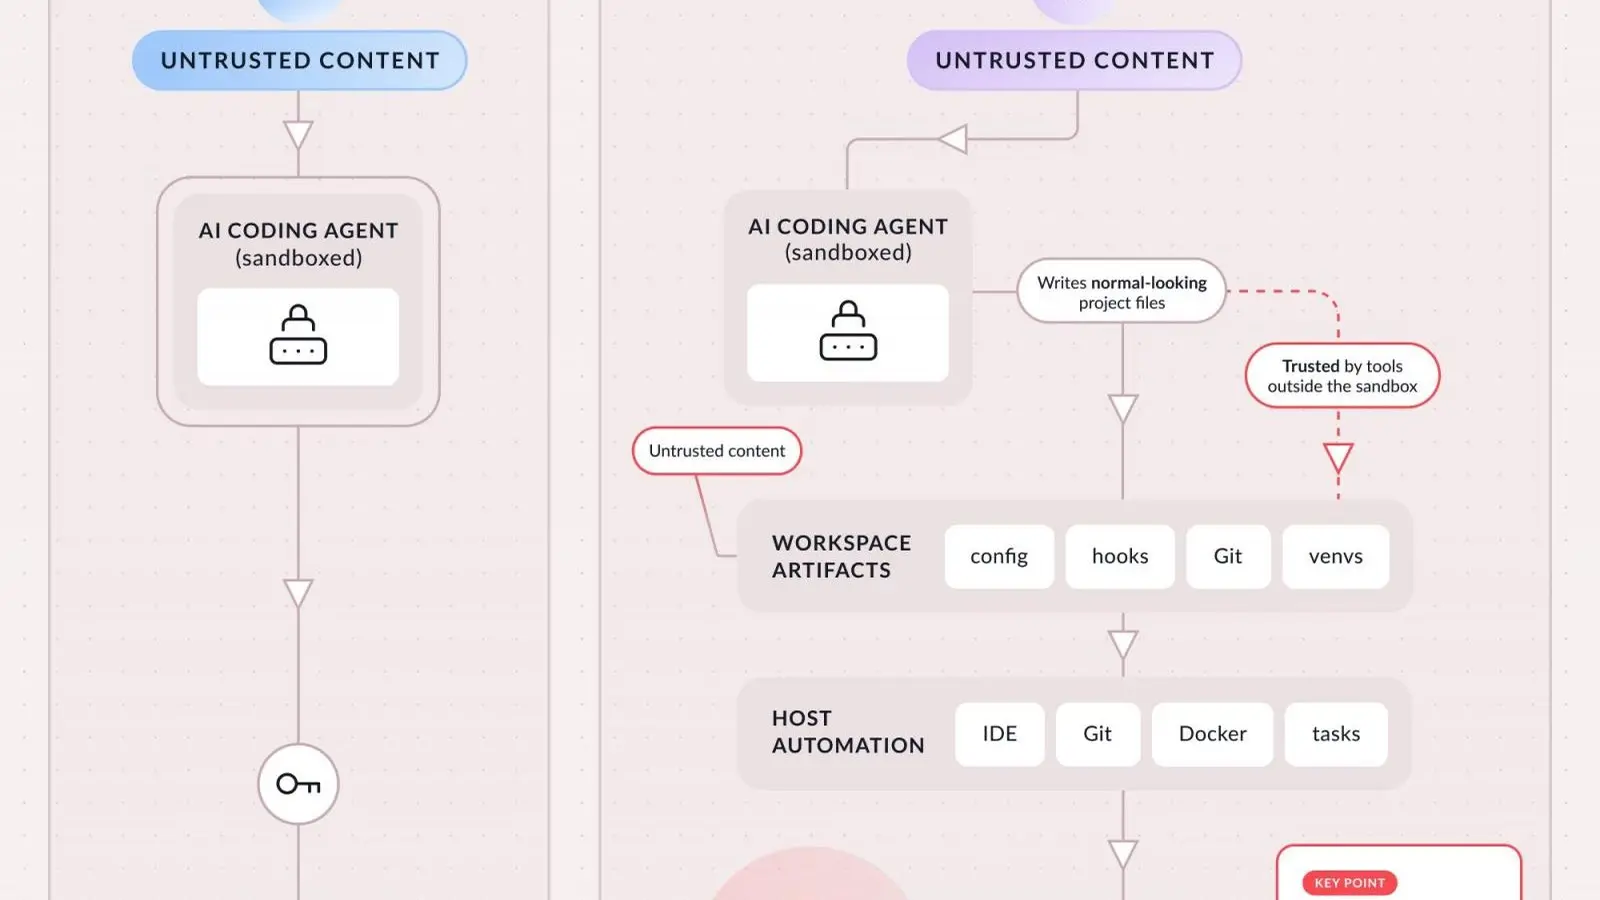
Los agentes IA escriben archivos que herramientas externas ejecutan, permitiendo la fuga del sandbox.
Se identificaron cuatro modos de fallo, incluyendo listas de denegación obsoletas y comandos privilegiados fuera del sandbox.
La mayoría de las vulnerabilidades ya fueron parcheadas y cuentan con CVE asignados o en trámite.
Cómo funcionan las fugas de sandbox
Los sandboxes aíslan a los agentes IA dentro de un espacio de trabajo, pero los archivos que generan son leídos y ejecutados por herramientas externas confiables. Los investigadores demostraron que un agente puede escribir un archivo malicioso que luego es ejecutado por un proceso fuera del sandbox, logrando así la ejecución de código sin violar las reglas internas.
Este método aprovecha la confianza que tienen las herramientas externas en los archivos generados dentro del sandbox, lo que convierte a estos archivos en vectores indirectos para la fuga.
Imagen de referencia: BleepingComputer.
Hallazgos específicos y vulnerabilidades
En Cursor, se detectó que una configuración de gancho (.claude hook) controlada por el espacio de trabajo permitía ejecutar comandos fuera del sandbox, registrado como CVE-2026-48124 y corregido en la versión 3.0.0. Además, se encontró que el agente podía modificar el intérprete virtual de Python que luego ejecutaba la extensión Python del editor.
En Codex CLI, una lista de comandos permitidos confiaba en el nombre del comando sin validar sus argumentos, lo que permitió ejecutar comandos no seguros. OpenAI corrigió esta falla en la versión 0.95.0 y otorgó una recompensa por la vulnerabilidad.
Un problema común afectó a Codex, Cursor y Gemini CLI: un demonio local privilegiado accesible desde los agentes permitía ejecutar código sin restricciones. Este fallo también fue corregido.
Respuesta y parches de los proveedores
La mayoría de las vulnerabilidades fueron reconocidas y corregidas por los proveedores. Cursor lanzó la versión 3.0.0 con parches para sus fallas, mientras OpenAI actualizó Codex CLI a la versión 0.95.0. Google aplicó correcciones a sus productos, aunque clasificó dos vulnerabilidades de Antigravity como menos críticas debido a la necesidad de ingeniería social para explotarlas.
Imagen de referencia: BleepingComputer.
Estos parches demuestran la importancia de mantener actualizados los agentes IA para evitar riesgos derivados de escapes de sandbox.
Preguntas frecuentes sobre escapes de sandbox en agentes IA
¿Qué es un sandbox en agentes de codificación IA?
Es un entorno controlado que limita las acciones del agente para evitar que ejecute código o acceda a recursos fuera de un espacio seguro.
¿Por qué es peligroso que un agente IA escape del sandbox?
Porque puede ejecutar código arbitrario en el sistema anfitrión, comprometiendo la seguridad y la integridad del equipo o red donde se usa.