


Saltar al contenido
MenteHackers

Hackers infectan unidades de carros Android con malware de botnet

Un ataque por cadena de suministro afecta unidades de carros Android. Malware se disfraza de actualización oficial y se propaga a través de aplicaciones.

Por

· 1 min de lectura

Hackers infectan unidades de carros Android con malware de botnet

Un ataque por cadena de suministro afecta unidades de carros Android. Malware se disfraza de actualización oficial y se propaga a través de aplicaciones legítimas.

Por qué importa: El ataque utiliza una app oficial para distribuir malware en dispositivos automotrices.

Lo esencial

  • Un ataque por cadena de suministro infecta unidades de carros Android mediante una app oficial.
  • La amenaza se atribuye al grupo MoYu, vinculado anteriormente a BadBox.
  • El malware JarService descarga un cargador y comunica con servidores de control remoto.
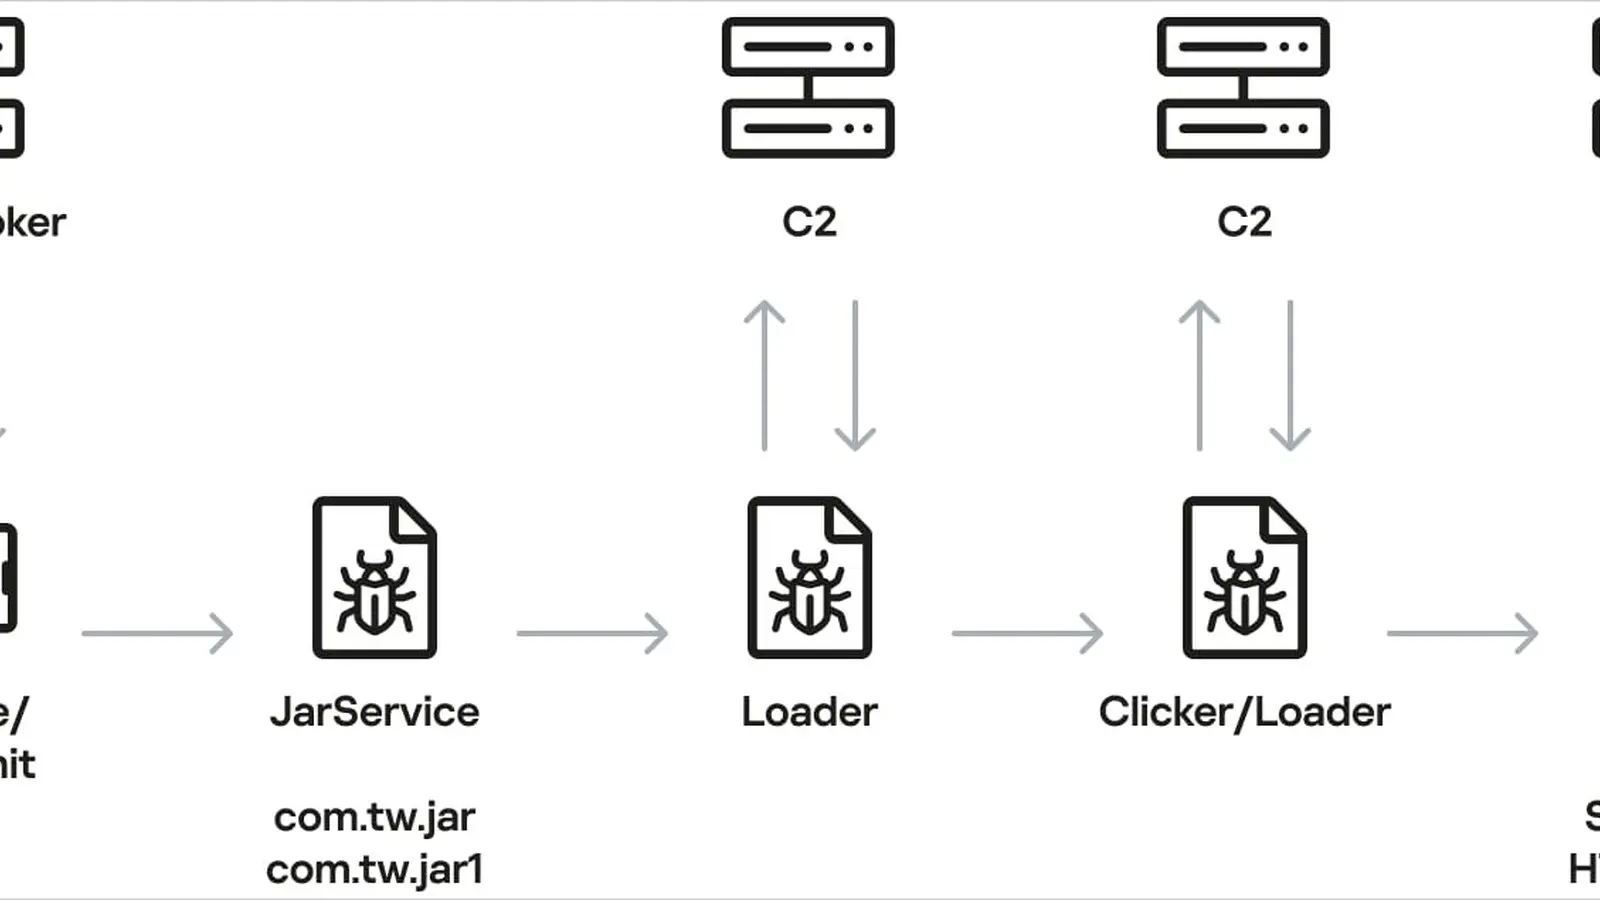
Cadena de suministro afectada

El ataque impacta unidades de carros de DoFun, proveedor chino de software y hardware automotriz.

Hackers infectan unidades de carros Android con malware de botnet, imagen 2
Imagen de referencia: BleepingComputer.

Mecanismo de infección

Una app llamada TWCore descarga un archivo malicioso desde cardoor[.]cn mediante MQTT, que luego ejecuta el malware JarService.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar