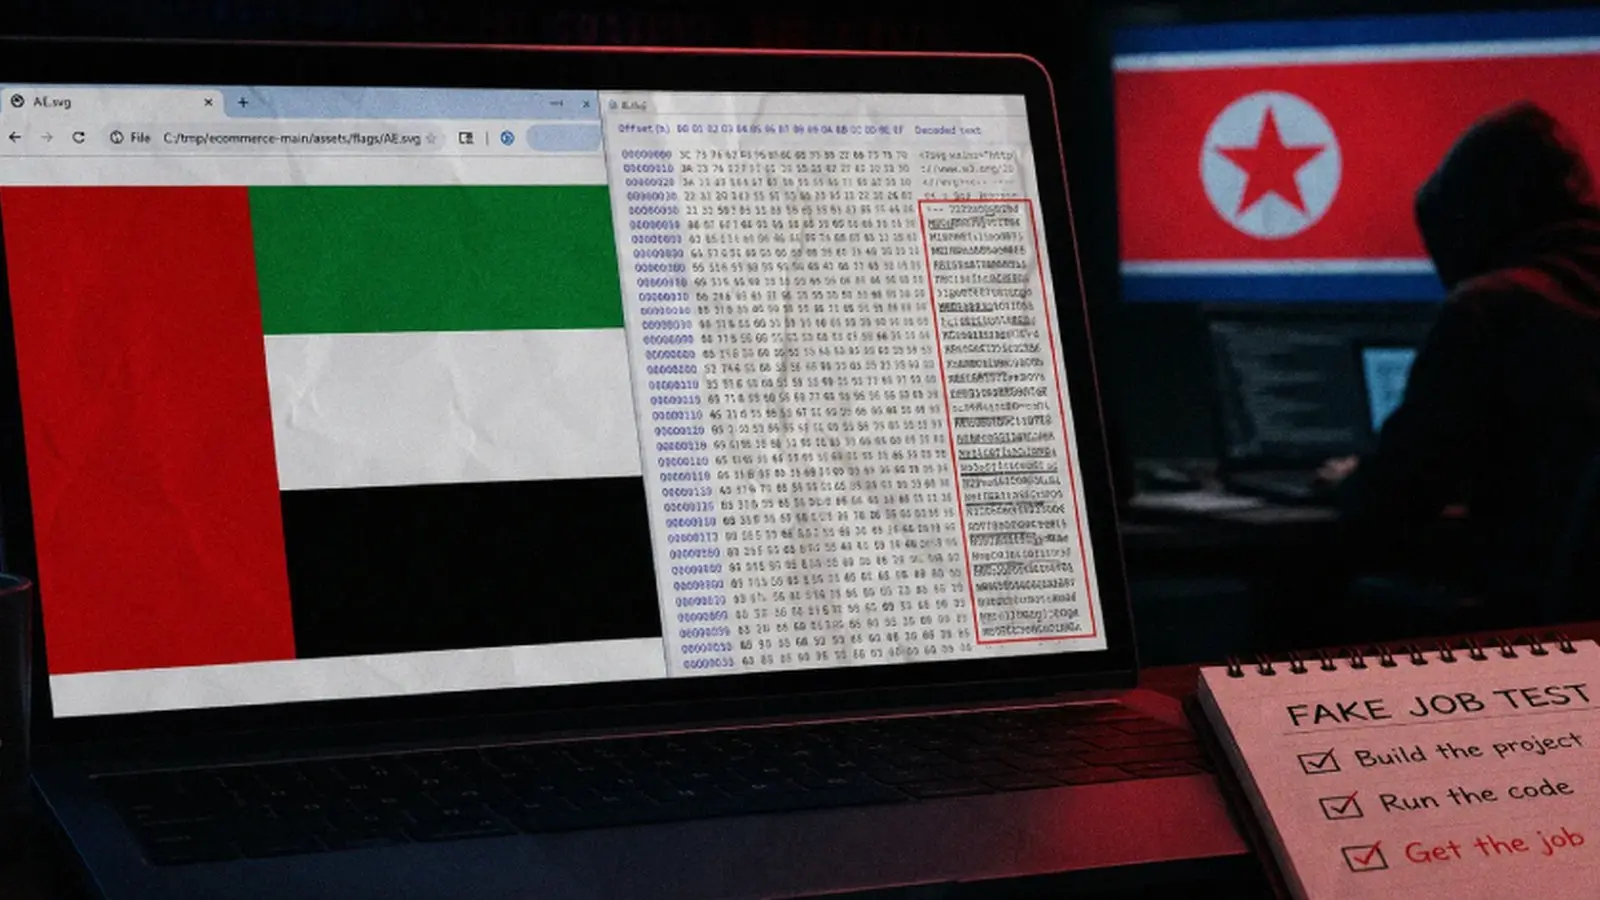
Hackers norcoreanos ocultan malware OtterCookie en imágenes SVG de pruebas falsas
Un grupo vinculado a Corea del Norte usa imágenes SVG con malware oculto para atacar desarrolladores mediante falsas ofertas laborales y pruebas de código.
Un grupo de hackers norcoreanos relacionado con la campaña Contagious Interview ha desplegado una sofisticada técnica de esteganografía para ocultar malware en imágenes SVG dentro de repositorios de código falsos. Esta operación busca comprometer a desarrolladores mediante ofertas de trabajo fraudulentas y pruebas de programación, con el objetivo de robar credenciales, archivos y criptomonedas.
Por qué importa: Esta campaña revela un método avanzado para evadir detección y apunta a la continua amenaza que representan los actores estatales norcoreanos contra la comunidad tecnológica.
Lo esencial
El malware OtterCookie se oculta en fragmentos base64 dentro de comentarios en imágenes SVG de banderas nacionales.
La infección se activa al ejecutar un repositorio trojanizado que parece un proyecto legítimo para desarrolladores.
El ataque incluye un ladrón de credenciales, un troyano de acceso remoto y un capturador del portapapeles.
Imagen de referencia: The Hacker News.
Campaña Contagious Interview y su nuevo vector de ataque
Desde al menos diciembre de 2022, el grupo REF9403, vinculado a Corea del Norte, ha utilizado la campaña Contagious Interview para atraer a desarrolladores con falsas ofertas laborales. En mayo de 2026, se detectó que los atacantes usaron el canal #jobs de un espacio Slack para enviar mensajes con ofertas de trabajo que requerían completar una prueba de código. Esta prueba contenía un repositorio con código funcional pero con malware oculto.
Esteganografía en imágenes SVG para ocultar malware
El malware se fragmenta en base64 y se inserta dentro de comentarios HTML en archivos SVG que representan banderas de países. Estos archivos parecen imágenes normales, pero contienen bloques de datos maliciosos que se ensamblan mediante un archivo JavaScript llamado "serverValidation.js". Esta técnica permite evadir la detección tradicional de malware.
Características del malware OtterCookie
El payload consta de cuatro etapas: un ladrón de credenciales de navegador y billeteras criptográficas, un ladrón de archivos, un troyano de acceso remoto basado en Socket.IO y un capturador del portapapeles. OtterCookie es un malware modular que ha evolucionado desde 2024 para realizar robos de datos más amplios y detectar entornos virtualizados para evitar análisis.
Impacto y recomendaciones para desarrolladores
Los desarrolladores que ejecutan proyectos de fuentes no verificadas corren riesgo de infección y robo de datos sensibles. La campaña demuestra la necesidad de verificar la autenticidad de ofertas laborales y repositorios, especialmente cuando se reciben por canales informales o redes sociales profesionales.
Preguntas frecuentes sobre OtterCookie y Contagious Interview
¿Cómo se propaga el malware en esta campaña?
Se distribuye mediante repositorios de código trojanizados que contienen imágenes SVG con malware oculto, activado al ejecutar el proyecto.
¿Qué tipo de datos roba OtterCookie?
Robos incluyen credenciales de navegador, archivos locales, acceso remoto al sistema y datos copiados al portapapeles, además de claves de criptomonedas.