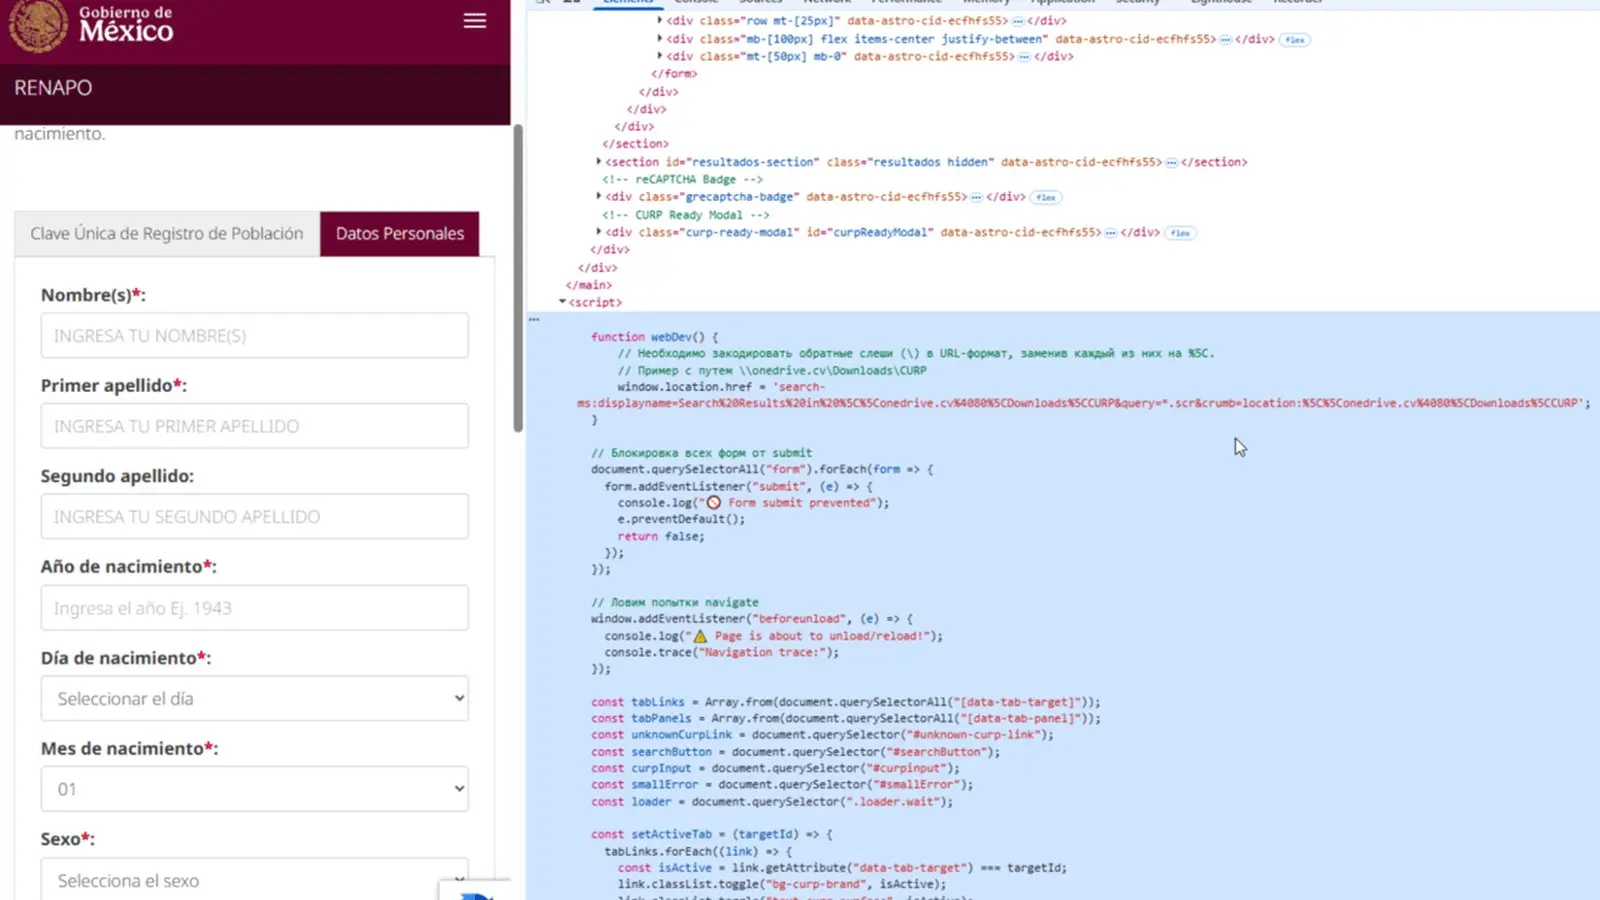
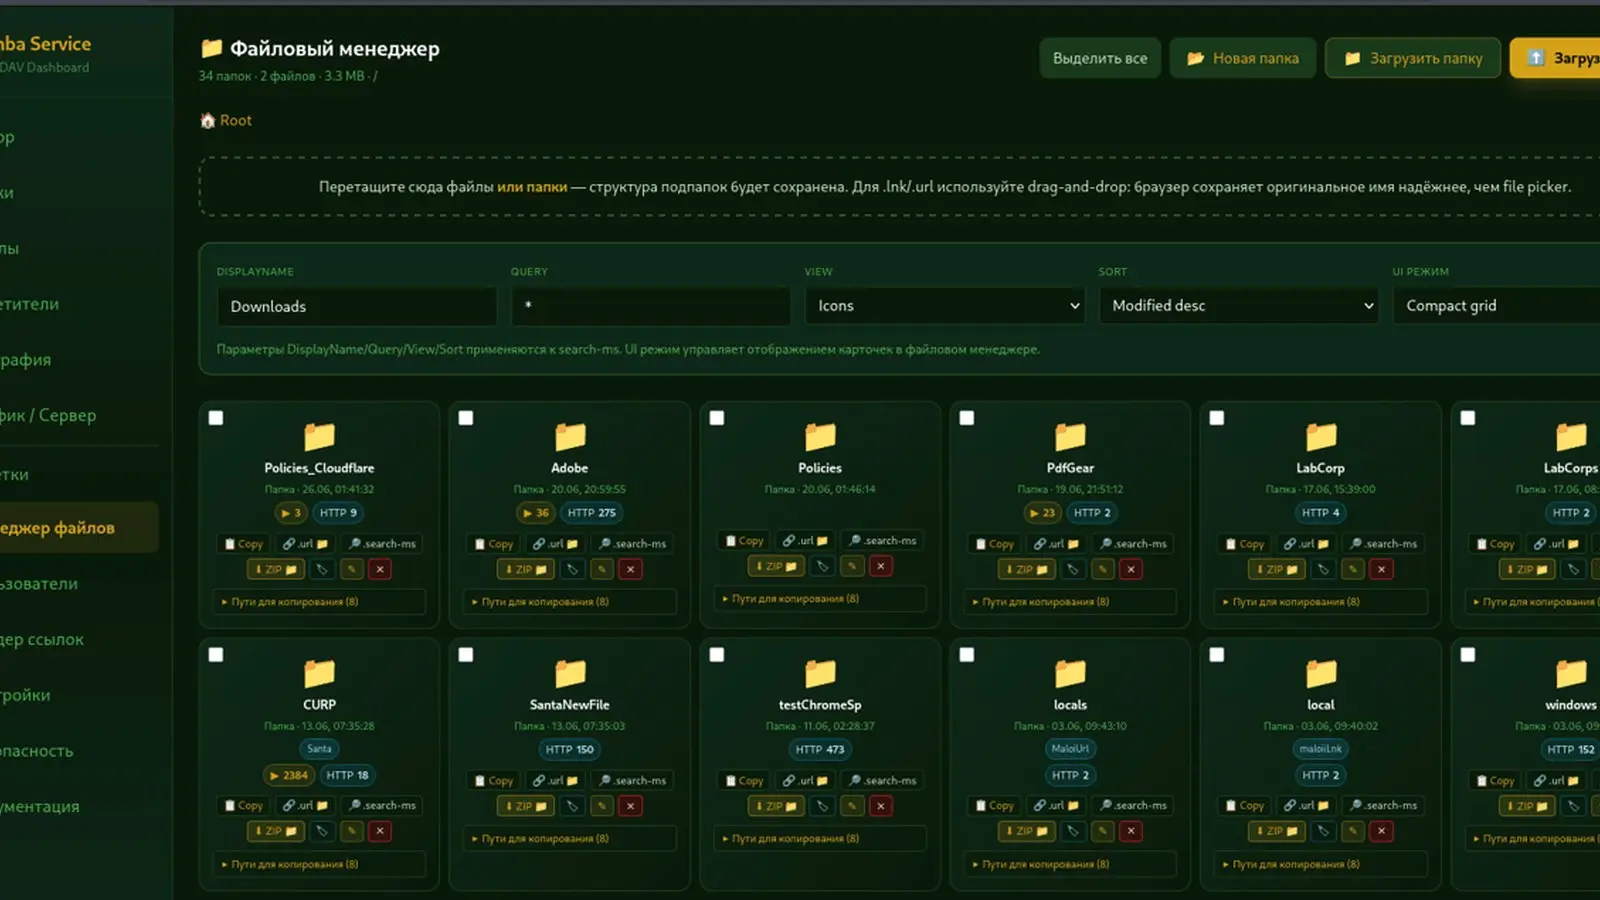
Rapid7 descubrió un servidor expuesto que no solo alojaba malware, sino que operaba como un laboratorio activo para probar y desarrollar campañas maliciosas. Este hallazgo revela un cambio en las tácticas de los atacantes, quienes ahora emplean inteligencia artificial generativa para optimizar la creación y entrega de malware.
Por qué importa: La integración de IA generativa en operaciones de malware acelera el ciclo de desarrollo y complica la detección, subrayando la necesidad de una seguridad preventiva y unificada.
Lo esencial
- El servidor contenía más de 1,000 archivos relacionados con malware y pruebas de entrega.
- Los atacantes usaban modelos de lenguaje grandes (LLMs) para generar señuelos y documentación técnica.
- La infraestructura permitía probar rutas de entrega, métodos de ejecución WebDAV y técnicas de ingeniería social.
Laboratorio de malware con más de 1,000 artefactos
El análisis identificó 1,048 archivos agrupados en categorías como lanzadores LNK, pruebas de suplantación de nombres, scripts WebDAV, droppers cifrados y documentación del operador. Estos archivos evidencian un entorno sofisticado para testear la efectividad de diferentes vectores de ataque y asegurar la fiabilidad de la entrega de malware.
Uso de IA generativa para acelerar ataques
Los atacantes emplean modelos de lenguaje grandes para generar rápidamente señuelos convincentes, crear documentación detallada y automatizar pruebas. Esta metodología se asemeja a la gestión de productos de software modernos, permitiendo iteraciones rápidas y mejoras continuas en sus campañas maliciosas.