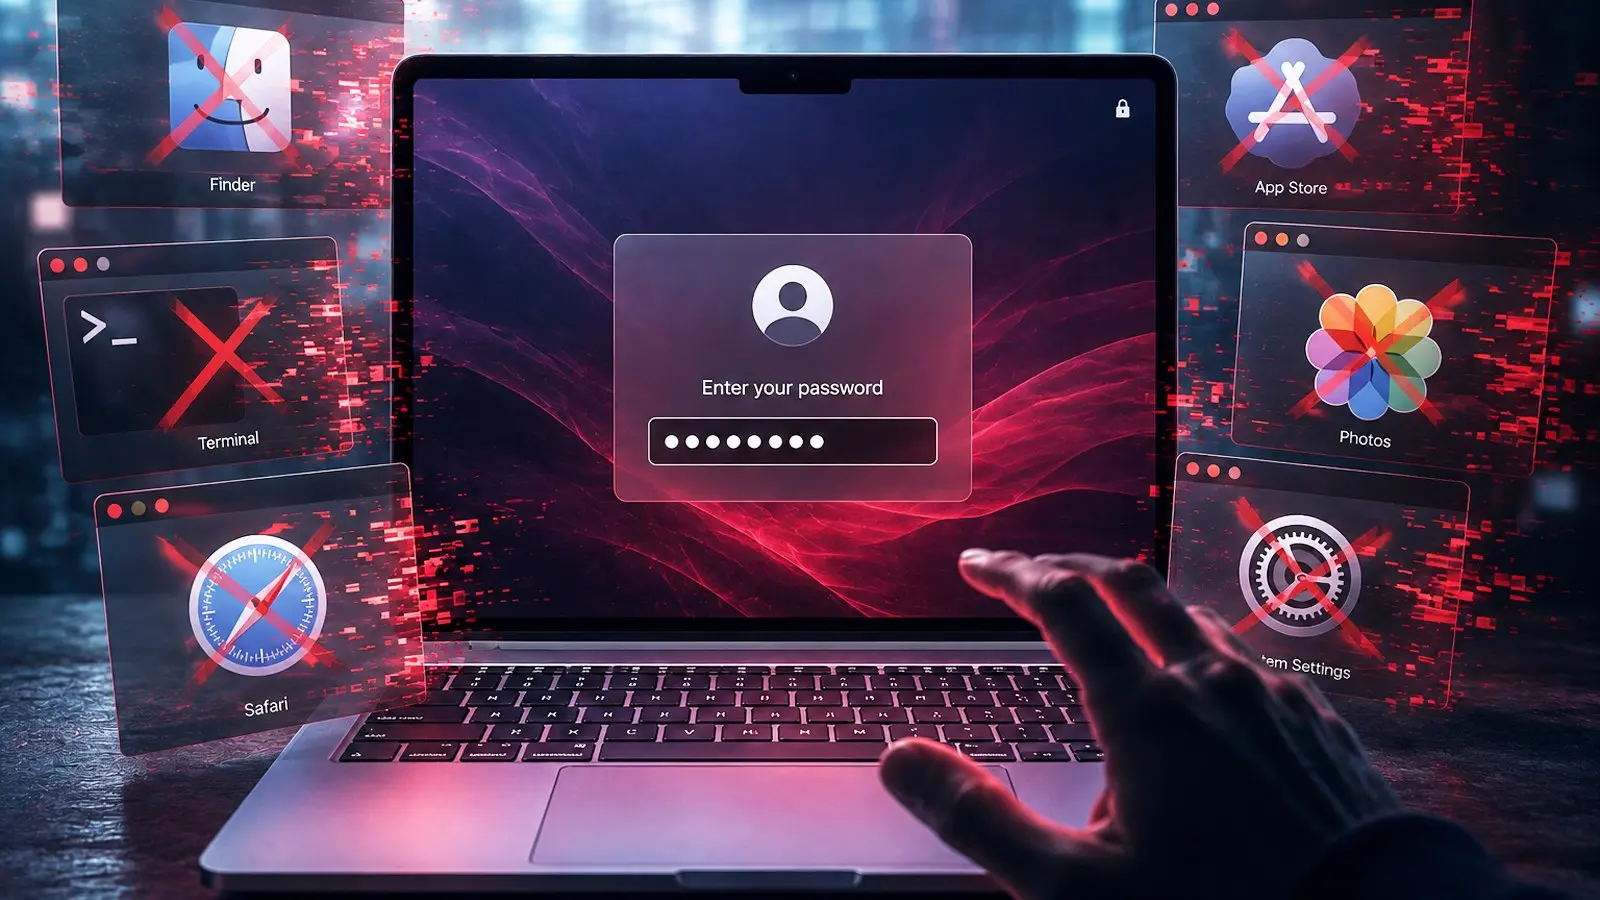
ClickLock es un nuevo malware detectado en macOS que obliga a los usuarios a revelar su contraseña de inicio de sesión mediante un bloqueo forzado de aplicaciones clave. Investigadores de Group-IB descubrieron que este software malicioso puede robar credenciales, datos de gestores de contraseñas, información del navegador y activos de criptomonedas, además de instalar una puerta trasera persistente para acceso remoto.
Por qué importa: ClickLock representa una amenaza avanzada que no requiere privilegios elevados, usando ingeniería social para capturar contraseñas y mantener el control del sistema durante semanas.
Lo esencial
ClickLock bloquea aplicaciones esenciales en macOS para forzar la entrada de la contraseña del sistema.
El malware roba datos sensibles y puede instalar persistencia mediante LaunchAgents.
Se ha detectado en al menos 100 sistemas en 33 países desde mayo de 2026.
Imagen de referencia: BleepingComputer.
Funcionamiento del malware y engaño inicial
El ataque comienza con un señuelo llamado ClickFix, que ejecuta un comando malicioso en la Terminal y muestra una falsa verificación humana de Cloudflare con una barra de progreso animada. Durante este proceso, se desactivan interrupciones del teclado y se oculta el cursor, mientras se descargan módulos de robo de información en segundo plano. Además, se suprime el centro de notificaciones de macOS para evitar alertas que puedan revelar la infección.
Coerción para revelar la contraseña del sistema
ClickLock no utiliza exploits ni requiere permisos elevados. En cambio, muestra un cuadro de diálogo falso de contraseña con el nombre real del usuario y un icono de Apple descargado, engañando a la víctima para que ingrese su contraseña. Si el usuario cancela, el malware instala dos LaunchAgents que reinician el ataque en cada inicio de sesión. Uno de estos agentes termina procesos críticos cada 210 milisegundos, mostrando solo el cuadro de contraseña hasta que se ingresa la clave correcta o pasan unas 83 horas.
Acceso a datos almacenados y persistencia prolongada
El segundo LaunchAgent solicita autorización para acceder al llavero de macOS mediante un cuadro legítimo, buscando permiso para acceder a la clave segura de Chrome. Esto permite descifrar contraseñas, cookies y datos autofill almacenados en navegadores basados en Chromium. Esta coerción se repite cada 200 milisegundos y puede durar hasta 35 días, asegurando un acceso prolongado a la información robada.
Impacto y alcance global
Desde mayo de 2026, ClickLock ha infectado al menos 100 sistemas en 33 países, según Group-IB. En VirusTotal, donde se detectó inicialmente, permaneció sin ser identificado por los antivirus disponibles, lo que evidencia su capacidad para evadir detección. La combinación de técnicas de ingeniería social y persistencia lo convierte en una amenaza significativa para usuarios de macOS, especialmente aquellos con activos digitales valiosos.
Preguntas frecuentes sobre ClickLock
¿ClickLock requiere permisos de administrador para infectar un sistema?
No, el malware no necesita exploits ni privilegios elevados; utiliza ingeniería social y bloqueos forzados para obtener la contraseña del usuario.
¿Cómo roba ClickLock las contraseñas almacenadas en navegadores?
Solicita acceso al llavero de macOS para obtener la clave segura de Chrome, que permite descifrar contraseñas y datos almacenados en navegadores basados en Chromium.