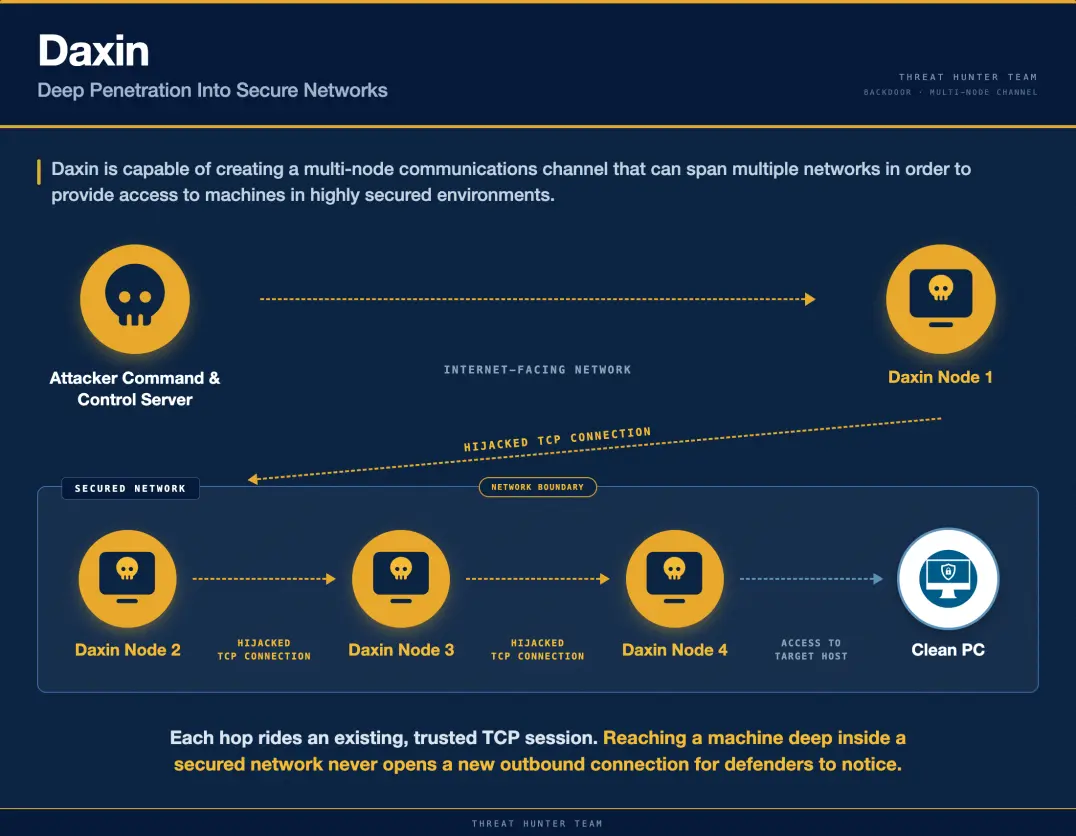
Daxin, un rootkit de modo kernel para Windows vinculado a China, fue detectado activo en 2026 en la red de una subsidiaria taiwanesa de un fabricante multinacional de alta tecnología, evidenciando una intrusión persistente desde 2013.
Por qué importa: La detección de Daxin demuestra la sofisticación y longevidad de amenazas avanzadas dirigidas a infraestructuras críticas y fabricantes tecnológicos.
Lo esencial
Daxin es un rootkit de modo kernel para Windows descubierto por Symantec en 2022.
Se encontró activo en 2026 en la red de una empresa taiwanesa vinculada a un fabricante global.
La intrusión se remonta al menos a 2013, mostrando una campaña de espionaje prolongada.
Daxin: un rootkit con más de una década de actividad
Symantec documentó por primera vez Daxin en marzo de 2022, identificándolo como un malware sofisticado que opera a nivel kernel en sistemas Windows. Su diseño permite evadir detecciones y mantener un acceso persistente en redes comprometidas.
El hallazgo en 2026 de Daxin en una red taiwanesa confirma que esta amenaza ha estado activa y oculta durante al menos 13 años, lo que subraya la capacidad de los atacantes para mantener operaciones encubiertas a largo plazo.
Implicaciones para la industria tecnológica y la seguridad
El objetivo de Daxin parece centrarse en infraestructuras críticas y fabricantes de alta tecnología, sectores clave para la economía y la seguridad nacional. La presencia prolongada del malware en estas redes indica un riesgo significativo de espionaje industrial y robo de propiedad intelectual.
Imagen de referencia: Security Affairs.
Además, la sofisticación técnica del rootkit dificulta su detección y remediación, lo que representa un desafío para los equipos de ciberseguridad de las organizaciones afectadas.
Detección y análisis por Symantec
El equipo Threat Hunter de Symantec identificó Daxin en un host comprometido dentro de la subsidiaria taiwanesa. También detectaron una nueva puerta trasera llamada Stupig, que podría estar relacionada con la misma campaña de intrusión.
Estos hallazgos sugieren que los atacantes emplean múltiples herramientas para asegurar el acceso y controlar las redes objetivo, aumentando la complejidad de la amenaza.
Preguntas frecuentes sobre Daxin
¿Qué es Daxin?
Daxin es un rootkit de modo kernel para Windows vinculado a China, diseñado para mantener acceso persistente y oculto en redes comprometidas.
¿Desde cuándo se sabe que Daxin está activo?
Symantec documentó Daxin en 2022, pero evidencias indican que ha estado activo desde al menos 2013, con detecciones recientes en 2026.