Huntress detecta malware PowerShell creado con IA para espiar Active Directory
Un atacante usó inteligencia artificial para generar un script PowerShell personalizado que realiza reconocimiento agresivo en Active Directory, acelerando ataques.
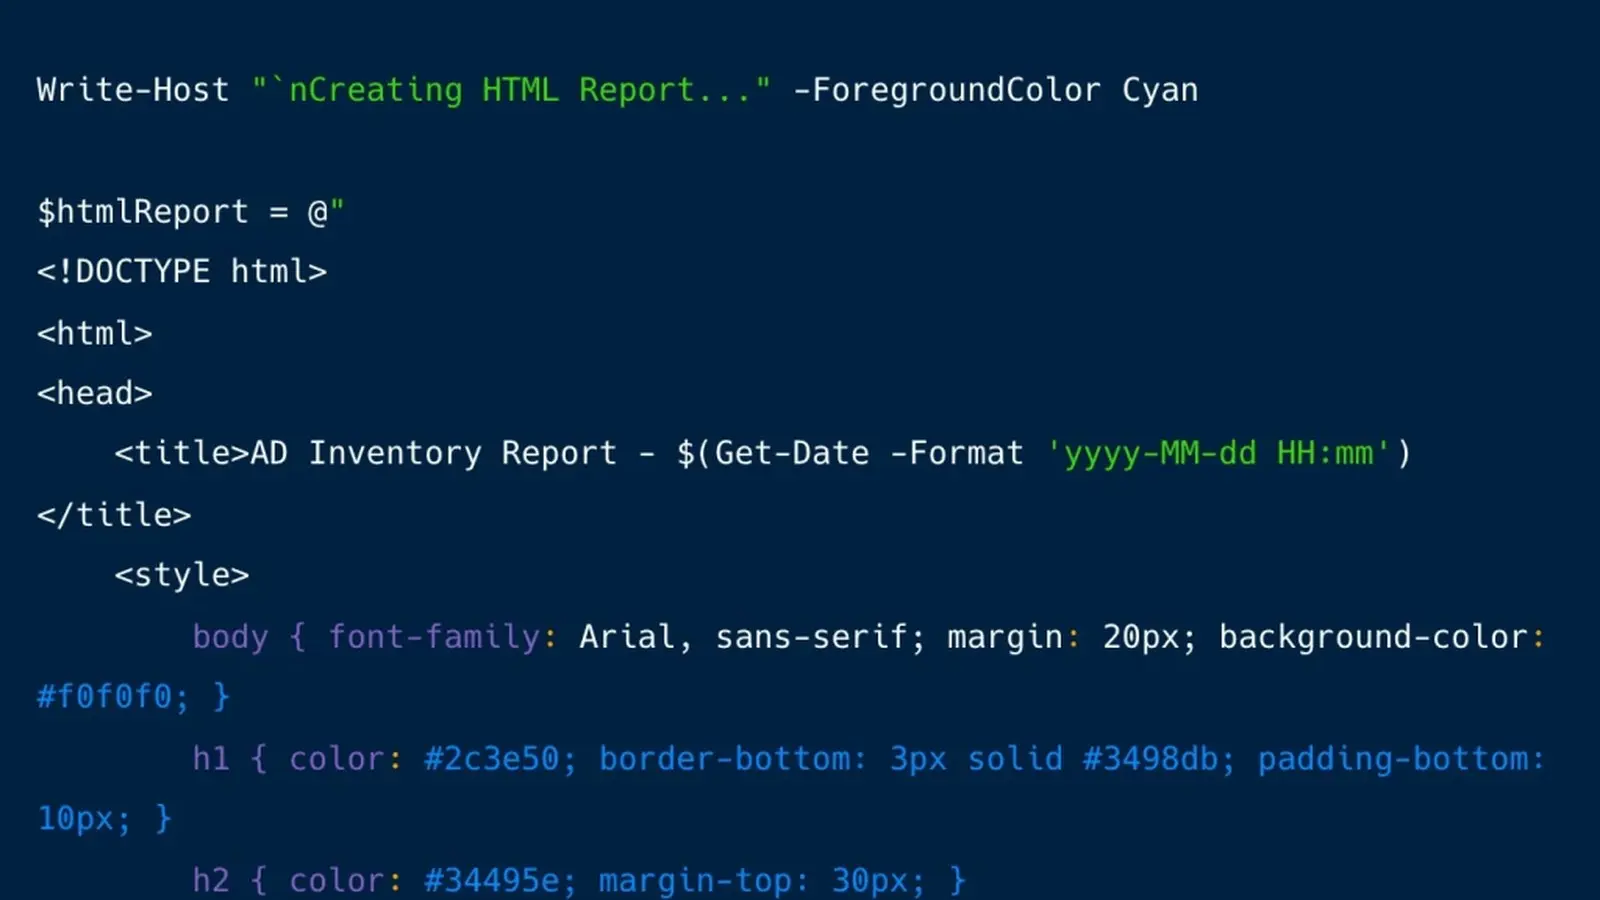
Huntress descubrió un script malicioso de PowerShell generado mediante inteligencia artificial (IA) que un atacante utilizó para mapear el entorno de Active Directory (AD) de una víctima, evidenciando el uso de IA para crear herramientas de ataque personalizadas y evasivas.
Por qué importa: Este hallazgo muestra cómo la IA está siendo integrada en cadenas de ataque tradicionales para aumentar la velocidad y agresividad, aunque sin cambiar la metodología básica.
Lo esencial
El script fue recuperado de un servidor Windows comprometido durante una investigación el 3 de junio de 2026.
El código no provino de repositorios públicos ni kits ofensivos conocidos, sino que fue generado por iteración con un modelo de IA.
El atacante combinó este script con herramientas legítimas como s5cmd.exe para robar datos de Amazon S3.
Imagen de referencia: Security Affairs.
Generación del malware con IA
El script, titulado internamente como “100% Working AD Information Gathering Script – FULLY FIXED”, fue creado mediante un proceso de prueba y error con un modelo de lenguaje grande (LLM). El atacante solicitó al modelo que generara un código funcional para recopilar información de AD, corrigiendo errores hasta obtener un script operativo.
Este método se refleja en el nombre del archivo y el título interno, que son indicativos de un desarrollo asistido por IA, no de un autor humano tradicional.
Características técnicas del script
El malware utiliza cinco métodos distintos para identificar el controlador de dominio (Domain Controller), incluyendo consultas DNS, nltest, módulos de PowerShell para AD, variables de entorno y un método de respaldo codificado. Esta redundancia es típica de un código generado por IA, que busca asegurar la efectividad sin omitir ninguna opción.
El script es agresivo y ruidoso, diseñado para un reconocimiento rápido y exhaustivo del entorno AD, sin intentar ocultar sus funciones.
Cadena de ataque y herramientas complementarias
El atacante accedió mediante RDP con credenciales previamente comprometidas y desplegó el script en minutos. Posteriormente, usó s5cmd.exe, una herramienta legítima para Amazon S3, para extraer datos, y SharpShares.exe para buscar más repositorios de información.
Este enfoque híbrido combina técnicas tradicionales con la generación rápida de código por IA, priorizando la velocidad y el daño sobre el sigilo.
Implicaciones para la ciberseguridad
Aunque la IA no revolucionó la cadena de ataque, sí permite a los atacantes crear herramientas personalizadas más rápido, lo que puede aumentar la frecuencia y el impacto de las campañas maliciosas.
Este caso subraya la necesidad de monitorear no solo las técnicas clásicas, sino también la aparición de código generado por IA en incidentes de seguridad.
Preguntas frecuentes sobre malware PowerShell generado con IA
¿Cómo se identificó que el script fue generado por IA?
Por el uso de múltiples métodos redundantes para encontrar el controlador de dominio y el nombre interno del script, que reflejan iteraciones típicas de un modelo de lenguaje grande.
¿El uso de IA cambia la naturaleza del ataque?
No, la cadena de ataque sigue siendo tradicional, pero la IA acelera la creación de herramientas personalizadas, aumentando la agresividad y rapidez del ataque.