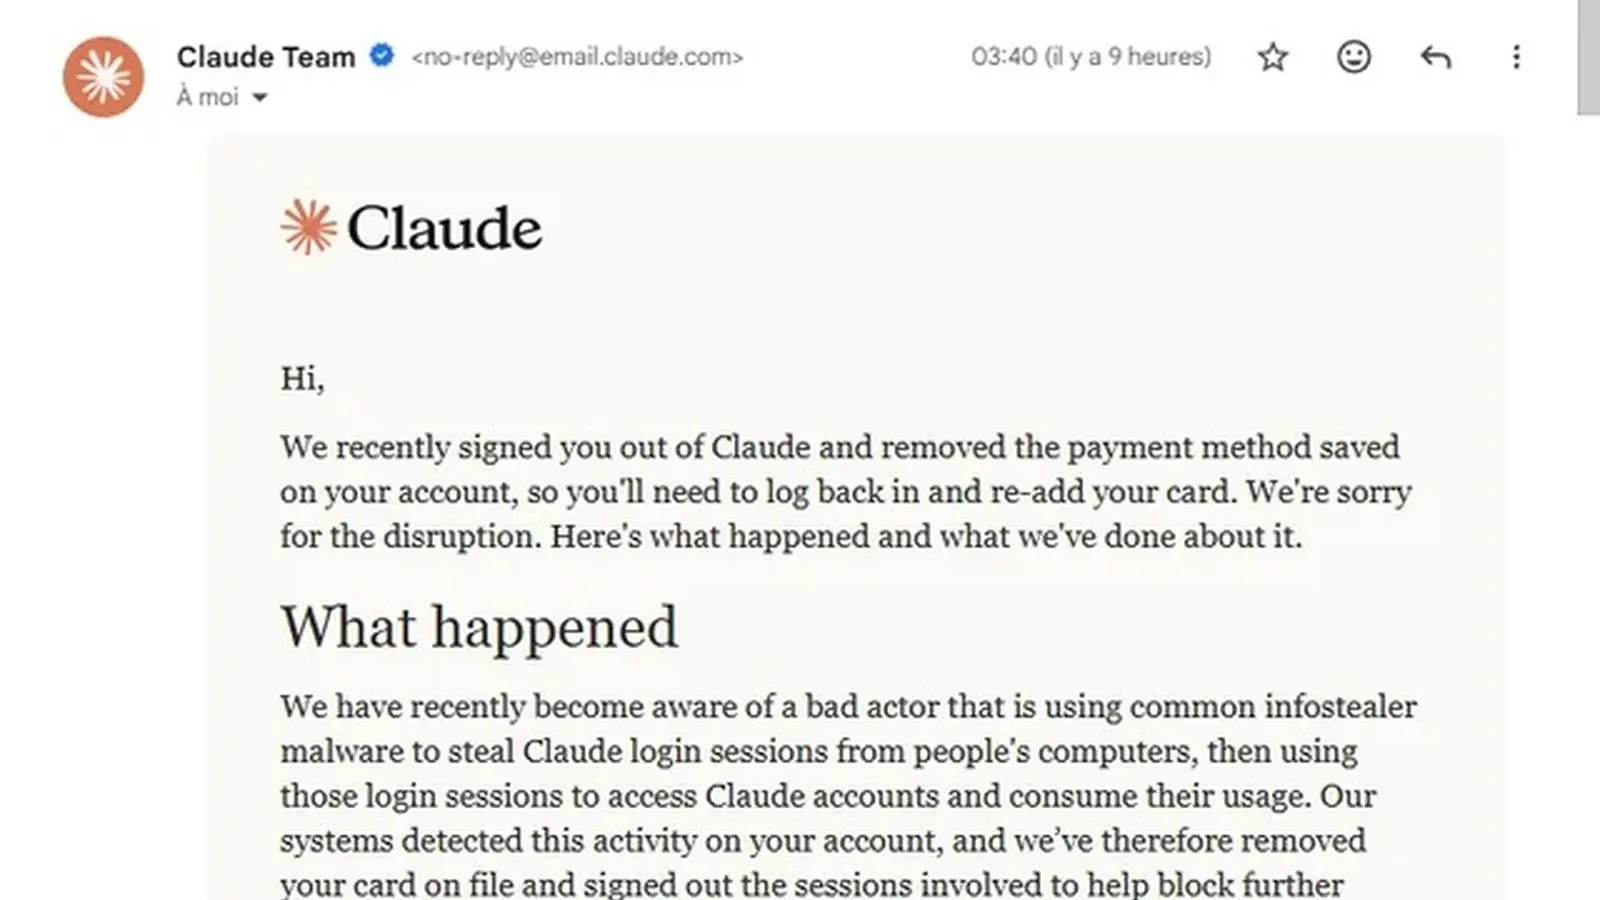
Por qué importa: El malware aprovechó sesiones autenticadas para usar servicios sin permiso
Lo esencial
- El malware robó sesiones activas de acceso a cuentas de Claude
- Atacantes accedieron a cuentas usando cookies y credenciales almacenadas
- La amenaza está vinculada a infostealers como Vidar y LummaC2