
Saltar al contenido
MENTEDEHACKERS | Cybersecurity | AI | Tech | News

Malwarebytes revela cómo amenazas Android evaden Play Store y afectan usuarios

68 vistas

Malwarebytes revela cómo amenazas Android evaden Play Store y afectan usuarios
LO ÚLTIMO

Malwarebytes expone cómo malware Android se propaga fuera de la Play Store, incluyendo troyanos bancarios y apps maliciosas actualizadas para fraude.

Malwarebytes ha detallado cómo las amenazas en dispositivos Android se extienden más allá de la Play Store, afectando a usuarios mediante aplicaciones instaladas desde fuentes externas y actualizaciones maliciosas.

Por qué importa: Esta investigación muestra que la seguridad en Android no depende solo de la tienda oficial, sino que requiere protección activa contra apps maliciosas instaladas por otros medios.

Lo esencial

  • El troyano bancario Albiriox se propaga mediante apps sideloaded o descargadas fuera de la Play Store.
  • Apps legítimas pueden volverse maliciosas tras actualizaciones con código oculto.
  • Malwarebytes detecta amenazas en tiempo real, incluso dentro de archivos comprimidos sin alterar su contenido.

Albiriox: un troyano bancario que evita la Play Store

Albiriox es un troyano de acceso remoto (RAT) para Android diseñado para fraude financiero directamente en el dispositivo. No roba solo credenciales, sino que realiza transacciones fraudulentas. Se distribuye a través de apps con nombres genéricos como “utility” o “investment” que no provienen de la Play Store, sino que son instaladas mediante sideloading, enlaces en mensajes de texto o sitios web externos, eludiendo la revisión de Google.

Actualizaciones maliciosas en apps legítimas

Malwarebytes destaca casos donde apps con millones de descargas en la Play Store se vuelven maliciosas tras actualizaciones que incluyen código oculto para evitar detección. Estas actualizaciones usan la misma firma digital que versiones limpias anteriores, lo que dificulta su identificación. El malware puede provocar acciones no deseadas, como abrir navegadores y redirigir a sitios maliciosos.
Malwarebytes revela cómo amenazas Android evaden Play Store y afectan usuarios, imagen 2
Imagen de referencia: Malwarebytes Labs.

Protección en tiempo real y análisis profundo

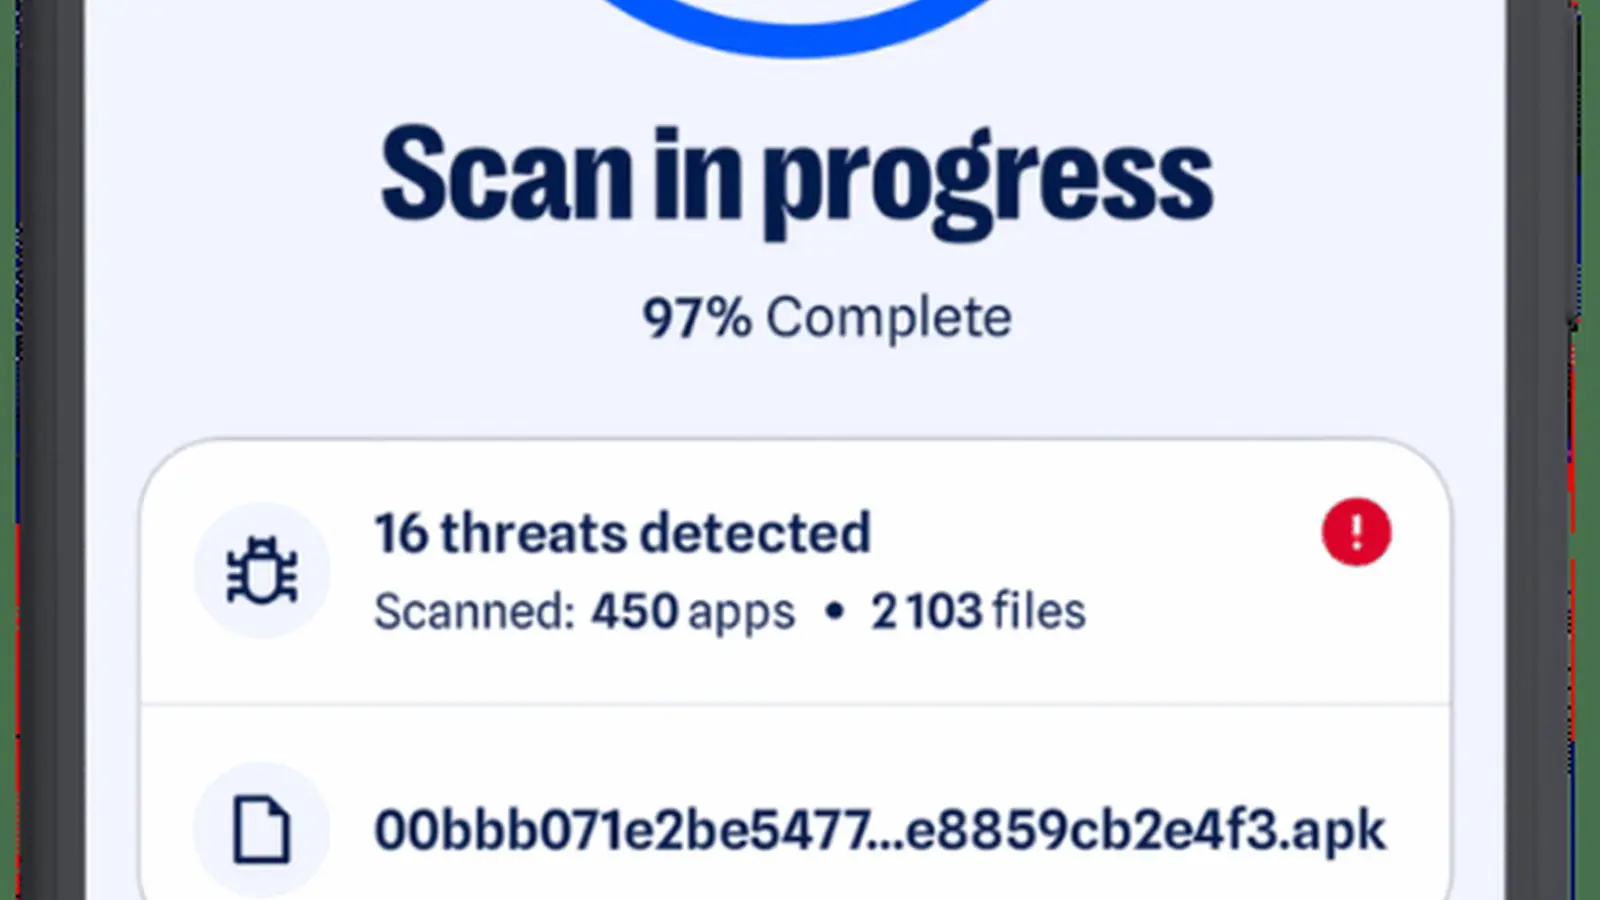
La protección en tiempo real (RTP) de Malwarebytes no solo vigila nuevas instalaciones, sino que también escanea versiones actualizadas de apps ya instaladas. Además, el software inspecciona archivos comprimidos como ZIP sin modificarlos, detectando malware oculto dentro de estos contenedores, lo que mejora la capacidad de detección frente a técnicas de ocultamiento usadas por ciberdelincuentes.

Medidas para usuarios y organizaciones

Malwarebytes recomienda el uso de soluciones que escanean el dispositivo completo y monitorizan cambios en apps instaladas, no solo confiar en la Play Store. La detección de programas potencialmente no deseados (PUPs) y malware en apps sideloaded es clave para evitar fraudes y ataques. Empresas y usuarios deben estar atentos a fuentes externas y actualizaciones sospechosas.

Malwarebytes revela cómo amenazas Android evaden Play Store y afectan usuarios, imagen 3
Imagen de referencia: Malwarebytes Labs.

Preguntas frecuentes sobre amenazas Android fuera de Play Store

¿Qué es sideloading y por qué es riesgoso?

Sideloading es la instalación de apps desde fuentes externas a la Play Store, lo que evita la revisión de seguridad de Google y puede introducir malware.

¿Cómo detecta Malwarebytes las apps maliciosas actualizadas?

Malwarebytes usa protección en tiempo real que escanea nuevas versiones de apps instaladas, incluso si fueron previamente consideradas seguras, detectando cambios maliciosos ocultos.

Fuente original: Malwarebytes Labs.

Compartir:

Deja un comentario

Tu correo no se publicará. Los campos obligatorios están marcados *

Artículos relacionados