


Saltar al contenido
MenteHackers

Microsoft alerta sobre aumento de ataques con malware ACR Stealer en empresas

Microsoft detecta un incremento en ataques con ACR Stealer, malware que roba contraseñas y documentos sensibles de clientes empresariales.

Por

· 2 min de lectura

Microsoft alerta sobre aumento de ataques con malware ACR Stealer en empresas

Microsoft ha identificado un aumento significativo en los ataques que utilizan el malware ACR Stealer para robar contraseñas almacenadas en navegadores, tokens de autenticación y documentos sensibles de sus clientes empresariales. Entre finales de abril y mediados de junio, los atacantes emplearon métodos de ingeniería social como ClickFix, servidores WebDAV y la utilidad MSHTA para distribuir el malware.

Por qué importa: Estos ataques comprometen datos críticos de empresas, afectando la seguridad de credenciales y documentos almacenados en sistemas corporativos.

Lo esencial

  • ACR Stealer es un malware como servicio (MaaS), posiblemente una reencarnación del Amatera Stealer.
  • Los atacantes usan cadenas de intrusión basadas en ClickFix, WebDAV y MSHTA para ejecutar el malware.
  • El malware roba datos de navegadores, documentos de Microsoft 365 y archivos sincronizados en OneDrive y SharePoint.

Campañas principales de distribución del ACR Stealer

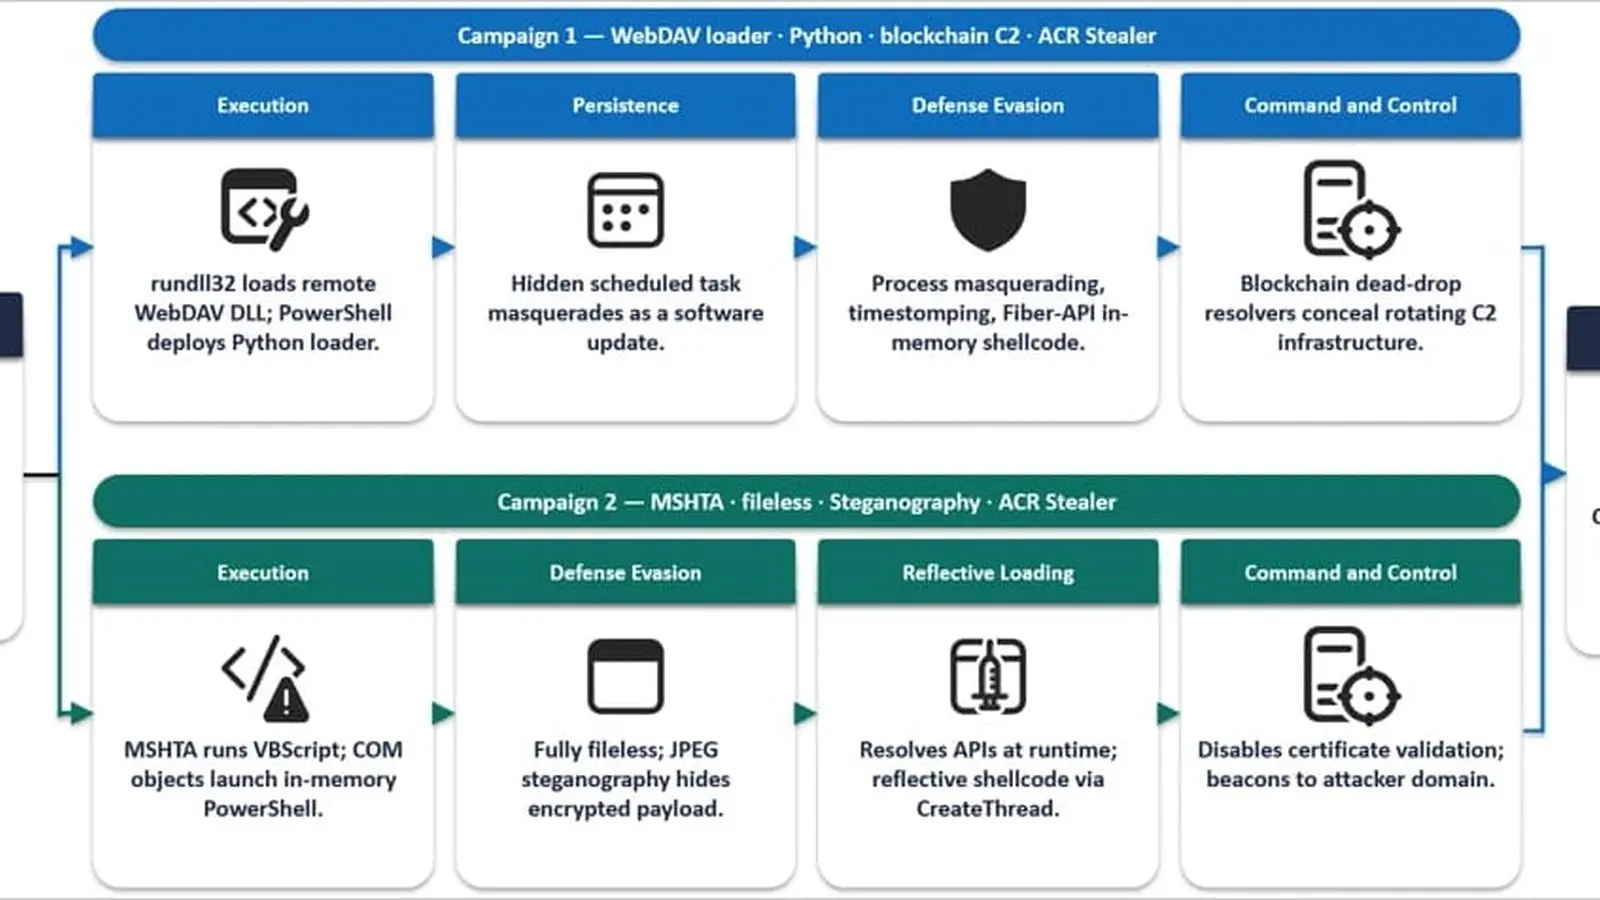
Microsoft destaca dos cadenas de ataque predominantes. La primera inicia con un señuelo ClickFix que ejecuta una DLL maliciosa desde un recurso remoto WebDAV usando rundll32.exe. Los atacantes emplean estructuras de directorios y nombres de archivo que imitan recursos legítimos para camuflar la actividad maliciosa dentro del tráfico de red esperado.

Tras establecer comunicación con la infraestructura de comando y control (C2), se ejecuta un script PowerShell altamente ofuscado que instala el malware, crea tareas programadas disfrazadas y manipula el sistema para mantener la persistencia y ejecutar el payload en memoria.

Uso de MSHTA y técnicas avanzadas de ocultación

La segunda cadena utiliza ClickFix para lanzar MSHTA, que descarga contenido malicioso y ejecuta un downloader PowerShell ofuscado. El payload cifrado está oculto dentro de una imagen JPEG con esteganografía alojada públicamente, lo que permite su ejecución directa en memoria sin dejar rastros evidentes en disco.
Objetivos y técnicas de exfiltración de datos

El ACR Stealer se enfoca en robar contraseñas, cookies, tokens de sesión y datos de autenticación almacenados en navegadores. También descifra datos protegidos por la API de Protección de Datos de Windows (DPAPI) y accede a bases de datos de navegadores Chromium como Chrome y Edge.

Además, busca documentos PDF, archivos de Microsoft 365, y archivos en carpetas comunes como Escritorio y Descargas, así como directorios sincronizados con OneDrive y SharePoint. Toda la información recopilada se archiva para su posterior exfiltración al atacante.

Microsoft alerta sobre aumento de ataques con malware ACR Stealer en empresas, imagen 2
Imagen de referencia: BleepingComputer.

Medidas específicas para clientes afectados

Microsoft recomienda a sus clientes empresariales extremar precauciones ante instrucciones que impliquen ejecutar comandos en intérpretes de comandos, especialmente aquellas que prometen solucionar errores o verificar la identidad del usuario. La compañía advierte que estas campañas representan solo las variantes más comunes y que pueden existir otros métodos de entrega del malware.

Preguntas frecuentes sobre ACR Stealer

¿Qué es ACR Stealer?

Es un malware como servicio que roba credenciales y documentos sensibles de sistemas empresariales, considerado una evolución del Amatera Stealer.

¿Cómo se propaga este malware?

Principalmente mediante campañas de ingeniería social con señuelos ClickFix, uso de servidores WebDAV y ejecución de scripts a través de MSHTA.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar