
Saltar al contenido
MENTEDEHACKERS | Cybersecurity | AI | Tech | News

Microsoft corrige Certighost, falla que permitía suplantar controladores de dominio

89 vistas

Microsoft corrige Certighost, falla que permitía suplantar controladores de dominio
LO ÚLTIMO

Microsoft parcheó la vulnerabilidad Certighost en Active Directory que permitía a usuarios con acceso básico obtener certificados falsos de controladores de dominio.

Microsoft ha solucionado una vulnerabilidad crítica en Active Directory Certificate Services (AD CS) que permitía a usuarios con acceso básico en un dominio obtener certificados válidos que los identificaban como controladores de dominio. Esta falla, conocida como Certighost y registrada como CVE-2026-54121, tenía una puntuación de gravedad de 8.8 en la escala CVSS.

Por qué importa: Certighost permitía la emisión de certificados legítimos con identidades falsas, facilitando ataques avanzados que podrían comprometer la seguridad de redes empresariales.

Lo esencial

  • La vulnerabilidad afectaba el proceso de validación en AD CS, permitiendo suplantar controladores de dominio.
  • Fue reportada en mayo de 2026 por los investigadores H0j3n y Aniq Fakhrul y parcheada el 14 de julio de 2026.
  • El exploit permitía obtener credenciales Kerberos y realizar ataques DCSync para extraer secretos del dominio.

Certighost y el fallo en la validación de certificados

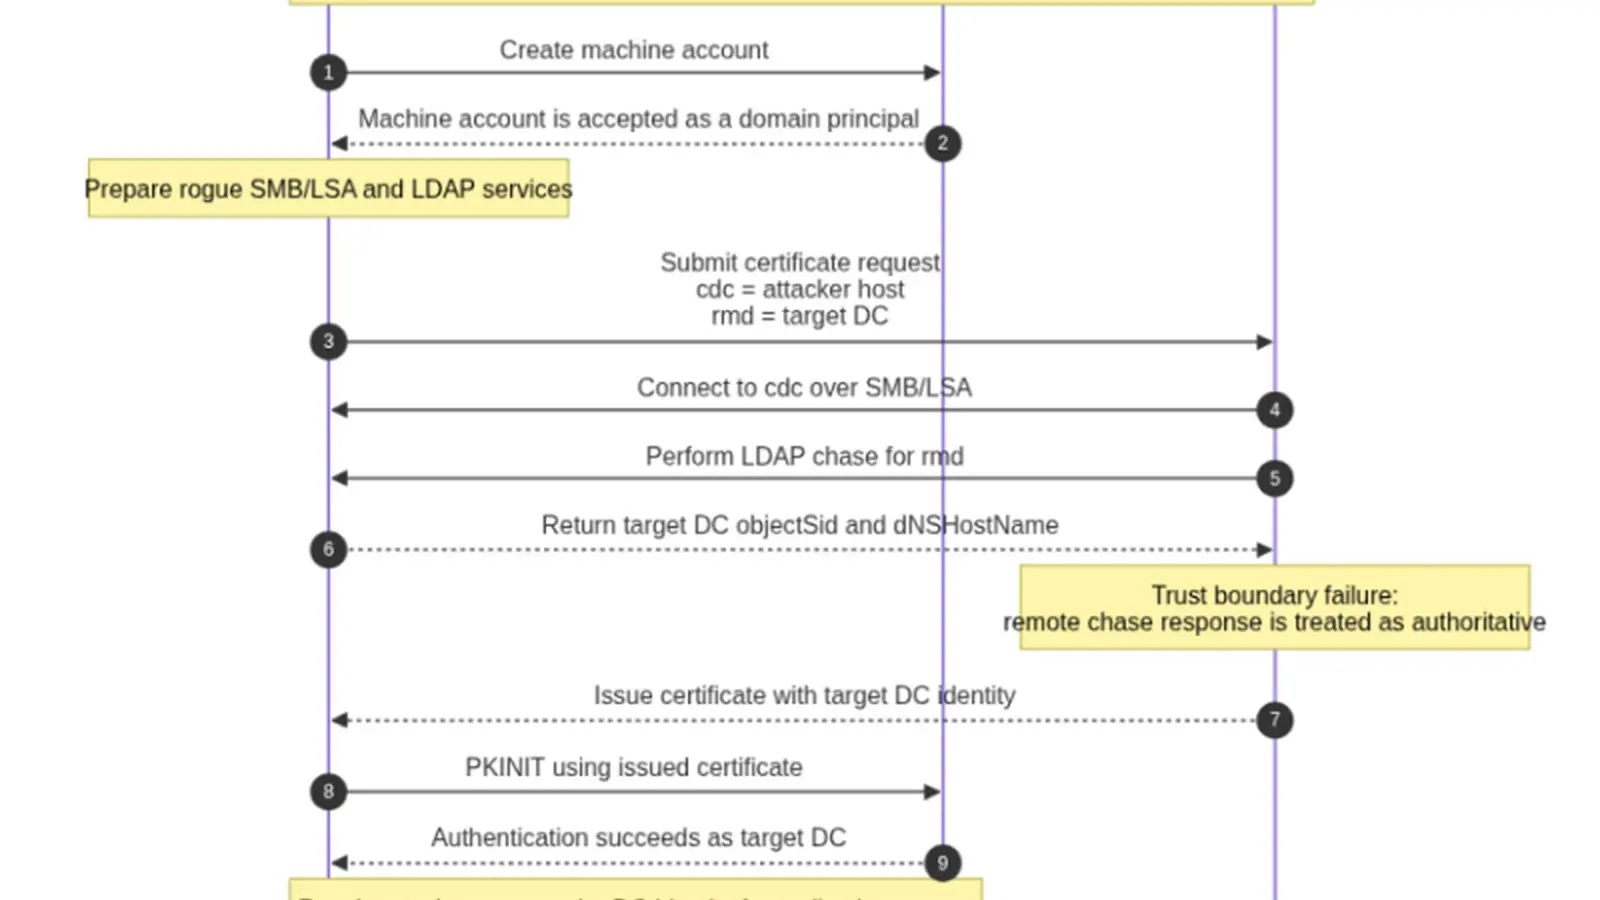
El problema radicaba en un proceso de respaldo llamado "chase" dentro de AD CS. Cuando la Autoridad Certificadora (CA) no podía resolver la identidad durante la inscripción, contactaba a otro servidor de directorio. Antes del parche, la CA aceptaba sin verificar que el servidor indicado fuera un controlador de dominio legítimo, lo que permitía a un atacante controlar ese servidor y devolver datos falsos.

Esto hacía que la CA emitiera un certificado con el SID y nombre DNS del controlador de dominio objetivo, pero entregado al atacante. La firma criptográfica permanecía válida, ya que la CA firmaba correctamente, pero la identidad contenida era falsa.
Impacto práctico y explotación en laboratorio

Los investigadores demostraron el exploit en un entorno empresarial con una CA Enterprise y una cuenta de usuario común. Crearon una cuenta de máquina falsa, enviaron la solicitud manipulada y recibieron un certificado que les permitió autenticarse como controlador de dominio.

Con acceso a este certificado, obtuvieron credenciales Kerberos y usaron la técnica DCSync para extraer secretos críticos del dominio, incluyendo la cuenta krbtgt, lo que podría permitir comprometer completamente el dominio.

Medidas y recomendaciones para organizaciones

Microsoft lanzó el parche el 14 de julio de 2026 para mitigar esta vulnerabilidad. Las organizaciones que utilizan Active Directory Certificate Services deben aplicar la actualización para evitar que usuarios con acceso limitado puedan escalar privilegios y comprometer la infraestructura de autenticación.

Microsoft corrige Certighost, falla que permitía suplantar controladores de dominio, imagen 2
Imagen de referencia: HackRead.

El fallo no se debía a un error criptográfico, sino a la aceptación de información de directorio no verificada, por lo que la solución se centra en reforzar la validación de identidad durante la emisión de certificados.

Preguntas frecuentes sobre Certighost

¿Qué es Certighost?

Certighost es una vulnerabilidad en Active Directory Certificate Services que permitía emitir certificados válidos con identidades falsas de controladores de dominio.

¿Cómo afecta a la seguridad de una red?

Permite a un atacante con acceso básico obtener credenciales privilegiadas, autenticarse como controlador de dominio y extraer secretos críticos, facilitando un compromiso total del dominio.

Fuente original: HackRead.

Compartir:

Deja un comentario

Tu correo no se publicará. Los campos obligatorios están marcados *

Artículos relacionados