
Saltar al contenido
MENTEDEHACKERS | Cybersecurity | AI | Tech | News

Nichirei recupera operaciones tras ciberataque de grupo extorsionador RansomHouse

103 vistas

Nichirei recupera operaciones tras ciberataque de grupo extorsionador RansomHouse
LO ÚLTIMO

La mayor empresa japonesa de logística refrigerada, Nichirei, restablece sus operaciones tras un ciberataque atribuido al grupo RansomHouse, que amenaza con filtrar datos.

Nichirei Logistics Group, la principal compañía japonesa de logística refrigerada, está recuperando gradualmente sus operaciones tras un ciberataque que afectó la distribución de alimentos a nivel nacional. El grupo de ciberdelincuentes RansomHouse se atribuyó la responsabilidad y amenazó con divulgar datos confidenciales robados.

Por qué importa: Este incidente evidencia la vulnerabilidad de infraestructuras críticas en la cadena de suministro alimentaria y el impacto directo de ataques cibernéticos en la distribución y disponibilidad de productos.

Lo esencial

  • El ataque afectó la red nacional de unos 140 centros de distribución refrigerada de Nichirei.
  • RansomHouse publicó el nombre de Nichirei en su sitio de filtraciones en la dark web y exigió contacto para evitar la divulgación de información.
  • La cadena KFC Japón sufrió interrupciones en sus entregas, afectando menús y horarios en más de 1,300 restaurantes.

Impacto del ciberataque en la logística alimentaria japonesa

El ataque paralizó temporalmente las operaciones de almacenamiento y distribución de alimentos congelados, afectando a fabricantes, supermercados y restaurantes que dependen de Nichirei. La interrupción provocó escasez de ingredientes clave, como el pollo Original Recipe de KFC Japón, que tuvo que limitar su oferta y reducir horarios.

RansomHouse y su modus operandi

RansomHouse, activo desde marzo de 2022, se distingue por no cifrar datos sino por amenazar con su publicación para extorsionar a las víctimas. El grupo se presenta como un "actor para el bien" que expone vulnerabilidades, aunque está vinculado a actores rusos como Alphv/BlackCat, LockBit 3.0 y RagnarLocker.
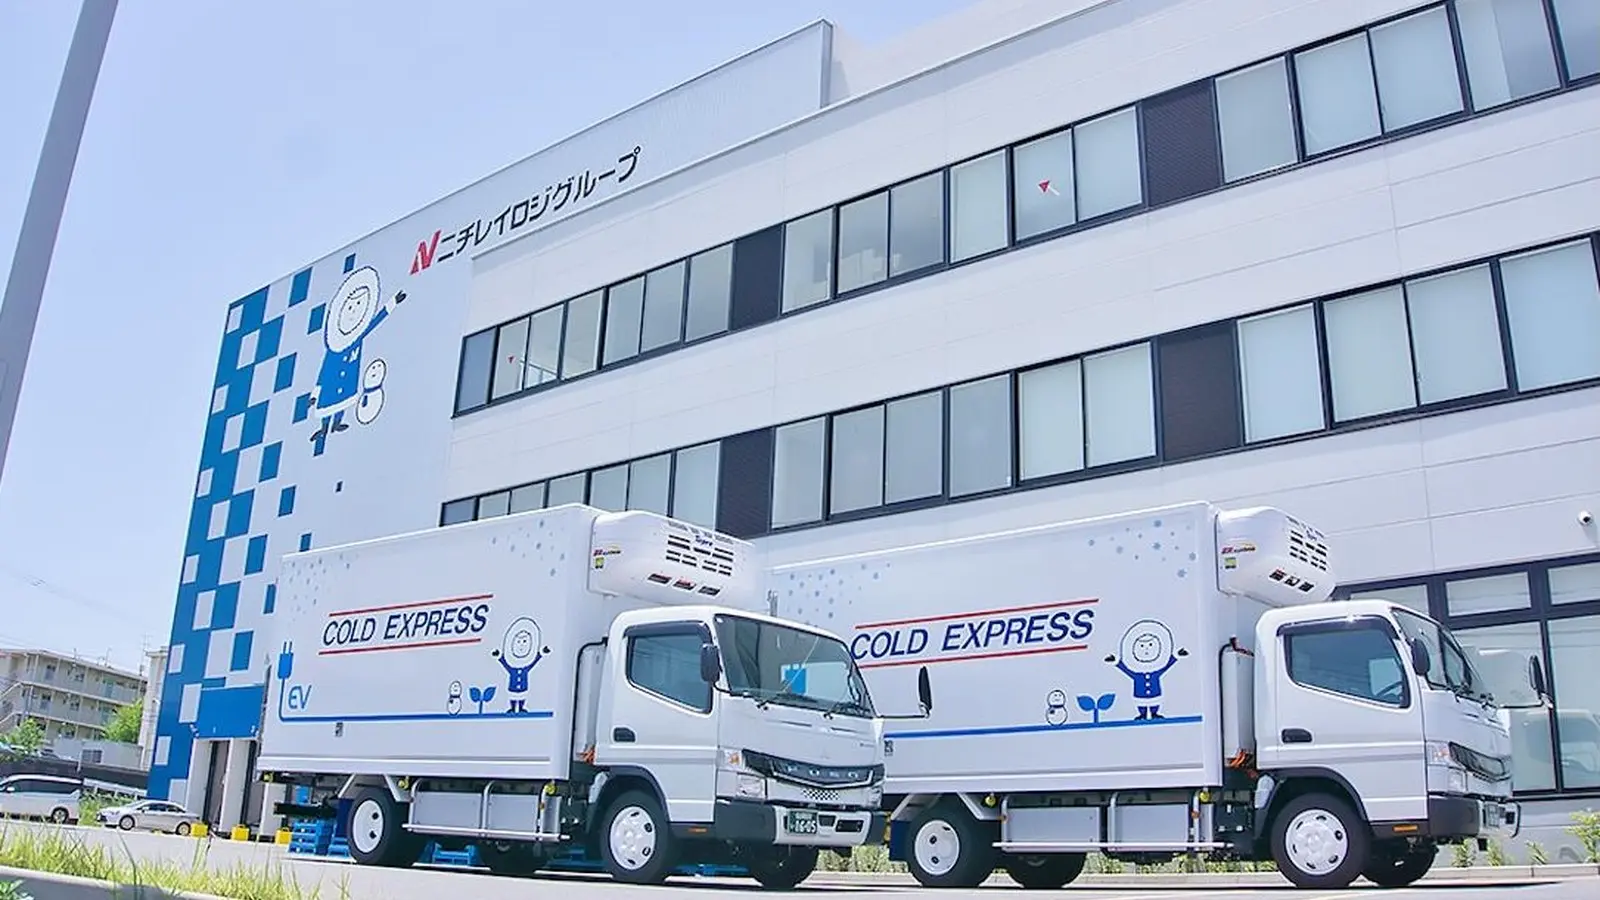
Nichirei recupera operaciones tras ciberataque de grupo extorsionador RansomHouse
Imagen de referencia: The Record.

Respuesta y recuperación de Nichirei

Nichirei informó que espera normalizar las operaciones afectadas para finales de la semana y continúa investigando el incidente sin atribuirlo formalmente a un actor específico. Confirmó que algunos servidores comprometidos contenían información personal y notificó a los afectados, aunque no confirmó la filtración de datos.

Repercusiones para clientes y campañas de recuperación

KFC Japón anunció la reanudación completa de sus entregas y operaciones en todos sus locales. Para celebrar la recuperación, lanzó una campaña promocional con descuentos bajo el lema "¡El pollo está de vuelta!".

Preguntas frecuentes sobre RansomHouse

¿Qué tipo de ataques realiza RansomHouse?

RansomHouse realiza ataques de extorsión que no cifran datos, sino que amenazan con filtrar información robada para presionar a las víctimas.

¿A qué actores está vinculado RansomHouse?

Investigadores de ciberseguridad han asociado a RansomHouse con grupos rusos como Alphv/BlackCat, LockBit 3.0 y RagnarLocker.

Fuente original: The Record.

Compartir:

Deja un comentario

Tu correo no se publicará. Los campos obligatorios están marcados *

Artículos relacionados