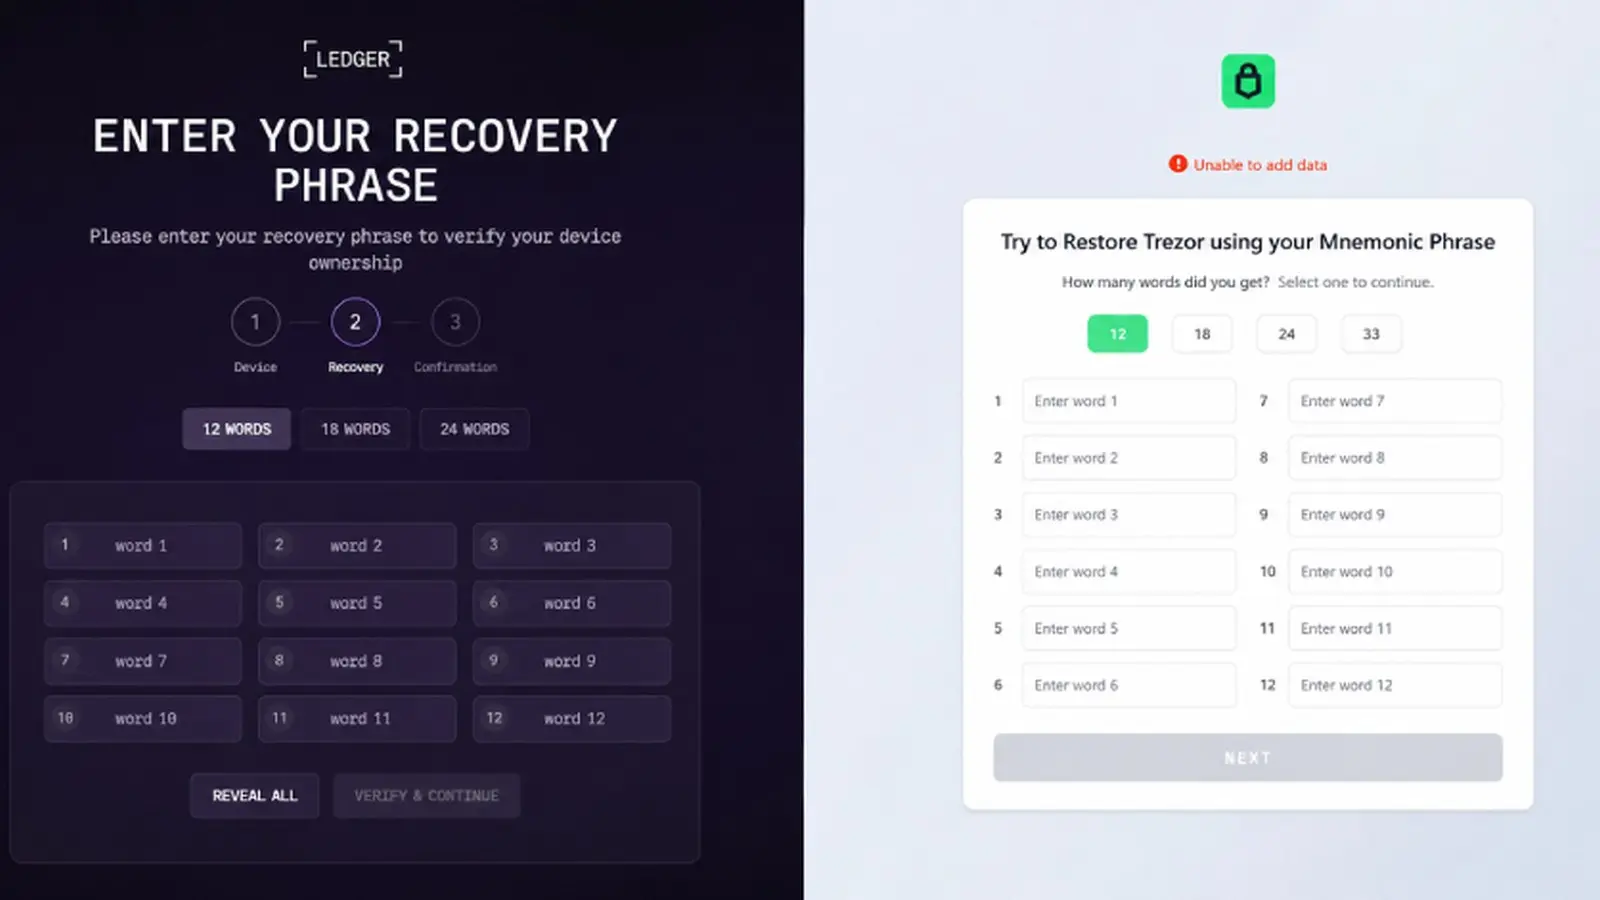
El malware OkoBot ha estado activo desde abril de 2025 en equipos Windows, utilizando un módulo llamado SeedHunter para engañar a usuarios de carteras de hardware como Ledger y Trezor y robar sus frases de recuperación mediante phishing integrado en las aplicaciones oficiales.
Por qué importa: Esta técnica permite a los atacantes capturar las frases semilla sin comprometer el hardware wallet, poniendo en riesgo los fondos de los usuarios.
Lo esencial
OkoBot inyecta páginas falsas dentro del software oficial de Ledger y Trezor para pedir la frase semilla.
El módulo SeedHunter espera a que el dispositivo hardware esté conectado para activar el phishing.
Se han detectado cientos de víctimas en más de 25 países, con mayor incidencia en Brasil, Vietnam, Canadá, México y Turquía.
Imagen de referencia: The Hacker News.
Funcionamiento del módulo SeedHunter
SeedHunter monitorea la presencia de las aplicaciones Trezor Suite, Ledger Wallet y Ledger Live en el sistema infectado. Cuando detecta alguna, inyecta código en la aplicación para mostrar una página falsa que solicita la frase semilla. Si el servidor de comando y control (C2) activa una bandera de espera, el módulo espera a que se conecte el dispositivo físico antes de mostrar la página fraudulenta, aumentando la credibilidad del engaño.
Detalles técnicos del ataque
La frase semilla que el usuario ingresa en la página falsa se captura en la consola interna de la aplicación y se guarda en formato JSON cifrado con RC4 en un archivo temporal. El hardware wallet en sí no se ve comprometido, ya que sigue funcionando correctamente y no revela la clave privada, pero el software companion manipulado induce al usuario a entregar la frase de recuperación.
Vectores de infección y persistencia
OkoBot se distribuye principalmente mediante dos métodos: un señuelo llamado ClickFix y software trojanizado alojado en GitHub que se hace pasar por SQL Server Management Studio, pero en realidad es una versión modificada de Audacity con código malicioso. Ambos métodos ejecutan TookPS, un downloader en PowerShell que establece un túnel SSH para que atacantes controlen remotamente el equipo y extraigan datos sensibles.
Impacto global y víctimas
Según la telemetría de Kaspersky, OkoBot ha afectado a usuarios en más de 25 países, con cientos de víctimas confirmadas. Los países con mayor número de afectados son Brasil, Vietnam, Canadá, México y Turquía. No se especifica cuántos usuarios ingresaron sus frases semilla, pero la amenaza sigue activa al momento del reporte.
Preguntas frecuentes sobre OkoBot
¿Cómo detecta SeedHunter la conexión del hardware wallet?
SeedHunter escanea los dispositivos USB conectados buscando identificadores específicos de Ledger y Trezor para activar la página falsa solo cuando detecta el dispositivo físico.
¿El hardware wallet queda comprometido tras el ataque?
No, el hardware wallet sigue funcionando correctamente y no revela claves privadas, pero el software companion manipulado engaña al usuario para que entregue la frase semilla, comprometiendo la seguridad.