Philips confirmó una intrusión contenida en un servidor interno, mientras GE evalúa la afirmación de Clop sobre un posible robo de datos sensibles.
Philips confirmó y contuvo una intrusión en un servidor empresarial con datos internos, mientras General Electric (GE) investiga la afirmación de Clop de que robó información de sus sistemas. Philips aseguró que el incidente no afectó los entornos de sus clientes.
Por qué importa: ambas compañías aparecen entre 43 organizaciones publicadas por Clop como presuntas víctimas de una campaña relacionada con software empresarial de PTC expuesto a Internet.
Lo esencial
Philips identificó y contuvo el compromiso de un servidor empresarial específico.
GE indicó que conoce la afirmación y está evaluando el posible incidente.
Clop atribuye los accesos a ataques contra Windchill y FlexPLM mediante la vulnerabilidad CVE-2026-12569.
Philips limita el incidente a datos internos
Philips describió el hecho como un intento de compromiso de ciberseguridad contra un servidor empresarial relacionado con información interna. La compañía afirmó que logró contenerlo y que los entornos de clientes no sufrieron consecuencias.
La empresa no confirmó públicamente que Clop haya extraído los archivos que el grupo dice poseer. BleepingComputer solicitó detalles adicionales y una validación específica de esas afirmaciones, pero no había recibido respuesta.
Imagen de referencia: BleepingComputer.
GE evalúa el alcance del posible acceso
GE señaló que está al tanto de la publicación de Clop y que trabaja para evaluar el posible problema. La compañía tampoco había ofrecido información adicional sobre sistemas afectados, datos extraídos o una eventual conexión técnica con la campaña.
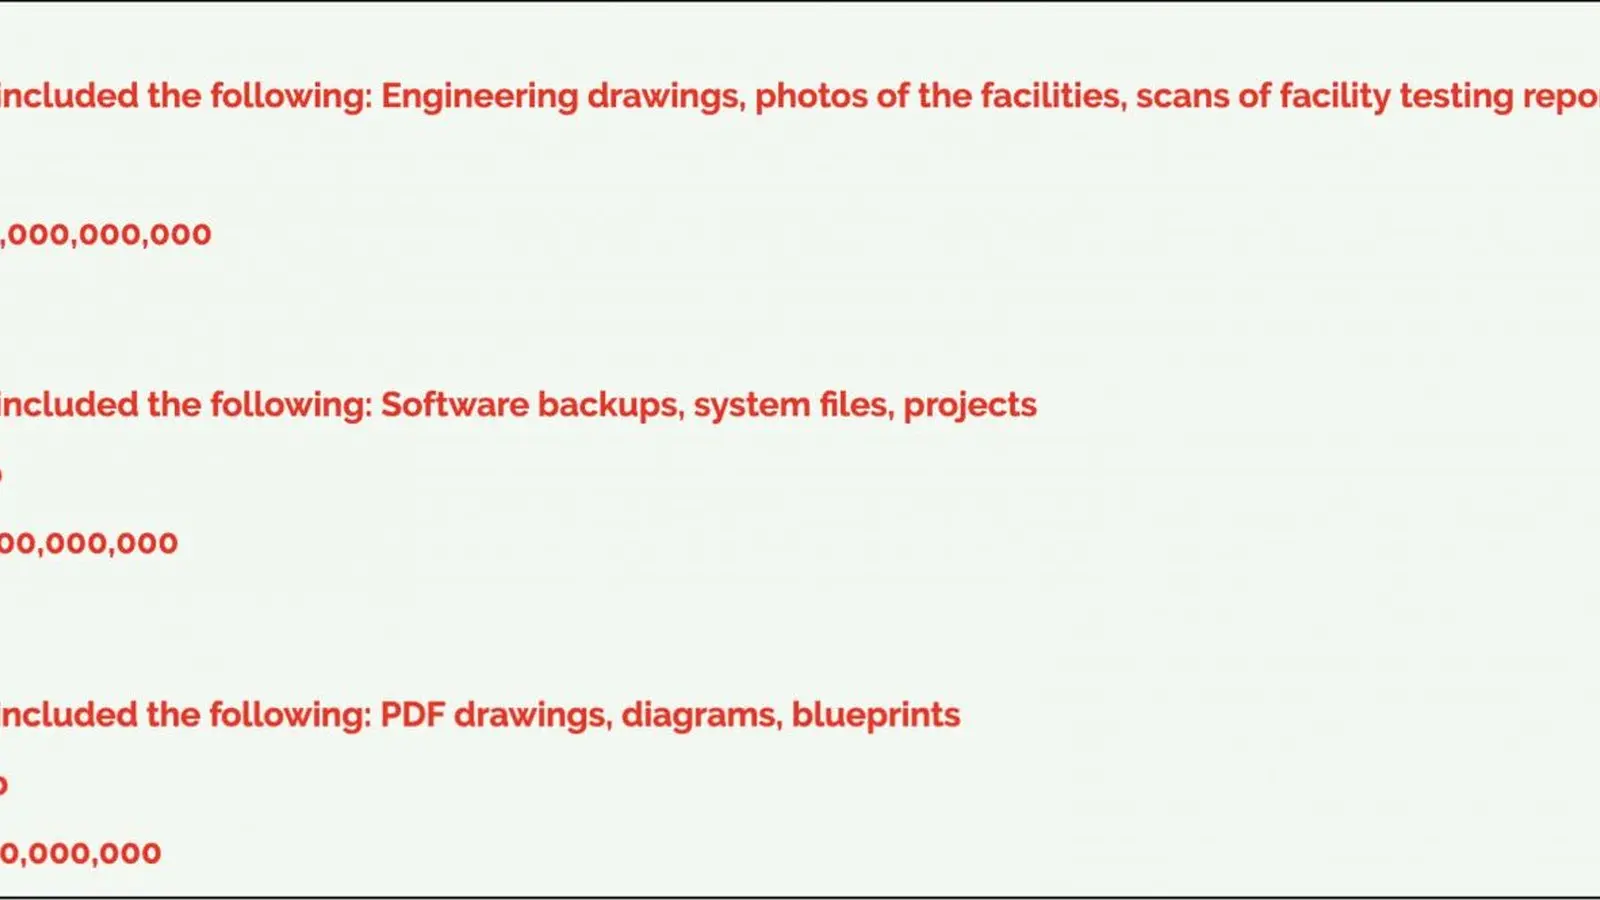
Clop sostiene que obtuvo material sensible perteneciente a GE, Philips y Shell, incluidos respaldos, planes de proyectos, fotografías de instalaciones, dibujos, diagramas y planos. Estas descripciones proceden del propio grupo y aún no han sido confirmadas en detalle por las empresas.
CVE-2026-12569 conecta las reclamaciones
Las tres organizaciones fueron incluidas en un lote de 43 presuntas víctimas que, según la información disponible, probablemente fueron atacadas mediante CVE-2026-12569. La vulnerabilidad crítica de validación incorrecta de entradas afecta instancias de PTC Windchill y PTC FlexPLM accesibles desde Internet.
Estas plataformas de gestión del ciclo de vida del producto son utilizadas en sectores como aeroespacial, defensa, automoción, maquinaria pesada, comercio y tecnología médica. PTC afirma que sus productos cuentan con más de 30.000 clientes globales, incluidos más de 1.500 usuarios de FlexPLM entre marcas y minoristas.
Imagen de referencia: BleepingComputer.
PTC y CISA confirman explotación activa
PTC comenzó a distribuir parches el 17 de junio y pidió revisar los entornos para detectar indicadores de compromiso, aunque entonces no había confirmación de explotación real. ReliaQuest y Ransom-ISAC confirmaron posteriormente ataques de Clop contra Windchill y FlexPLM, con webshells usados para extraer datos sensibles.
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) confirmó la explotación activa después de que PTC alertara sobre una mayor actividad maliciosa el 26 de junio. CISA incorporó el fallo a su catálogo de vulnerabilidades explotadas y dio tres días a las agencias federales para proteger sus instancias; la autoridad alemana BSI también emitió una advertencia urgente para aplicar los parches.
Preguntas frecuentes sobre Clop y PTC
¿Está confirmado que Clop robó datos de Philips y GE?
No en todos sus extremos. Philips confirmó el compromiso contenido de un servidor interno, pero no validó públicamente la extracción atribuida a Clop; GE continúa evaluando la afirmación.
¿Qué productos están vinculados con esta campaña?
Los ataques confirmados por ReliaQuest y Ransom-ISAC afectan instalaciones expuestas de PTC Windchill y PTC FlexPLM vulnerables a CVE-2026-12569.