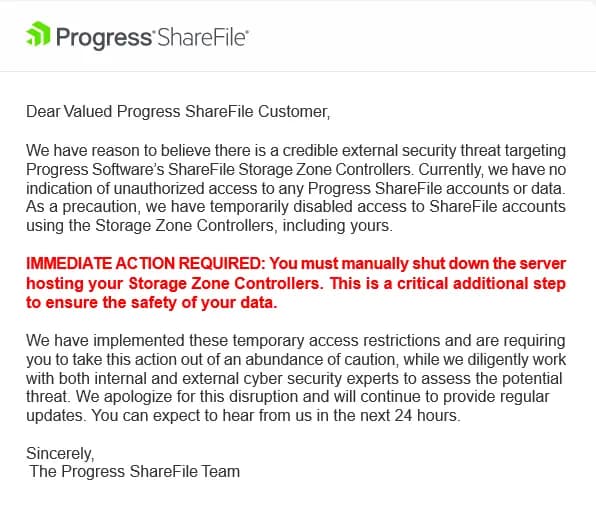
Progress Software ha emitido una alerta urgente a los usuarios de su servicio ShareFile Storage Zone Controllers, recomendando apagar inmediatamente los servidores Windows que gestionan estos controladores debido a una amenaza externa creíble que está siendo investigada. Esta medida busca proteger la integridad de los datos almacenados y evitar accesos no autorizados.
Por qué importa: La recomendación afecta a clientes que usan el modelo híbrido de ShareFile, donde los datos se alojan en infraestructura propia, y el controlador expuesto a internet es un punto crítico vulnerable.
Lo esencial
Progress solicitó apagar servidores Storage Zone Controllers por una amenaza externa creíble.
La interrupción afecta solo a despliegues híbridos, no a cuentas ShareFile en la nube.
No hay indicios confirmados de accesos no autorizados hasta el momento.
Imagen de referencia: Security Affairs.
Storage Zone Controllers y su rol en ShareFile
Los Storage Zone Controllers son componentes locales que permiten a las organizaciones mantener sus archivos en sus propios servidores mientras ShareFile gestiona autenticación y colaboración en la nube. Al estar expuestos a internet para manejar cargas y descargas, estos controladores son un objetivo atractivo para atacantes.
Detalles de la amenaza y respuesta de Progress
Progress informó que la amenaza es externa y creíble, aunque no ha revelado detalles técnicos ni el origen del ataque. Como precaución, además de bloquear el acceso desde la nube, pidió a los clientes apagar manualmente los servidores Windows que alojan los controladores para evitar cualquier posible compromiso.
Impacto y alcance de la interrupción
La interrupción afecta exclusivamente a clientes con despliegues híbridos que usan Storage Zone Controllers. Las cuentas estándar de ShareFile alojadas completamente en la nube no están afectadas. El estado del servicio refleja que estos clientes no están operativos mientras se investiga la situación.
Historial de vulnerabilidades en Storage Zone Controllers
Este no es el primer incidente relacionado con estos controladores. En 2023, se explotó una vulnerabilidad crítica de ejecución remota de código (CVE-2023-24489) que llevó a Citrix, entonces propietario, a desconectar controladores sin parchear para proteger los datos. La situación actual recuerda la importancia de mantener actualizados estos sistemas.
Preguntas frecuentes sobre ShareFile Storage Zone Controllers
¿Qué deben hacer los clientes afectados?
Debieron apagar inmediatamente sus servidores Storage Zone Controllers según la instrucción de Progress para mitigar riesgos mientras se investiga la amenaza.
¿Se han detectado accesos no autorizados?
Hasta ahora, Progress no ha encontrado indicios de accesos no autorizados a cuentas o datos, pero mantiene la investigación activa.