


Saltar al contenido
MenteHackers

RingCentral sufre filtración y expone datos de 1,6 millones

ShinyHunters filtró datos de 1,6 millones de cuentas de RingCentral tras un ataque en julio; Have I Been Pwned confirmó nombres, correos y teléfonos.

Por

· 2 min de lectura

RingCentral sufre filtración y expone datos de 1,6 millones

RingCentral confirmó que en julio sufrió un compromiso vinculado a una campaña de extorsión que, según el grupo que reivindicó la acción, derivó en el robo de datos de 1,6 millones de cuentas; el servicio Have I Been Pwned (HIBP) verificó registros que incluyen nombres, correos, números de teléfono y direcciones.

Por qué importa: los datos publicados por el presunto actor extorsionador pueden facilitar suplantaciones y fraudes dirigidos a clientes y contactos corporativos si los registros son auténticos.

Lo esencial

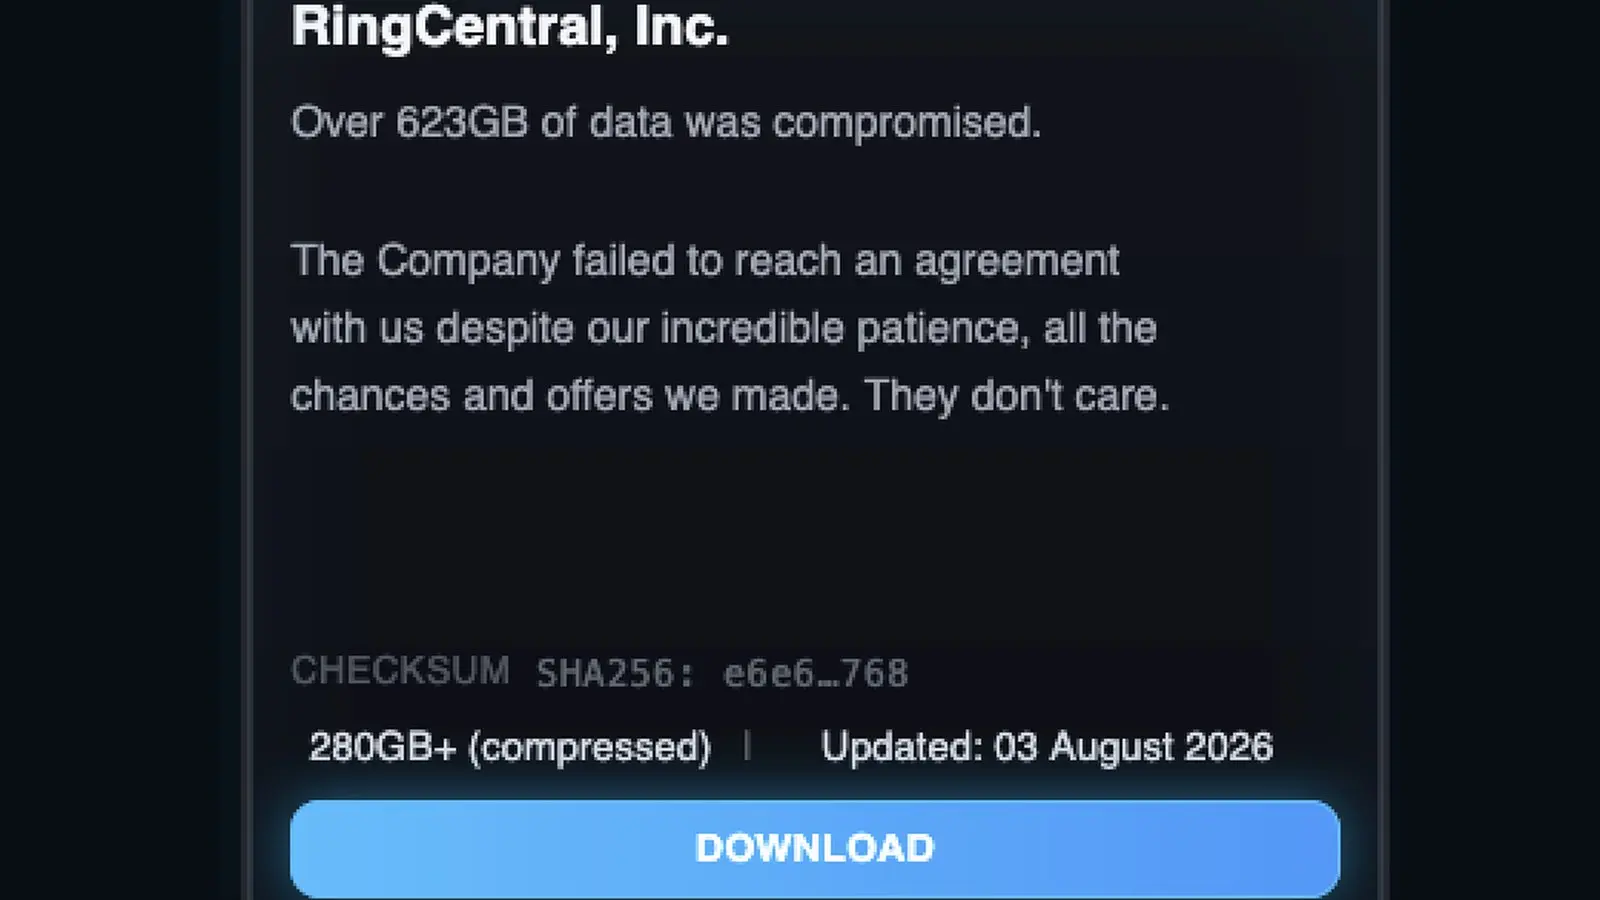
  • El grupo de extorsión ShinyHunters afirmó haber robado 623 GB y filtró 280 GB en su sitio.
  • Have I Been Pwned analizó la filtración y confirmó 1,6 millones de registros con datos personales.
  • RingCentral informó el incidente el 28 de julio y dice que su plataforma principal no se vio afectada.

ShinyHunters reclama 623 GB y publica 280 GB

El colectivo conocido como ShinyHunters anunció haber extraído 623 GB de información y, tras negarse RingCentral a pagar, publicó un archivo comprimido de aproximadamente 280 GB en su sitio de filtraciones. La reclamación del grupo es la fuente primaria de la cuantía y del archivo filtrado; RingCentral no ha corroborado públicamente la cifra completa que el atacante declaró.

Contenido de la muestra verificada por HIBP

Have I Been Pwned, el servicio de notificaciones de brechas, examinó los datos publicados y confirmó que la muestra incluye nombres, direcciones de correo electrónico, números de teléfono y direcciones físicas asociados a 1,6 millones de cuentas. HIBP actúa como verificador independiente de la existencia de registros y describió el incidente como resultado de una campaña de extorsión en julio de 2026.
Afectados y respuesta de RingCentral

RingCentral dijo que el acceso se produjo tras una "sophisticated social engineering campaign" (campaña de ingeniería social sofisticada) y que ha tomado medidas de remediación que, según la compañía, han detenido actividad no autorizada adicional. La empresa comunicó que está contactando directamente a los clientes afectados y afirmó: "If you are not contacted by RingCentral, you are not affected." Además señaló que el incidente no impactó el núcleo de la plataforma y que los servicios continúan operando sin interrupciones.

Contexto sobre atribución y tácticas

Aunque ShinyHunters reivindicó la acción, RingCentral no ha atribuido oficialmente la brecha a un actor concreto. El grupo ha sido asociado previamente a otras filtraciones de datos y campañas de extorsión que aprovecharon credenciales y fallos en integraciones de terceros, según reportes públicos sobre sus actividades recientes.

RingCentral sufre filtración y expone datos de 1,6 millones, imagen 2
Imagen de referencia: BleepingComputer.

Preguntas frecuentes sobre RingCentral

¿Qué tipos de datos se confirmaron en la filtración?

HIBP confirmó que la muestra publicada contiene nombres, correos electrónicos, números de teléfono y direcciones físicas vinculadas a 1,6 millones de cuentas.

¿RingCentral atribuye la brecha a ShinyHunters?

RingCentral no ha confirmado formalmente la atribución a un grupo específico; ShinyHunters reclamó la acción y publicó datos, pero la compañía no ha declarado una atribución pública.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar