SAP Commerce Cloud: crítica RCE explotada a los tres días del parche
Una vulnerabilidad de ejecución remota sin autenticación en SAP Commerce Cloud es explotada en ataques reales solo tres días después de su parche. Afecta plataformas e-commerce de marcas globales.
CVE-2026-58231, una falla crítica de ejecución remota (CVSS 10.0) en el Data Hub Adapter de SAP Commerce Cloud, es atacada en el wild tres días después de que SAP lanzara el parche. La investigadora de amenazas Defused confirmó el 14 de agosto que los primeros intentos de explotación golpean sus honeypots, aunque sin código público disponible.
Por qué importa: SAP Commerce Cloud impulsa tiendas online de grandes retailers y marcas globales. Un RCE sin autenticación en estas plataformas expone credenciales, datos de clientes y la integridad de los sistemas e-commerce de alto valor.
Lo esencial
CVE-2026-58231 permite ejecutar código remoto sin credenciales mediante un cliente de autenticación por defecto mal validado
Defused reportó ataques en el wild el 14 de agosto, mientras SAP aún investigaba y no marcaba la falla como explotada activamente
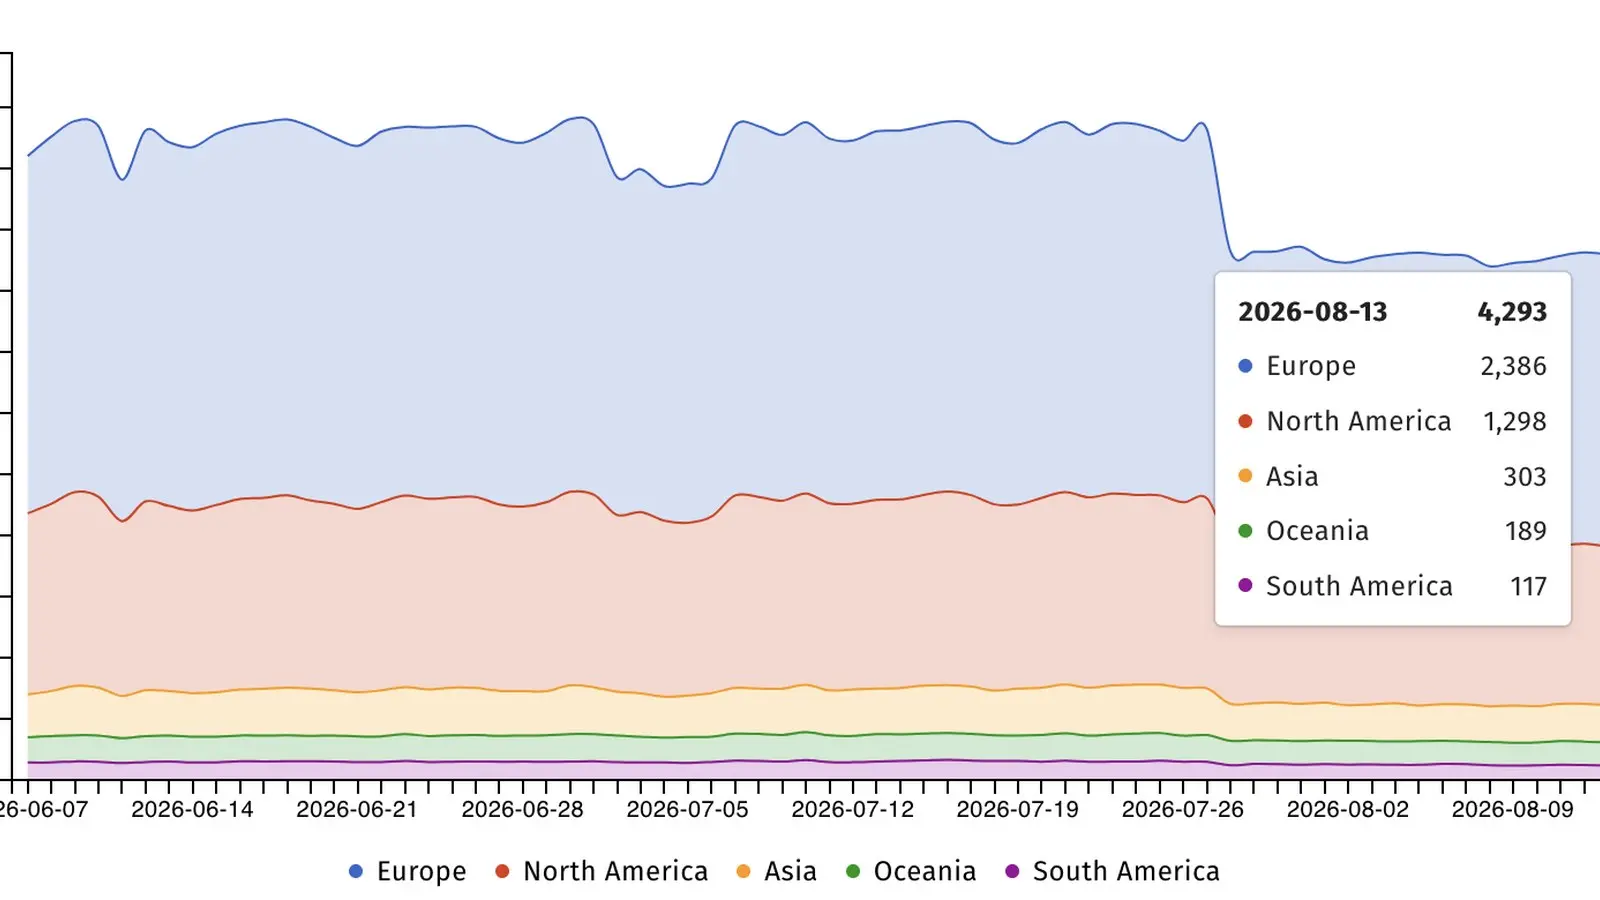
Shadowserver identifica más de 4.200 instancias de SAP Commerce Cloud expuestas en Internet, principalmente en Europa y Norteamérica
RCE sin autenticación vía Data Hub Adapter
El defecto reside en un validación insuficiente del Data Hub Adapter, componente central de Commerce Cloud. Atacantes sin privilegios pueden abusar de un cliente de autenticación predeterminado para enviar entradas especialmente elaboradas a funciones que no validan adecuadamente. SAP explica que la explotación exitosa compromete la confidencialidad, integridad y disponibilidad de la aplicación.
Ataques confirmados sin PoC público
Defused advirtió que los primeros intentos de explotación contra CVE-2026-58231 golpean sus honeypots, marcando que la vulnerabilidad carece de prueba de concepto pública conocida. SAP confirmó a BleepingComputer que está consciente del problema e investigando. Un portavoz recomendó parchar sistemas de inmediato mediante la nota de seguridad 3771065 publicada en el Patch Day de agosto.
Imagen de referencia: BleepingComputer.
Contexto de vulnerabilidades recientes en SAP
Esta explotación rápida refleja un patrón adverso. En julio de 2026, SAP parcheó 16 vulnerabilidades; en junio y mayo corrigió 30 más, incluyendo tres CVE críticas adicionales en Commerce Cloud (CVE-2026-44761, CVE-2026-22732, CVE-2026-34263). Desde noviembre de 2021, CISA agregó 14 vulnerabilidades de SAP a su catálogo de exploitadas conocidas, tres de ellas abusadas en ataques ransomware. En abril de 2026, hackers comprometieron múltiples paquetes npm oficiales de SAP en un ataque de cadena de suministro dirigido a desarrolladores.