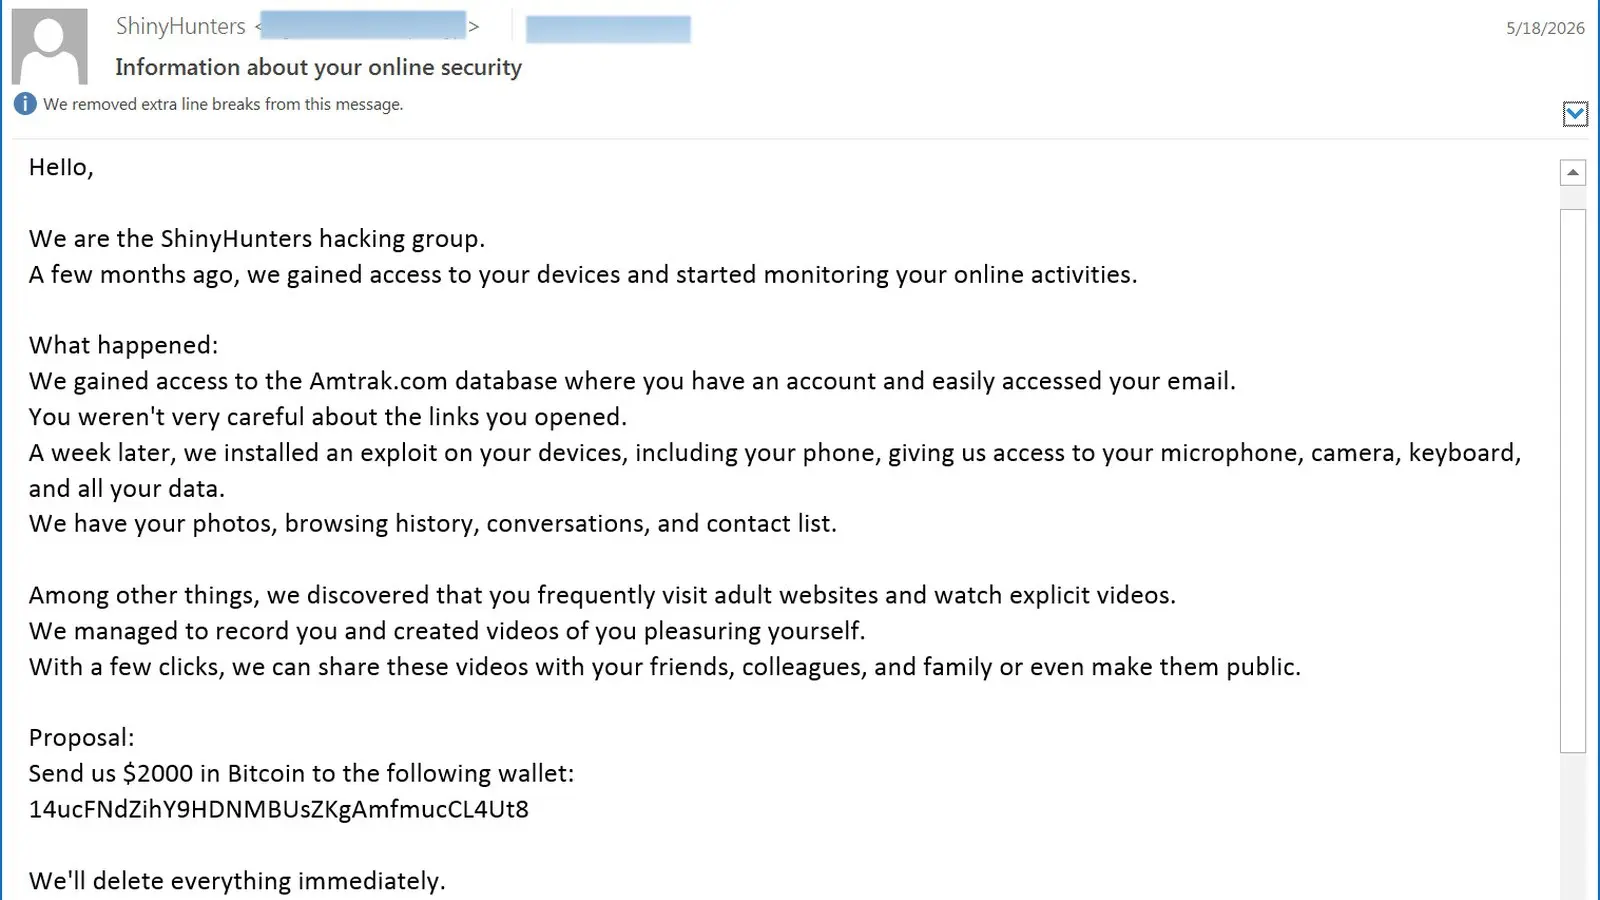
Una nueva campaña de sextorsión está utilizando direcciones de correo electrónico expuestas en filtraciones de datos realizadas por el grupo extorsionador ShinyHunters para enviar mensajes que exigen un pago de $2,000 en Bitcoin. Los correos afirman falsamente que los atacantes comprometieron los dispositivos de las víctimas tras obtener sus direcciones de bases de datos vulneradas.
Por qué importa: Esta campaña demuestra cómo los datos filtrados pueden ser reutilizados por actores maliciosos no relacionados para engañar y extorsionar a usuarios, aumentando el riesgo de fraude digital.
Lo esencial
- Los correos de sextorsión usan datos filtrados de empresas como Amtrak, Hallmark y Substack.
- Los mensajes simulan ser del grupo ShinyHunters, pero este negó su participación.
- No hay evidencia de que los dispositivos de las víctimas hayan sido realmente comprometidos.
Uso de datos filtrados para aumentar la credibilidad
Los atacantes descargaron bases de datos previamente filtradas por ShinyHunters y usaron las direcciones de correo para hacer que sus amenazas parezcan más legítimas. Esto incluye datos de compañías como Amtrak, Hallmark, Substack, Betterment, CarGurus, ADT, Panera Bread y McGraw Hill. Al mencionar la empresa afectada, los mensajes buscan convencer a la víctima de que su dispositivo fue comprometido.
Falsas amenazas de acceso y monitoreo
Los correos afirman que los atacantes instalaron exploits que permiten acceso a micrófono, cámara, teclado y datos personales, incluyendo fotos y el historial de navegación. También amenazan con divulgar videos íntimos para extorsionar a las víctimas. Sin embargo, no hay indicios técnicos que confirmen que estos accesos realmente ocurrieron.