Un exploit funcional para CVE-2026-55040, vulnerabilidad crítica de autenticación en Microsoft SharePoint, ya se utiliza en ataques reales. El PoC fue publicado por la investigadora de Rapid7 Stephen Fewer el martes, y la empresa de inteligencia de amenazas Defused reportó horas después que atacantes lo han incorporado a sus campañas dirigidas a servidores honeypot de SharePoint.
Por qué importa: Este fallo permite a atacantes sin privilegios suplantar usuarios y administradores de SharePoint para acceder y modificar datos, afectando potencialmente miles de servidores expuestos en línea.
Lo esencial
- CVE-2026-55040 es un bypass de validación de tokens JWT en SharePoint que permite impersonación de usuarios sin credenciales válidas.
- Afecta SharePoint Enterprise Server 2016 y SharePoint Server 2019; Microsoft lo parcheó en julio de 2026.
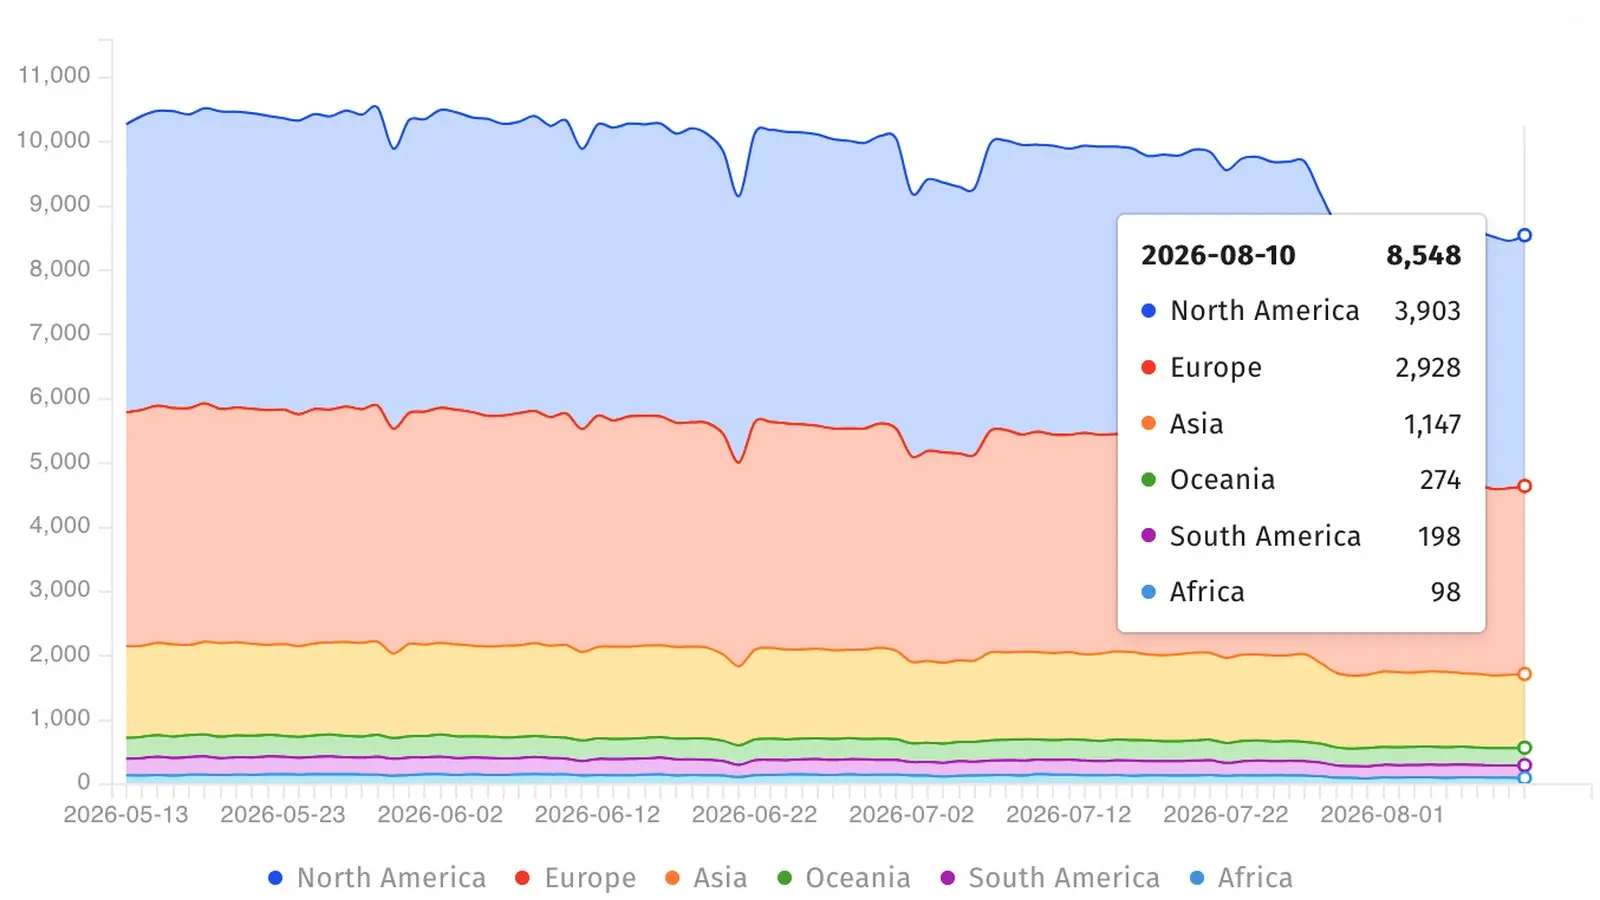
- Shadowserver rastrea más de 8.500 servidores SharePoint expuestos en Internet, cantidad desconocida si ya están parcheados.
Fallo de validación en tokens JWT
La vulnerabilidad reside en la tubería de validación de tokens JWT de SharePoint. El atacante puede omitir el mecanismo de autenticación para acceder como un usuario del sitio o administrador sin proporcionar credenciales válidas. Según Microsoft, quien etiquetó la falla como atractiva para ciberdelincuentes, el atacante puede revelar archivos y modificar datos, pero no puede afectar la disponibilidad del sistema.