El grupo Clop afirma haber sustraído 89 GB de archivos de Shell, incluidos planos y reportes; Shell investiga un "incidente potencial" vinculado a fallos en PTC Windchill y FlexPLM.
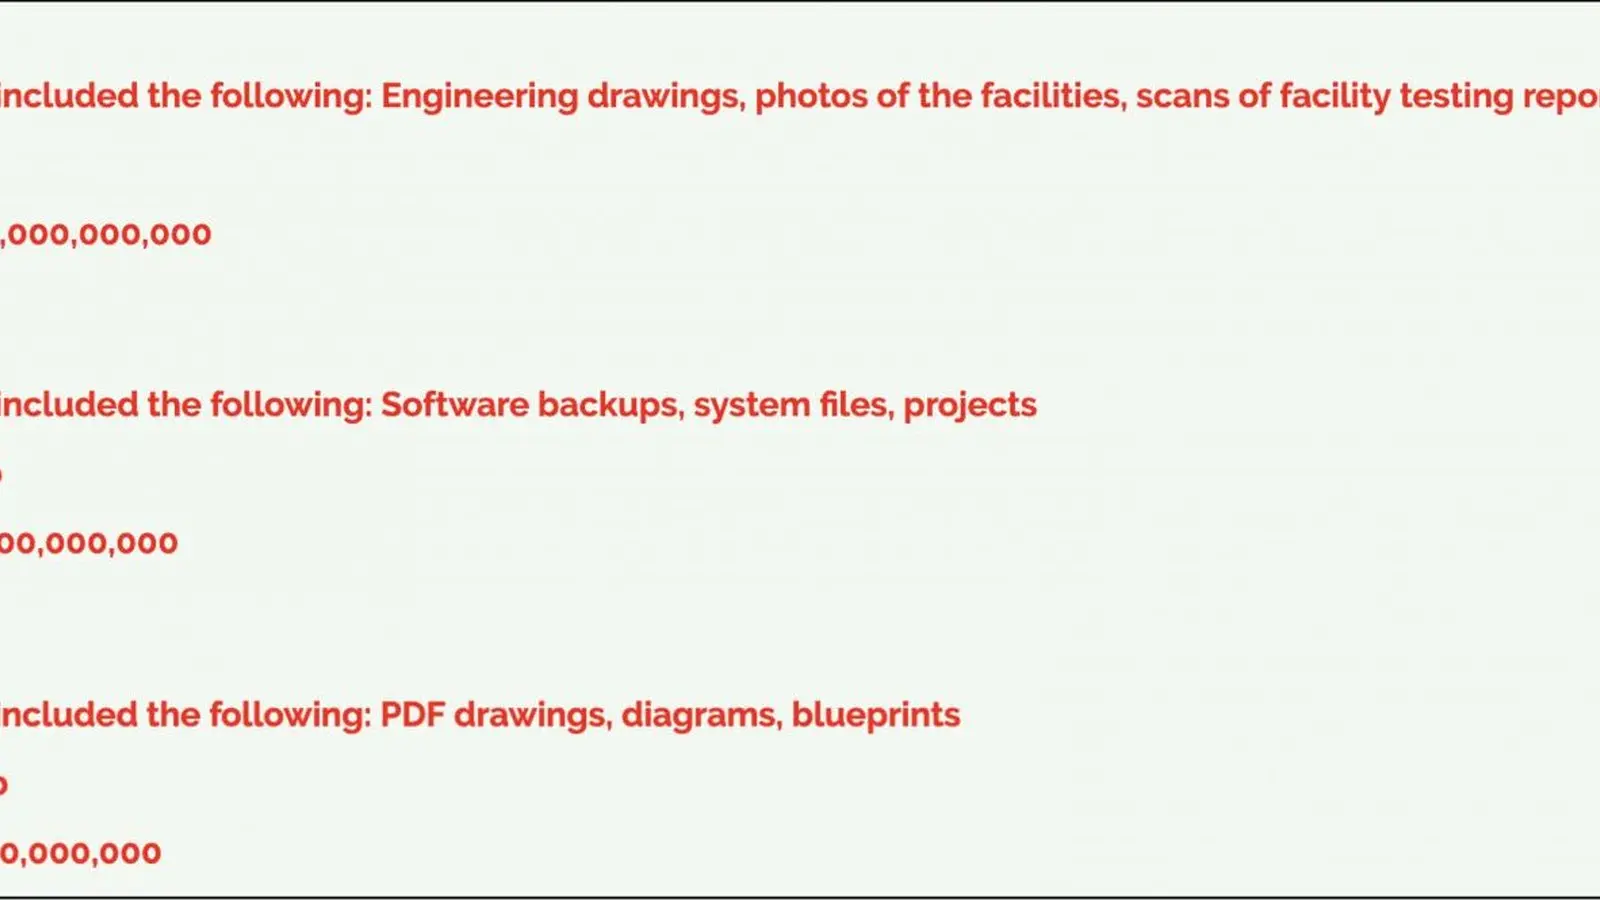
Shell investiga un "incidente potencial" tras la publicación del grupo Clop, que afirma haber robado 89 GB de datos que incluyen dibujos de ingeniería, informes de pruebas, fotos de instalaciones y planes de proyectos.
Por qué importa: Clop atribuye el acceso a una campaña que explota la falla CVE-2026-12569 en instancias expuestas de PTC Windchill y FlexPLM, software usado para gestionar el ciclo de vida de productos.
Lo esencial
Clop publicó a Shell entre 43 víctimas en su sitio de fugas tras afirmar la sustracción de 89 GB.
La intrusión estaría vinculada a la explotación de CVE-2026-12569 en PTC Windchill y FlexPLM.
PTC lanzó parches desde el 17 de junio; CISA confirmó explotación activa y pidió mitigación urgente.
Clop lista a Shell entre 43 víctimas en su sitio de fugas
En su publicación, el grupo de ransomware Clop incluyó a Shell entre 43 víctimas que, según el listado, perdieron archivos relacionados con ingeniería y proyectos. El material que Clop menciona abarca dibujos, escaneos de reportes de pruebas, fotografías de instalaciones y planes de proyectos.
CVE-2026-12569 y plataformas afectadas
La campaña está asociada a la vulnerabilidad CVE-2026-12569, descrita como una validación de entrada inadecuada en instancias expuestas de PTC Windchill y PTC FlexPLM. PTC comenzó a distribuir parches el 17 de junio y emitió una asesoría privada para revisar indicadores de compromiso.
Confirmaciones y rastreo del ataque
Organismos y firmas de seguridad confirmaron la actividad: la CISA indicó explotación activa y añadió la vulnerabilidad a su catálogo de vulnerabilidades conocidas explotadas, ordenando remediación en agencias federales; el BSI alemán avisó a clientes para parchear con urgencia. Ransom-ISAC y la firma ReliaQuest también corroboraron ataques que, según ReliaQuest, usan webshells JSP para exfiltrar datos.
Contenido supuestamente robado y víctimas relacionadas
Clop afirma haber obtenido respaldos, archivos de sistema, proyectos, dibujos y planos. Además de Shell, el grupo aseguró haber extraído información de conglomerados tecnológicos como General Electric y Philips; sus portavoces no estuvieron disponibles de inmediato, según la fuente.
Imagen de referencia: BleepingComputer.
Respuesta de Shell y actores implicados
Un portavoz de Shell declaró a BleepingComputer: "We are aware of a potential incident. We are working with our security teams and relevant experts to investigate." PTC y otras partes consultadas no habían respondido al momento de la publicación.
Preguntas frecuentes sobre CVE-2026-12569 y Clop
¿Shell confirmó pérdida de datos?
Shell confirmó que investiga un "incidente potencial" tras la afirmación de Clop, pero no aportó más detalles públicos sobre alcance o verificación forense en la comunicación citada.
¿Qué medidas públicas existen sobre la vulnerabilidad?
PTC publicó parches desde el 17 de junio y emitió una asesoría privada; CISA y el BSI alertaron sobre explotación activa y urgieron a los clientes a aplicar mitigaciones.