


Saltar al contenido
MenteHackers

Nightmare Eclipse publica ShieldBreak y logra privilegios SYSTEM

ShieldBreak: PoC de Nightmare Eclipse que, según él y el analista Will Dormann, elude el parche RoguePlanet (CVE-2026-50656) y logra SYSTEM en entornos reales.

Por

· 2 min de lectura

Nightmare Eclipse publica ShieldBreak y logra privilegios SYSTEM

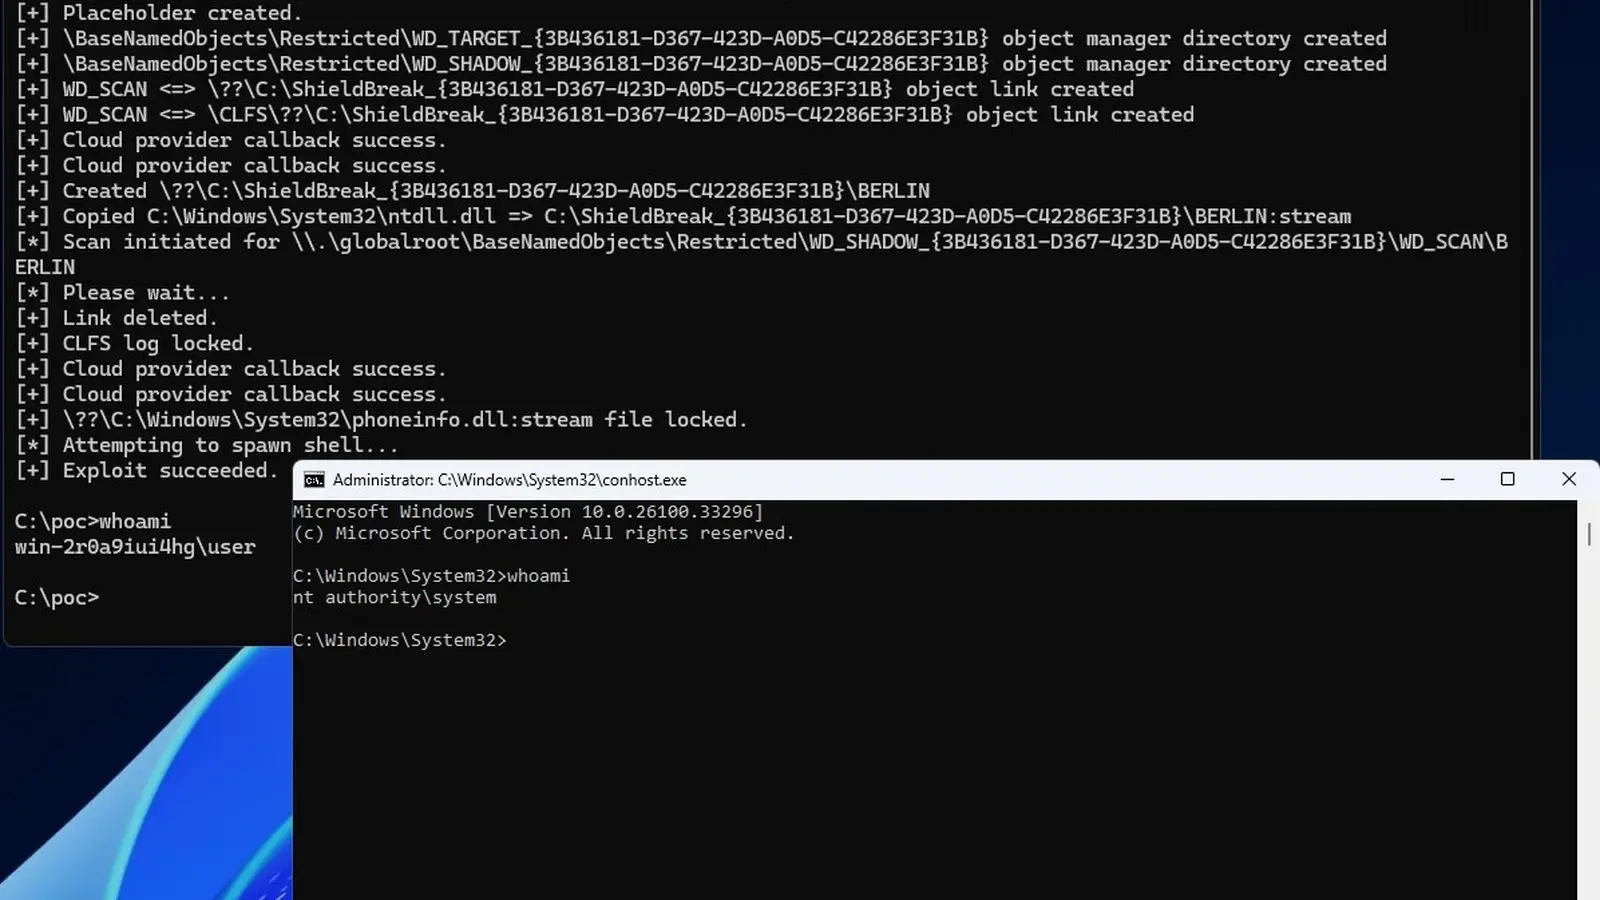
Nightmare Eclipse publicó un exploit de prueba de concepto llamado ShieldBreak tras el Patch Tuesday de agosto de 2026; según el investigador, permite obtener privilegios SYSTEM en Windows 10, Windows 11 y Windows Server incluso en sistemas parcheados.

Por qué importa: según el autor y la confirmación del analista Will Dormann, ShieldBreak demuestra un bypass del parche aplicado a la vulnerabilidad RoguePlanet (CVE-2026-50656), lo que deja en evidencia la persistencia del riesgo en entornos con Microsoft Defender habilitado.

Lo esencial

  • ShieldBreak es un PoC publicado por el investigador conocido como Nightmare Eclipse.
  • El exploit, según su autor, elude el parche de RoguePlanet (CVE-2026-50656) y consigue privilegios SYSTEM.
  • El analista Will Dormann confirmó que ShieldBreak funciona y requiere Microsoft Defender habilitado para escalar privilegios.

ShieldBreak sortea el parche RoguePlanet

Nightmare Eclipse afirmó que ShieldBreak es un bypass completo del parche que Microsoft aplicó a la vulnerabilidad conocida como RoguePlanet (CVE-2026-50656). En su anuncio el investigador escribió que "Microsoft has failed to properly patch the RoguePlanet vulnerability CVE-2026-50656, this PoC demonstrates a full patch bypass". El autor relaciona directamente ShieldBreak con la corrección previa y lo presenta como una prueba de que el arreglo no cierra el vector explotado por su PoC.

Pruebas y sistemas afectados

Según la publicación del investigador, el PoC fue probado en Windows 11 25H2 (+Canary channel) y Windows Server 2025 con una tasa de éxito del 100% en esos entornos de prueba. El investigador añadió que Windows 10 y sus ediciones de servidor no son actualmente soportadas por el PoC, aunque afirmó que también son vulnerables. El analista Will Dormann confirmó el martes que el exploit funciona y apuntó que Microsoft Defender debe estar habilitado para que ShieldBreak pueda escalar privilegios.
Disputa abierta entre Microsoft y el investigador

La publicación de ShieldBreak forma parte de una disputa sostenida entre Microsoft y Nightmare Eclipse sobre divulgación y recompensas por vulnerabilidades. Microsoft respondió a divulgaciones previas con advertencias sobre acciones legales contra actividades maliciosas, lo que generó debate en la comunidad. Desde abril de 2026, el investigador ha publicado PoC y detalles de fallos como LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma y UnDefend, según recoge la fuente.

Estado de parches y seguimiento

Microsoft corrigió RoguePlanet en julio y, según la cobertura previa, YellowKey, GreenPlasma y MiniPlasma se solucionaron como parte del Patch Tuesday de junio de 2026. Otros fallos divulgados por el investigador permanecen sin parche oficial, según la misma fuente. BleepingComputer contactó a un portavoz de Microsoft sobre ShieldBreak y señaló que actualizará la nota si recibe una respuesta oficial.

Nightmare Eclipse publica ShieldBreak y logra privilegios SYSTEM, imagen 2
Imagen de referencia: BleepingComputer.

Preguntas frecuentes sobre ShieldBreak

¿Funciona en sistemas plenamente parcheados?

El investigador afirma que ShieldBreak consigue privilegios SYSTEM en sistemas probados con Windows 11 25H2 y Windows Server 2025; el analista Will Dormann confirmó que el exploit funciona bajo la condición de que Microsoft Defender esté habilitado.

¿Microsoft ya respondió?

La publicación indica que BleepingComputer contactó a Microsoft para obtener comentarios; además, Microsoft había advertido previamente sobre posibles acciones legales contra quienes causen daño real a clientes en el contexto de estas divulgaciones.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar