ShinyHunters reclama brecha de datos en Ernst & Young con amenaza de extorsión
El grupo ShinyHunters asegura haber accedido a sistemas de Ernst & Young mediante un ataque a la cadena de suministro, robando información fiscal sensible.
ShinyHunters, un grupo de extorsión cibernética, ha reivindicado la responsabilidad por una brecha de datos en Ernst & Young (EY), tras un ataque que comprometió credenciales y sistemas internos de la firma, poniendo en riesgo información fiscal de clientes.
Por qué importa: La filtración expone datos sensibles de clientes y evidencia la vulnerabilidad de plataformas de soporte de terceros en grandes firmas de servicios profesionales.
Lo esencial
El ataque se realizó mediante un compromiso en la cadena de suministro, afectando un sistema de soporte de terceros usado por EY.
Entre el 28 de marzo y el 12 de abril, los atacantes accedieron y descargaron documentos con información fiscal y financiera de clientes.
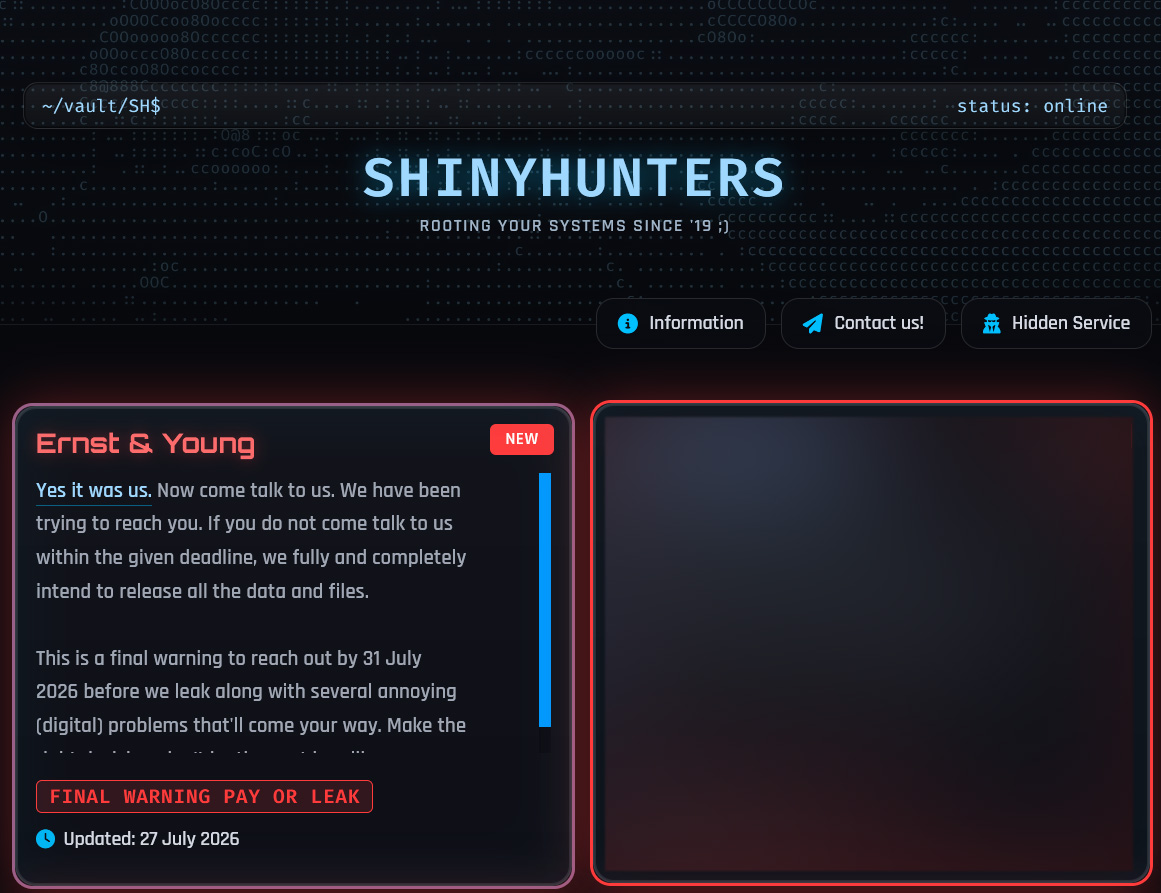
ShinyHunters amenaza con publicar los datos robados si EY no contacta al grupo antes del 31 de julio de 2026.
Acceso a sistemas clave mediante credenciales robadas
El grupo ShinyHunters afirmó que obtuvo credenciales de EY a través de un ataque a la cadena de suministro, lo que les permitió ingresar a entornos críticos como Jira, GitHub y Azure de la empresa. Aunque no revelaron el tercero comprometido ni el volumen exacto de datos, aseguraron que la información reconocida por EY como comprometida fue expuesta junto con otros datos adicionales.
Imagen de referencia: BleepingComputer.
Detalles del incidente y respuesta de Ernst & Young
EY detectó actividad inusual el 23 de abril y confirmó que el acceso no autorizado ocurrió entre el 28 de marzo y el 12 de abril. La brecha involucró un sistema de gestión de tickets de soporte utilizado por el personal de TI para asistir en tareas fiscales. EY aseguró haber cerrado el acceso no autorizado, reforzado sus sistemas y notificado a las autoridades federales. Además, ofrece 24 meses de monitoreo de identidad a los clientes afectados.
Implicaciones para la seguridad en la cadena de suministro
Este incidente subraya los riesgos asociados a la dependencia de plataformas de terceros para operaciones críticas. Los atacantes aprovecharon esta vulnerabilidad para comprometer credenciales y acceder a información sensible, lo que plantea un desafío creciente para la seguridad en entornos corporativos complejos.
Estado actual y demandas del grupo extorsionador
ShinyHunters ha añadido a EY a su sitio de filtraciones y exige contacto antes del 31 de julio para evitar la publicación de los datos robados. EY no ha confirmado públicamente que este grupo sea el responsable ni ha detallado la extensión total del daño, manteniendo la investigación en curso.
Imagen de referencia: BleepingComputer.
Preguntas frecuentes sobre la brecha en Ernst & Young
¿Qué tipo de información fue comprometida?
Se expuso información personal y financiera contenida en documentos relacionados con declaraciones fiscales de clientes, aunque EY no ha especificado detalles exactos.
¿Qué medidas ha tomado Ernst & Young tras la brecha?
La empresa cerró el acceso no autorizado, reforzó la seguridad de sus sistemas, notificó a las autoridades y ofrece servicios de monitoreo de identidad a los afectados.