


Saltar al contenido
MenteHackers

Vulnerabilidades zero-day en SonicWall SMA1000 permiten instalación de malware personalizado

Dos fallos críticos en SonicWall SMA1000 fueron explotados como zero-days, permitiendo a atacantes instalar malware específico en dispositivos VPN vulnerables.

Por

· 2 min de lectura

Vulnerabilidades zero-day en SonicWall SMA1000 permiten instalación de malware personalizado

SonicWall confirmó que dos vulnerabilidades críticas en sus dispositivos SMA1000 Secure Mobile Access fueron explotadas como zero-days durante semanas, permitiendo a atacantes instalar malware personalizado en equipos afectados. Estas fallas afectan a los modelos 6210, 7210 y 8200v, y fueron reportadas públicamente tras la detección de ataques activos.

Por qué importa: La explotación de estas vulnerabilidades compromete la seguridad de dispositivos VPN esenciales para el acceso remoto seguro, poniendo en riesgo la integridad de redes corporativas.

Lo esencial

  • Las vulnerabilidades CVE-2026-15409 (SSRF) y CVE-2026-15410 (inyección de comandos) afectan a dispositivos SonicWall SMA1000.
  • El actor de amenazas UTA0533 explotó estas fallas desde al menos el 22 de junio de 2026.
  • Se instaló malware personalizado llamado KNUCKLEBALL, que despliega dos familias adicionales: Sou5 y ORANGETAIL.

Cadena de explotación detallada por Volexity

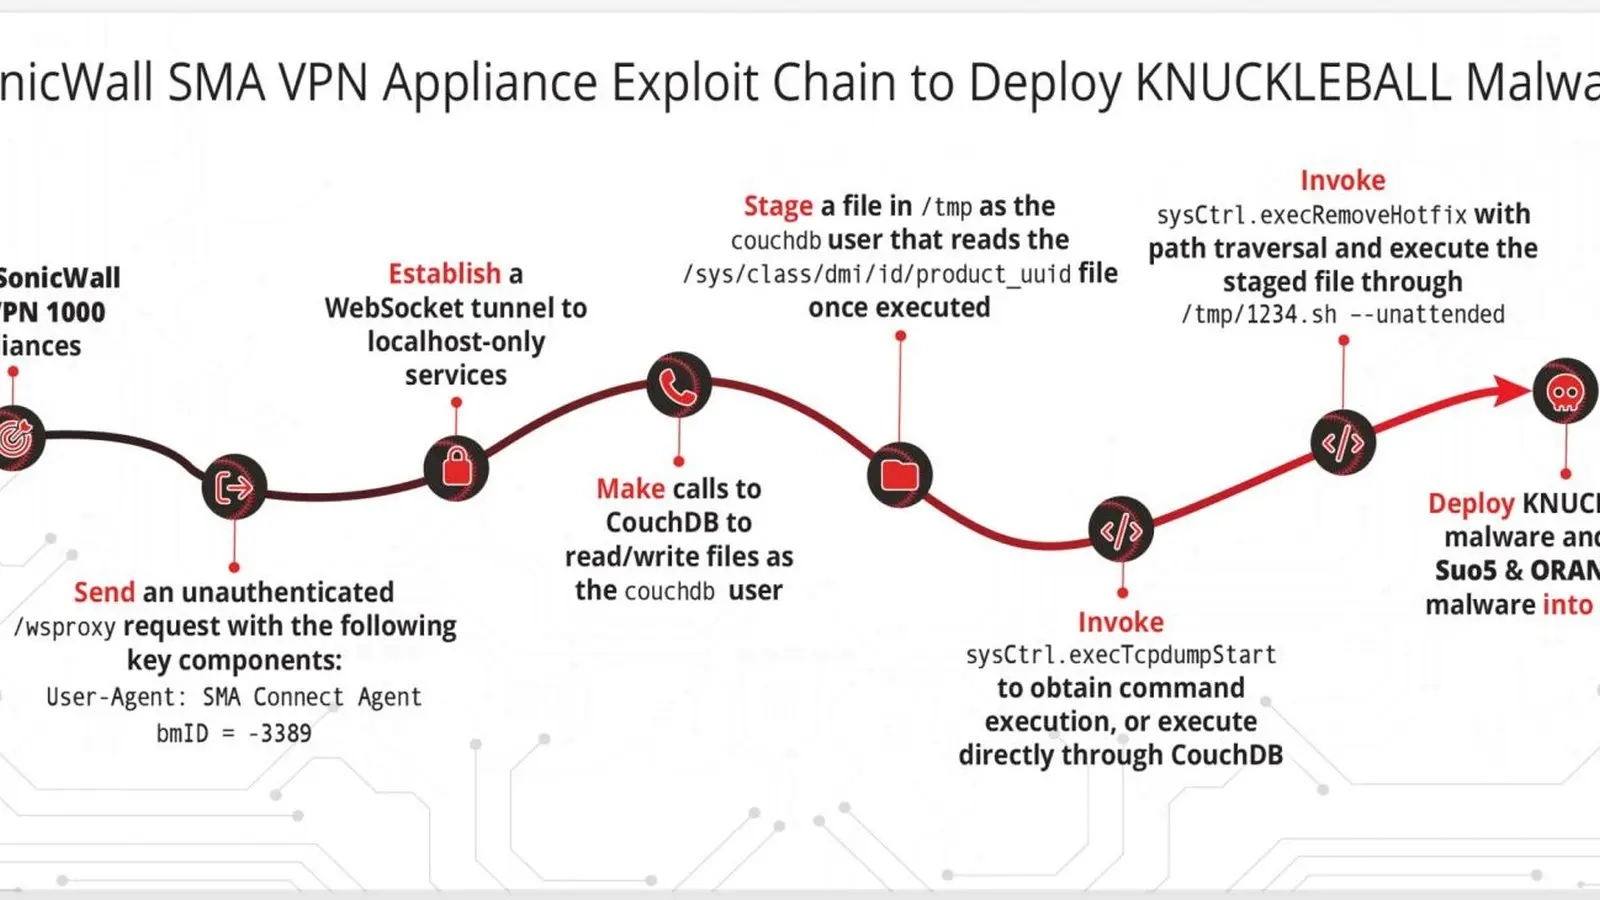
La firma de respuesta a incidentes Volexity, que colaboró con SonicWall en la investigación, reveló que el ataque inicia con la explotación de la vulnerabilidad SSRF (CVE-2026-15409) en el endpoint /wsproxy. Esto permitió a los atacantes crear túneles WebSocket no autenticados hacia servicios internos, incluyendo CouchDB y el servicio de gestión del dispositivo.

Con acceso a CouchDB, los atacantes obtuvieron el product_uuid del dispositivo, un dato necesario para la siguiente etapa. Luego, explotaron la vulnerabilidad de inyección de comandos (CVE-2026-15410) a través del método RPC sysCtrl.execRemoveHotfix, logrando ejecutar comandos con privilegios root.
Malware personalizado desplegado en dispositivos comprometidos

Con control total, el actor UTA0533 instaló un dropper llamado KNUCKLEBALL (archivo deploy_new.py), que a su vez despliega dos familias de malware Java: Sou5 y ORANGETAIL. Sou5 funciona como un proxy inverso, facilitando el túnel de tráfico y acceso encubierto a recursos internos a través del dispositivo comprometido.

Modelos afectados y parches disponibles

Las vulnerabilidades impactan a los modelos SMA1000 6210, 7210 y 8200v. SonicWall lanzó actualizaciones en las versiones 12.4.3-03453 y 12.5.0-02835 para corregir estos fallos. La compañía instó a sus clientes a aplicar los parches de inmediato para evitar compromisos.

Vulnerabilidades zero-day en SonicWall SMA1000 permiten instalación de malware personalizado, imagen 2
Imagen de referencia: BleepingComputer.

Preguntas frecuentes sobre vulnerabilidades en SonicWall SMA1000

¿Qué tipo de vulnerabilidades fueron explotadas?

Se explotaron una vulnerabilidad crítica de SSRF (CVE-2026-15409) y una de inyección de comandos de alta severidad (CVE-2026-15410).

¿Quién es el actor detrás de estos ataques?

La firma Volexity identificó al actor como UTA0533, que utilizó múltiples zero-days y malware personalizado para comprometer los dispositivos.

Sobre el autor

AJOSE19

Comentarios

Deja tu comentario

Te puede interesar