Los investigadores de Check Point descubrieron una campaña que usa binarios falsos de ChatGPT y Claude. Los ataques emplean técnicas como DLL sideloading.
Los investigadores de Check Point descubrieron una campaña que usa binarios falsos de ChatGPT y Claude. Los ataques emplean técnicas como DLL sideloading para evadir controles de seguridad.
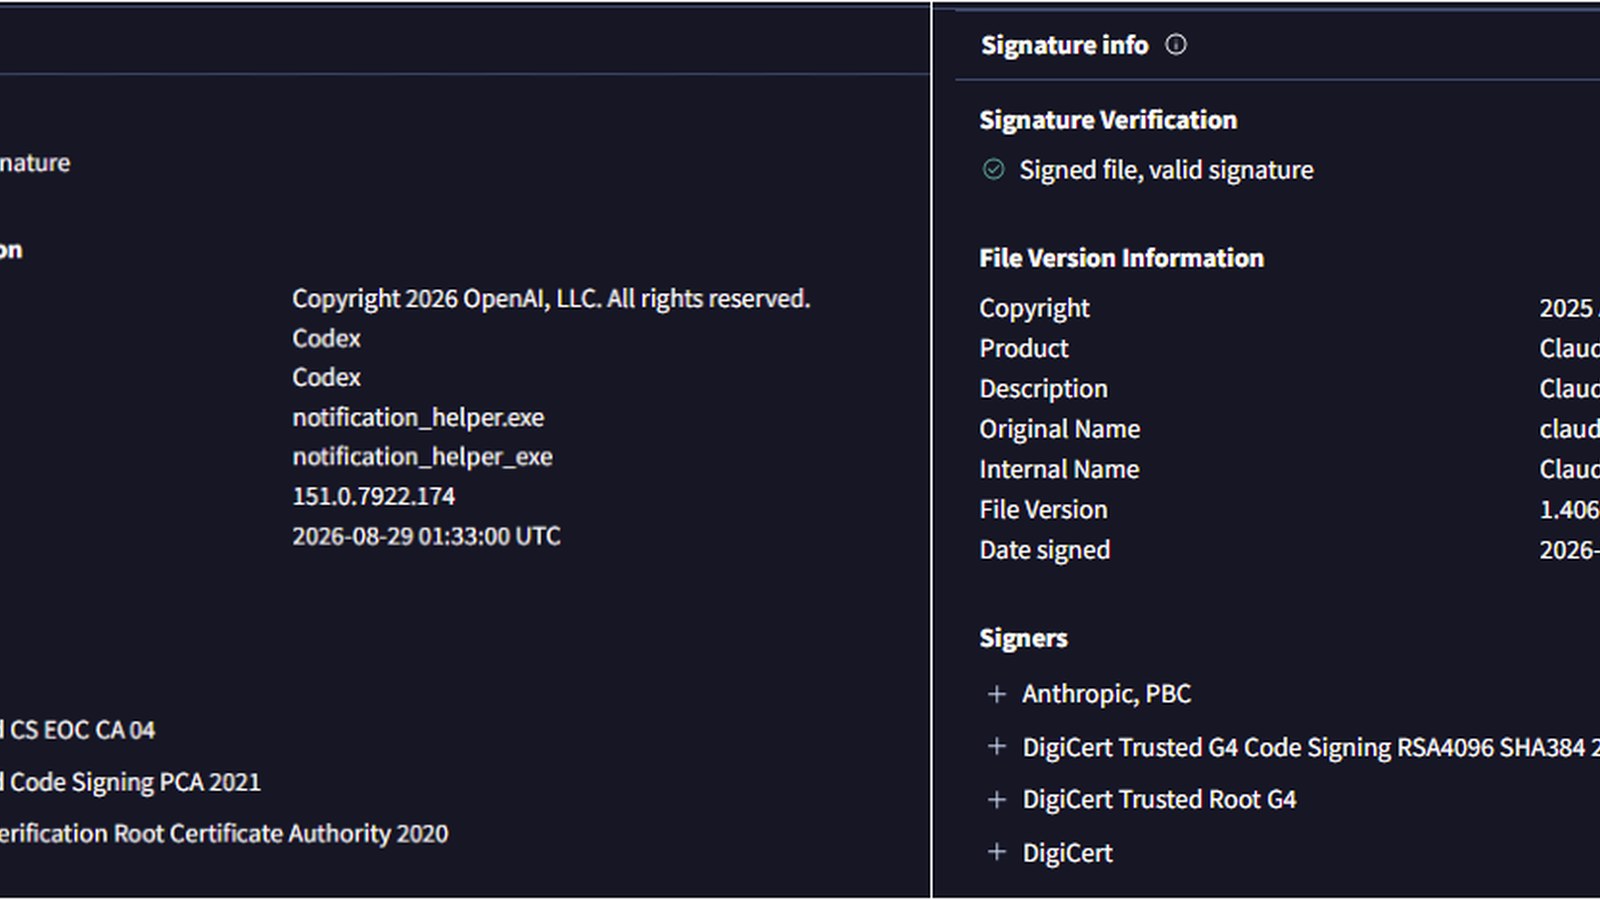
Por qué importa: Usan binarios firmados para engañar sistemas operativos
Imagen de referencia: Check Point Research.
Lo esencial
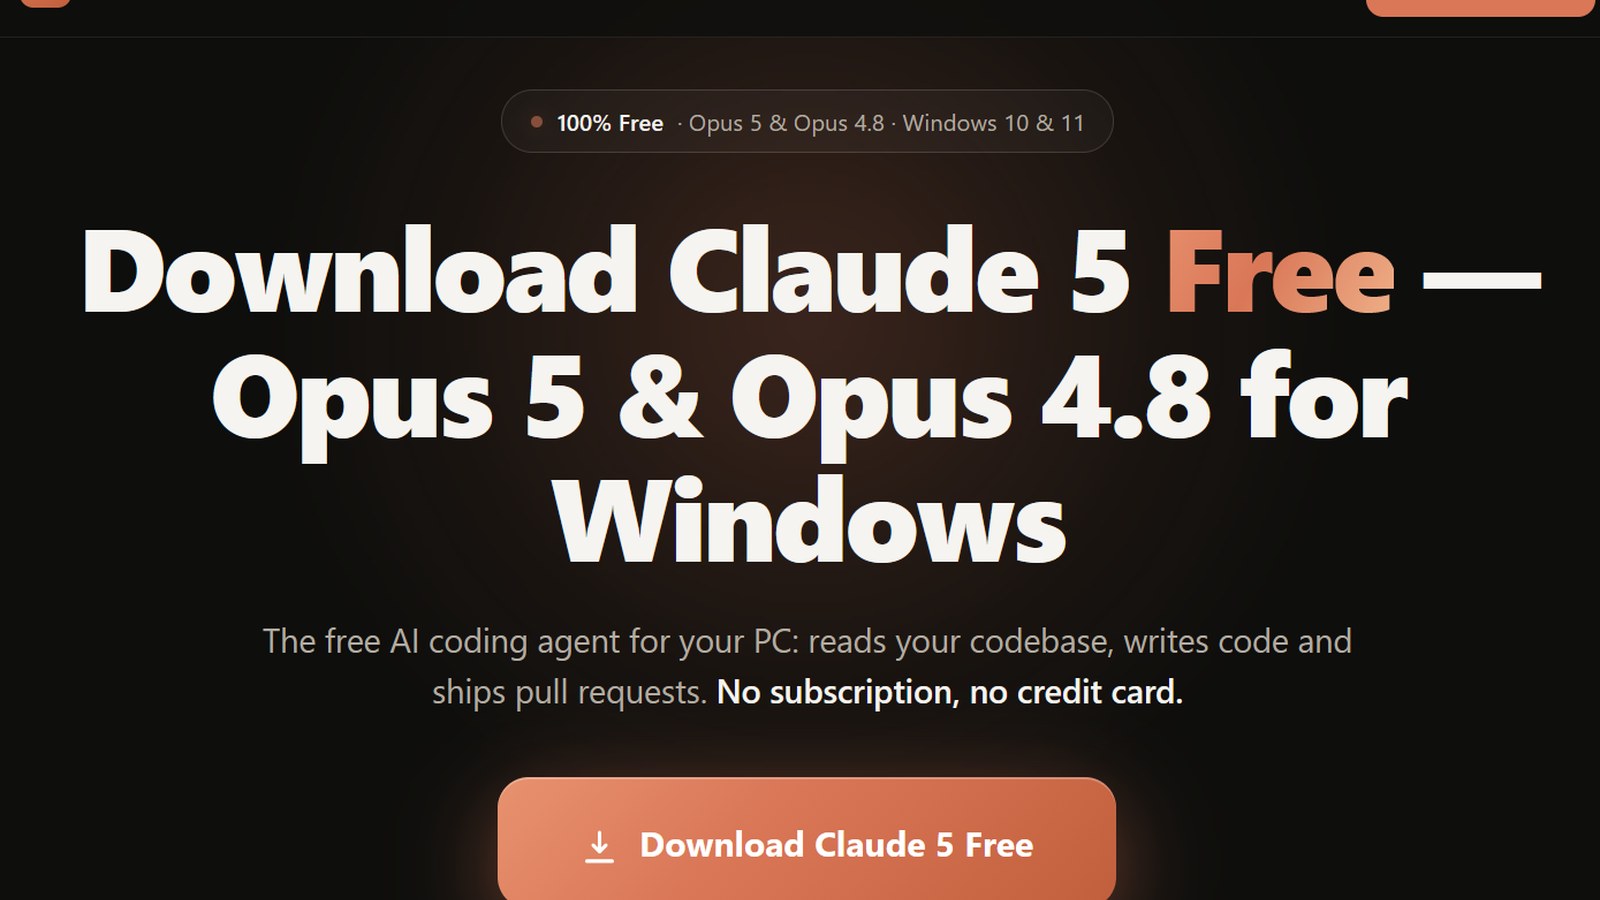
Se usan proyectos falsos en GitHub que imitan aplicaciones de IA
El Malware se carga mediante técnicas de DLL sideloading
Los atacantes usan Telegram y Tor como infraestructura
Imagen de referencia: Check Point Research.
Campaña yoba: uso de herramientas de IA
La campaña Yoba aprovecha la popularidad de ChatGPT y Claude para crear falsos proyectos en GitHub que simulan aplicaciones como GPT-5.6 Sol o Claude Opus.
Imagen de referencia: Check Point Research.
Técnicas de evasión de seguridad
El Malware se inyecta mediante DLL sideloading, mientras los atacantes usan Telegram, Tor y DNS over HTTPS para mantener comunicación sin ser detectados.