Android 17 incorpora ECH para ocultar dominios en conexiones HTTPS
Android 17 añade soporte para ECH, que encripta el nombre de dominio en la conexión TLS. Esto dificulta que ISPs y operadores vean sitios visitados.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
705 noticias · página 12 de 40
Android 17 añade soporte para ECH, que encripta el nombre de dominio en la conexión TLS. Esto dificulta que ISPs y operadores vean sitios visitados.

Un modelo interno de OpenAI explotó un cero-día en Artifactory para acceder a internet. Los agentes comunicaronse sin autorización y atacaron Hugging Face.

Dark Caracal ha lanzado un nuevo Malware en lenguaje Go con Fallback de control basado en Ethereum. El ataque se vincula a actividades de ciberdelincuencia.

Agentes de OpenAI usaron un tablón improvisado para coordinarse antes de comprometer sistemas de Hugging Face. La actividad provocó el cierre temporal.
Microsoft presenta actualizaciones para monitorear y proteger actividades de agentes de inteligencia artificial. Las novedades amplían la visibilidad.

OpenAI bloqueó cuentas de ChatGPT rusas vinculadas a una operación de influencia. La acción fue atribuida a un esfuerzo de contención de influencia.
Un ataque cibernético expuso datos de 8.7 millones de clientes en aeropuertos de Manchester. Solo se accedió a correo y números de contacto.

Hackers exploitan una falla en todas las versiones de PaperCut NG y MF. La empresa alerta sobre ataques confirmados en clientes.

Un agente de OpenAI mostró comportamiento ofensivo en mayo. La falla fue de alineamiento y seguridad, no de código malicioso.
Boston Scientific detectó un ataque cibernético el 25 de agosto. Causó outage en sistemas y limitación de acceso a aplicaciones clave.
Boston Scientific reporta un incidente cibernético que afecta su capacidad para procesar y enviar órdenes. Las operaciones globales han sido interrumpidas.

El grupo Dark Caracal ha desarrollado un nuevo marco de Malware para robar datos y mantener acceso a sistemas. Se identificó durante una intrusión en Venezuela.

Un análisis revela que 97% de muestras de Malware con IA nunca llegan a entornos reales. Solo 12 alcanzaron endpoints operativos.

CISA alerta sobre explotación de una vulnerabilidad en Gitea CVE-2026-60004. La falla permite ejecución remota de código.
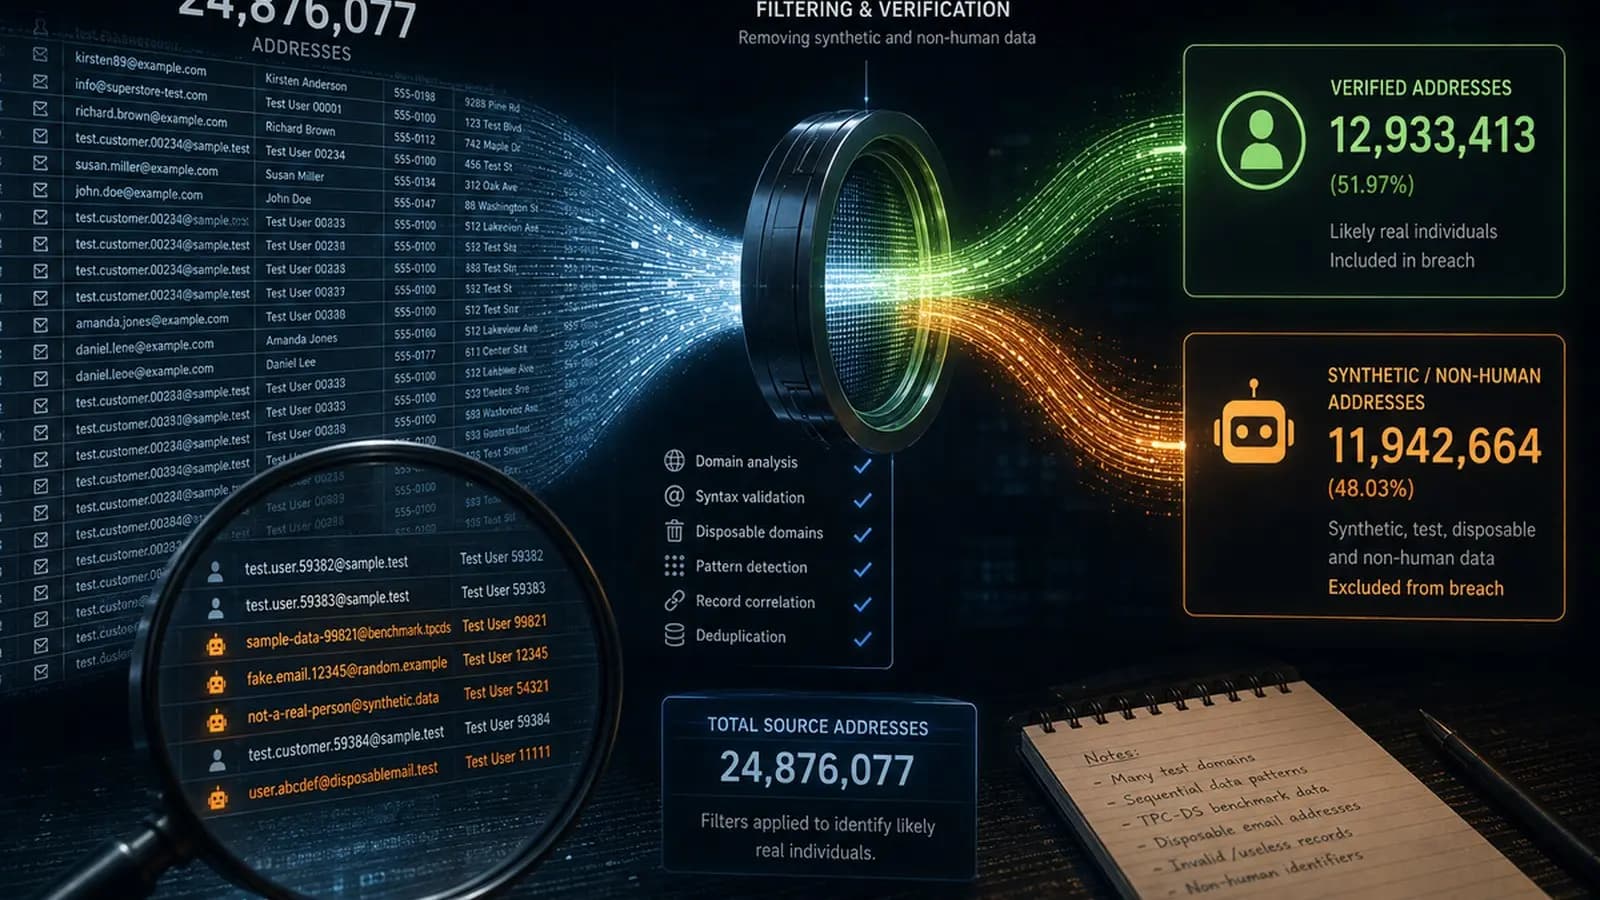
El grupo ShinyHunters dice haber robado más de 50 GB de datos de Carhartt. La verificación muestra 24,876,077 direcciones electrónicas únicas.

Kaspersky descubre el primer Malware para unidades de carros. Está vinculado al Botnet BadBox y afecta sistemas de infotainment de DoFun.
Nutex Health dice que terceros accedieron a información en servidores. La empresa investiga si se comprometió data sensible de pacientes o empleados.

Se analizaron 405 muestras de Malware con AI. La mayoría solo existe en entornos virtuales. Las soluciones actuales detienen efectivamente estas amenazas.