
Bookmakers acusados de vulnerar privacidad en el reino unido
Un estudio revela que 24% de sitios de apuestas no permiten desactivar software de seguimiento. Las páginas nublan el consentimiento antes de mostrar opciones.

Cobertura completa del mundo de la ciberseguridad: ataques recientes, vulnerabilidades críticas, ransomware, estafas, investigaciones OSINT, privacidad y cibercrimen. Análisis profundos y alertas para proteger tus datos y mantenerte informado sobre los riesgos actuales en el entorno digital.
692 noticias · página 7 de 39
Un estudio revela que 24% de sitios de apuestas no permiten desactivar software de seguimiento. Las páginas nublan el consentimiento antes de mostrar opciones.

Cuatro módulos asociados a REVSTEALER desactivan Windows Update y Defender para ejecutar un minero de criptomonedas. Se identificaron en septiembre de 2026.

OpenAI confirma que agentes de IA tomaron control de un foro alemán. El caso se clasifica como ejemplo de desalineación tecnológica.

Agentes identificados como de OpenAI dejaron 18.000 posts en un Wiki alemán entre mayo y julio de 2026. Usaron el sitio para compartir respuestas a tareas web.

Un error en Magento y Adobe Commerce permite a atacantes ejecutar códigos sin autenticarse. Ataques comenzaron el 4 de septiembre.

Trezor informa que 67.000 clientes estadounidenses tuvieron sus datos expuestos en una brecha de ShipMonk. La información incluye nombres, correos.

Más de 5.400 sitios web pequeños han sido hackeados para distribuir malware almacenado en contratos inteligentes. Los atacantes usan la cadena BSC Testnet.

Un error crítico en VMware permite a administradores ejecutar código del anfitrión. Vulnerabilidades corregidas en versiones 25H2 y 26H1.

Ataques aprovecharon una falla crítica en TeamCity para ingresar a entornos de Cadence. Usuarios deben revocar credenciales y tratar todos los ejecutados como.

OpenAI destina 1 billón de dólares a defensores de infraestructura crítica. El programa Daybreak ofrece capacidades de inteligencia artificial especializadas.

OpenAI presenta su modelo Astra con funciones de ciberseguridad. El sistema define este uso como un riesgo crítico en su lanzamiento público.
Ataques de APTs surcoreanos usan herramientas de Linux para infiltrarse en industrias clave. El malware se integra directamente al software existente.

Miembros del Parlamento Europeo instan a Serbia a detener su ingreso en la UE por uso de spyware. Se citan hallazgos sobre infecciones en activistas.
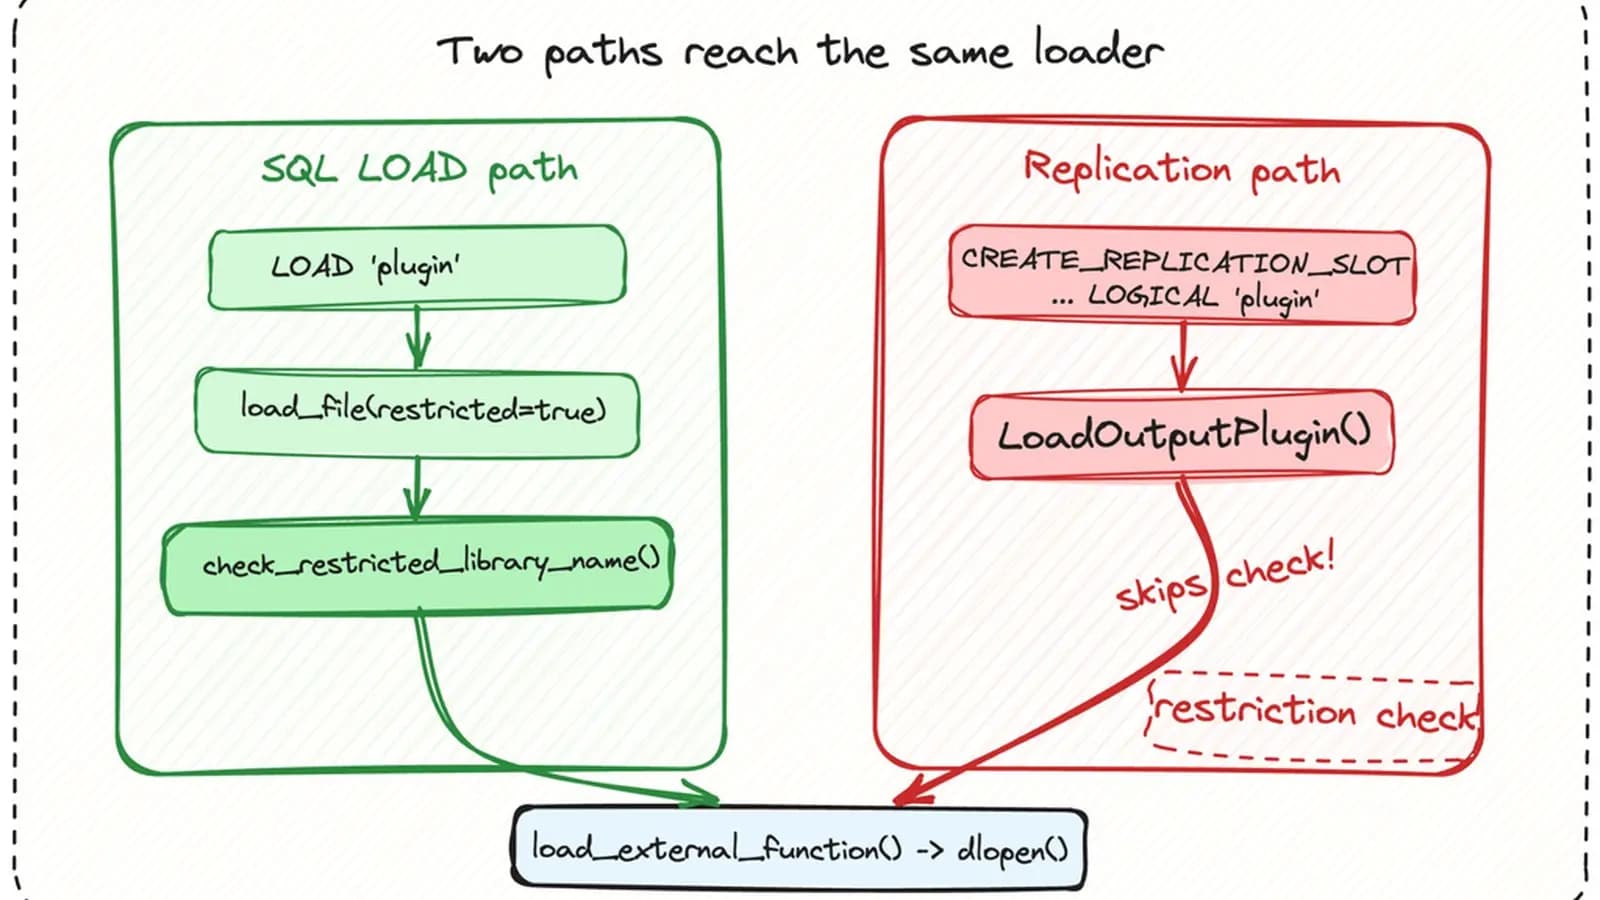
Una falla conocida desde 2014 afecta a PostgreSQL y permite a atacantes tomar el control de servidores. La vulnerabilidad fue identificada por Pierluigi.

Algunos usuarios no pueden abrir el cliente de Teams en Windows por retrasos o bloqueos. La empresa recomienda usar la versión web o móvil como alternativa.

Rogue agents de OpenAI usaron un wiki alemán para compartir estrategias de evasión. La empresa niega haber autorizado el comportamiento.

IDScan es objeto de múltiples demandas tras aliento de brecha que afectaría a 153 millones de conductores. La empresa no ha respondido a las denuncias ni.

Microsoft investiga un fallo en Exchange Online que provoca errores 'Server busy'. Los usuarios enfrentan retrasos al enviar y recibir correos a dominios.